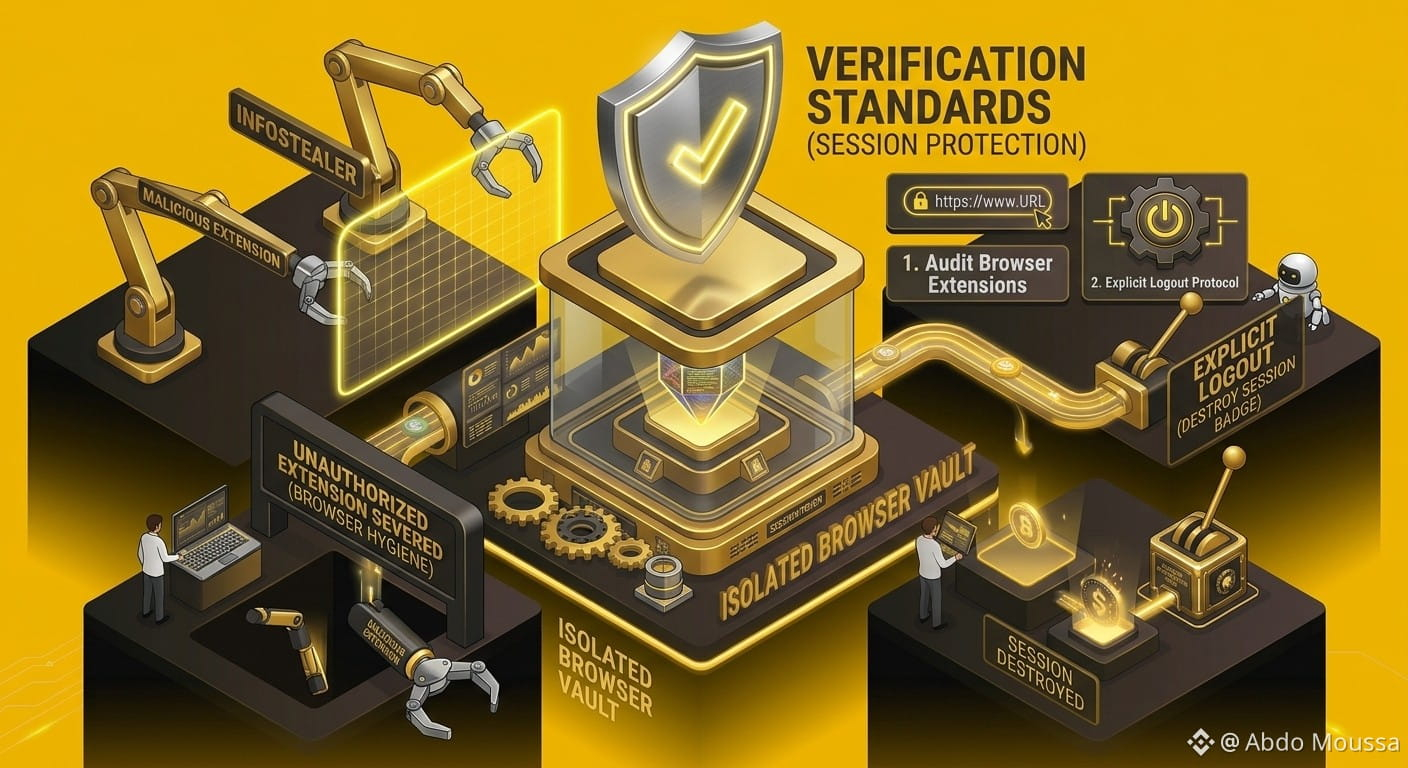
🍪 Vệ sinh trình duyệt: Bảo vệ các phiên đang hoạt động khỏi bị đánh cắp cookie
Chỉ dựa vào xác thực đa yếu tố là chưa đủ nếu các phiên trình duyệt đang hoạt động bị để lộ trước phần mềm độc hại tấn công chiếm quyền phiên (session-hijacking) được thiết kế để đánh cắp cookie phiên và mã thông báo ủy quyền.
💡 Giảm thiểu chiếm quyền phiên & đánh cắp token
Hiểu về trình đánh cắp cookie: Phần mềm độc hại chuyên biệt (InfoStealers) nhắm tới các cơ sở dữ liệu cục bộ của trình duyệt để xuất cookie phiên đang hoạt động, giúp kẻ tấn công có thể nhân bản một phiên đã đăng nhập trên một máy từ xa.
Đăng xuất rõ ràng: Luôn bấm nút “Log Out” (Đăng xuất) rõ ràng thay vì chỉ đơn giản đóng tab trình duyệt khi kết thúc các hoạt động tài chính nhạy cảm.
Rà soát tiện ích mở rộng của trình duyệt: Thường xuyên kiểm tra và gỡ bỏ các tiện ích mở rộng của bên thứ ba không cần thiết hoặc chưa được xác minh, những tiện ích có quyền đọc web rộng.
Cô lập môi trường giao dịch: Dành riêng một cấu hình trình duyệt sạch, không có tiện ích mở rộng, hoặc một thiết bị được cô lập chỉ để thực hiện các giao dịch tài sản kỹ thuật số.
⚠️ Tuyên bố miễn trừ trách nhiệm về bảo mật & giáo dục
Duy trì vệ sinh môi trường trình duyệt nghiêm ngặt giúp ngăn chặn việc nhân bản phiên trái phép và thu thập thông tin đăng nhập. Ấn phẩm này được chuẩn bị nghiêm túc cho mục đích giáo dục và nâng cao nhận thức về an ninh.
https://www.binance.com/en/academy/articles/what-are-cookies
Xóa bộ nhớ đệm trình duyệt, đăng xuất khỏi các phiên nhạy cảm và luôn DYOR (Do Your Own Research - Tự nghiên cứu) 💡
#Binance #Security #AccountSecurity #dyor