#GIWA #链上安全 Một chuỗi ID trông có vẻ đúng thì tài sản có thể an toàn “băng” qua được không? Sự cố GIWA lần này đưa ra một ví dụ nhói mắt: mắt xích nguy hiểm nhất có thể không nằm ở lúc ví điện tử bật cảnh báo, mà là ở chỗ người dùng và ứng dụng cứ tưởng rằng họ đã tự xác minh xong danh tính mạng.
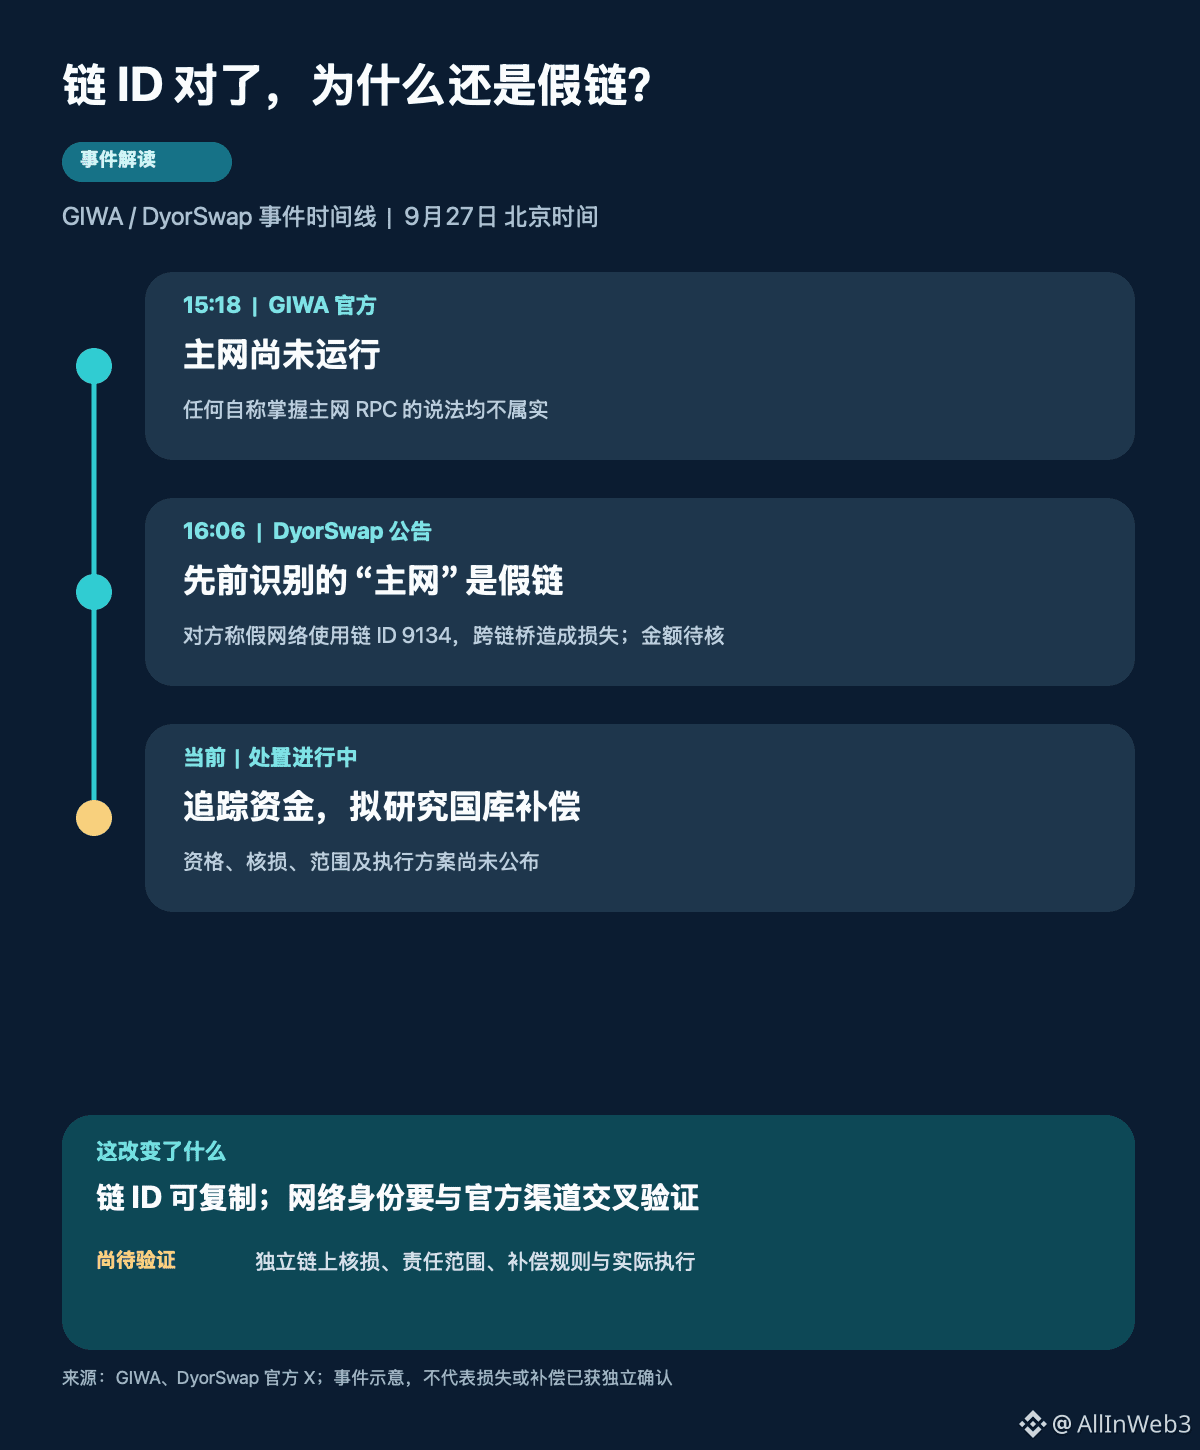
Trước hết, hãy sắp xếp lại dòng thời gian. 15:18 ngày 27/9 theo giờ Bắc Kinh, phía GIWA chính thức khẳng định rằng mainnet hiện chưa vận hành; mọi bài viết tuyên bố nắm giữ GIWA mainnet RPC đều là không đúng, đồng thời nhắc người dùng kiểm tra lại hợp đồng tương tác. 16:06, DyorSwap đăng thông báo về sự cố an toàn: trước đó họ đã nhận diện cái gọi là “GIWA mainnet” thực chất là một chuỗi giả do kẻ lừa đảo dựng lên. Thông báo cho biết mạng giả dùng chain ID 9134 khiến việc xác minh ban đầu trông có vẻ đáng tin; thông qua các cầu cross-chain liên quan đã gây ra thiệt hại nghiêm trọng. Phần nói về thiệt hại này đến từ DyorSwap; con số cụ thể, địa chỉ và chuỗi trách nhiệm vẫn cần được kiểm chứng độc lập.
Điều đáng cảnh giác thật sự ở vụ này không phải là một con số có điền đúng hay không. Chain ID chỉ cho ví biết nó đang tương tác với mạng có mã số nào; bản thân nó không thể chứng minh RPC thuộc về phía dự án chính thức, cũng không thể đảm bảo hợp đồng của cầu, frontend và nơi dòng tiền đi tới. Kẻ lừa đảo hoàn toàn có thể sao chép một cấu hình trông “đúng”, rồi dùng câu chuyện “mainnet đã bật” để thúc người dùng băng qua chuỗi. Tài liệu chính thức hiện công khai của GIWA là mạng thử nghiệm Sepolia; trang chính vẫn ghi đang trong quá trình phát triển. Việc mạng thử nghiệm hoạt động được và việc mainnet có thể an toàn tiếp nhận tài sản thật là hai chuyện khác nhau.
Quan điểm của tôi là lần này cho thấy “trách nhiệm xác minh” bị rút gọn thành kiểm tra ở một điểm: trạng thái chính thức của dự án, mạng do ứng dụng/frontend cung cấp, hợp đồng của cầu cross-chain và trang xác nhận của ví—nếu chúng không khớp độc lập với nhau, thì chỉ dựa vào chain ID để “mở khóa” là xác minh mang tính hình thức. DyorSwap đã nói sẽ liên hệ nhóm an toàn để truy vết dòng tiền, lưu giữ bằng chứng và chuẩn bị nghiên cứu việc dùng quỹ/ ngân khố để bù đắp; đây chỉ là kế hoạch xử lý, không đồng nghĩa với việc đã xác định được tư cách được bồi thường, số tiền hay thời điểm.
Bước tiếp theo thứ cần xem nhất không phải là ai xin lỗi trước, mà là địa chỉ có thể kiểm chứng, giao dịch, phạm vi bị ảnh hưởng, quy tắc bồi thường và việc thực thi thực tế. Nếu việc truy vết trên blockchain cho thấy đường đi bị ảnh hưởng không phù hợp với những gì công bố, tôi sẽ điều chỉnh nhận định về cơ chế sự cố; nếu công bố được quy trình xác minh đầy đủ có thể đối chiếu, tôi cũng sẽ thay đổi đánh giá về kiểm soát rủi ro sau đó. Theo bạn, trước khi sản phẩm cross-chain ra mắt mạng mới, thứ không thể bỏ qua nhất là kiểm chứng nguồn mạng chính thức, hay là thẩm định độc lập hợp đồng cầu và đường đi của dòng tiền?
Trước hết, hãy sắp xếp lại dòng thời gian. 15:18 ngày 27/9 theo giờ Bắc Kinh, phía GIWA chính thức khẳng định rằng mainnet hiện chưa vận hành; mọi bài viết tuyên bố nắm giữ GIWA mainnet RPC đều là không đúng, đồng thời nhắc người dùng kiểm tra lại hợp đồng tương tác. 16:06, DyorSwap đăng thông báo về sự cố an toàn: trước đó họ đã nhận diện cái gọi là “GIWA mainnet” thực chất là một chuỗi giả do kẻ lừa đảo dựng lên. Thông báo cho biết mạng giả dùng chain ID 9134 khiến việc xác minh ban đầu trông có vẻ đáng tin; thông qua các cầu cross-chain liên quan đã gây ra thiệt hại nghiêm trọng. Phần nói về thiệt hại này đến từ DyorSwap; con số cụ thể, địa chỉ và chuỗi trách nhiệm vẫn cần được kiểm chứng độc lập.
Điều đáng cảnh giác thật sự ở vụ này không phải là một con số có điền đúng hay không. Chain ID chỉ cho ví biết nó đang tương tác với mạng có mã số nào; bản thân nó không thể chứng minh RPC thuộc về phía dự án chính thức, cũng không thể đảm bảo hợp đồng của cầu, frontend và nơi dòng tiền đi tới. Kẻ lừa đảo hoàn toàn có thể sao chép một cấu hình trông “đúng”, rồi dùng câu chuyện “mainnet đã bật” để thúc người dùng băng qua chuỗi. Tài liệu chính thức hiện công khai của GIWA là mạng thử nghiệm Sepolia; trang chính vẫn ghi đang trong quá trình phát triển. Việc mạng thử nghiệm hoạt động được và việc mainnet có thể an toàn tiếp nhận tài sản thật là hai chuyện khác nhau.
Quan điểm của tôi là lần này cho thấy “trách nhiệm xác minh” bị rút gọn thành kiểm tra ở một điểm: trạng thái chính thức của dự án, mạng do ứng dụng/frontend cung cấp, hợp đồng của cầu cross-chain và trang xác nhận của ví—nếu chúng không khớp độc lập với nhau, thì chỉ dựa vào chain ID để “mở khóa” là xác minh mang tính hình thức. DyorSwap đã nói sẽ liên hệ nhóm an toàn để truy vết dòng tiền, lưu giữ bằng chứng và chuẩn bị nghiên cứu việc dùng quỹ/ ngân khố để bù đắp; đây chỉ là kế hoạch xử lý, không đồng nghĩa với việc đã xác định được tư cách được bồi thường, số tiền hay thời điểm.
Bước tiếp theo thứ cần xem nhất không phải là ai xin lỗi trước, mà là địa chỉ có thể kiểm chứng, giao dịch, phạm vi bị ảnh hưởng, quy tắc bồi thường và việc thực thi thực tế. Nếu việc truy vết trên blockchain cho thấy đường đi bị ảnh hưởng không phù hợp với những gì công bố, tôi sẽ điều chỉnh nhận định về cơ chế sự cố; nếu công bố được quy trình xác minh đầy đủ có thể đối chiếu, tôi cũng sẽ thay đổi đánh giá về kiểm soát rủi ro sau đó. Theo bạn, trước khi sản phẩm cross-chain ra mắt mạng mới, thứ không thể bỏ qua nhất là kiểm chứng nguồn mạng chính thức, hay là thẩm định độc lập hợp đồng cầu và đường đi của dòng tiền?