⚠️ Tổn thất do vụ hack Bitget tăng lên 387,5 triệu USD khi việc rút tiền vẫn bị tạm dừng
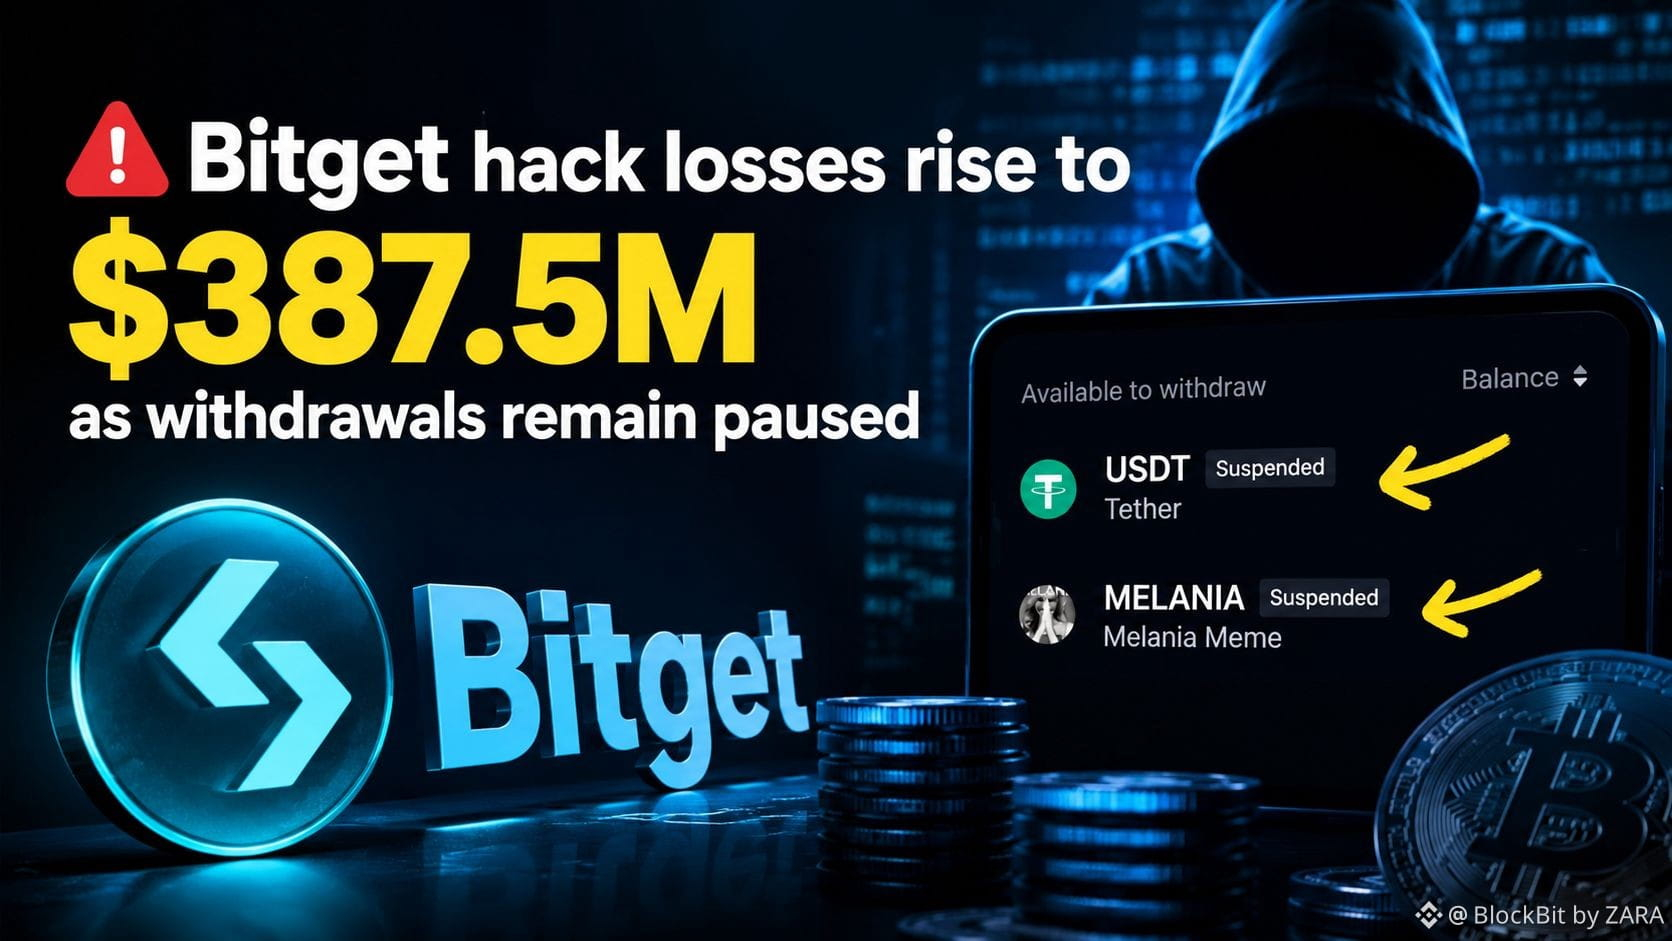
Bitget đã nâng mức lỗ ước tính từ vụ vi phạm an ninh ngày 24/9 lên khoảng 387,5 triệu USD, tăng so với con số ban đầu là 351,6 triệu USD.
Sàn cho biết mức tăng xảy ra sau khi truy vết on-chain tiếp tục phát hiện thêm các tài sản Zcash và TRON liên quan đến sự cố ban đầu. Sự việc không cho thấy một cuộc tấn công khác hay các đợt chuyển khoản trái phép bổ sung.
Vụ vi phạm đã ảnh hưởng đến một phần hạ tầng ví nóng và ví ấm của Bitget, trong khi các ví lạnh vẫn an toàn. Theo CEO Gracy Chen, kẻ tấn công đã không đánh cắp khóa riêng. Thay vào đó, họ được cho là đã xâm nhập một hệ thống backend và giả mạo dữ liệu giao dịch để các lệnh chuyển trái phép trông có vẻ hợp lệ với quy trình cấp quyền của sàn. Cuộc điều tra với Mandiant và SlowMist vẫn đang được tiến hành.
Bitget đã tạm thời đình chỉ việc rút tiền, trong khi tiền gửi và giao dịch vẫn hoạt động. Sàn cho biết Quỹ Bảo vệ Người dùng (User Protection Fund) trị giá 464 triệu USD+ của họ có thể bù đắp cho khoản lỗ đã được báo cáo.
Các hacker có liên hệ với Triều Tiên hiện là nghi phạm hàng đầu, nhưng việc quy kết vẫn chưa được xác nhận độc lập, vì vậy không nên coi đây là sự thật đã được thiết lập.
Bitget cũng đang theo đuổi nỗ lực thu hồi, với sự tham gia của các công ty an ninh trong ngành và các nền tảng khác trong việc truy vết các tài sản bị đánh cắp.
Câu hỏi lớn lúc này là Bitget có thể khôi phục việc rút tiền và thu hồi số tiền bị ảnh hưởng nhanh đến mức nào...
#PolymarketBankFailureBetsDrawFDICConcern #BlackRockBuildsTokenizedPortfoliosForOndo #BitwiseFilesToListNEARETFOnNYSEArca
Bitget đã nâng mức lỗ ước tính từ vụ vi phạm an ninh ngày 24/9 lên khoảng 387,5 triệu USD, tăng so với con số ban đầu là 351,6 triệu USD.
Sàn cho biết mức tăng xảy ra sau khi truy vết on-chain tiếp tục phát hiện thêm các tài sản Zcash và TRON liên quan đến sự cố ban đầu. Sự việc không cho thấy một cuộc tấn công khác hay các đợt chuyển khoản trái phép bổ sung.
Vụ vi phạm đã ảnh hưởng đến một phần hạ tầng ví nóng và ví ấm của Bitget, trong khi các ví lạnh vẫn an toàn. Theo CEO Gracy Chen, kẻ tấn công đã không đánh cắp khóa riêng. Thay vào đó, họ được cho là đã xâm nhập một hệ thống backend và giả mạo dữ liệu giao dịch để các lệnh chuyển trái phép trông có vẻ hợp lệ với quy trình cấp quyền của sàn. Cuộc điều tra với Mandiant và SlowMist vẫn đang được tiến hành.
Bitget đã tạm thời đình chỉ việc rút tiền, trong khi tiền gửi và giao dịch vẫn hoạt động. Sàn cho biết Quỹ Bảo vệ Người dùng (User Protection Fund) trị giá 464 triệu USD+ của họ có thể bù đắp cho khoản lỗ đã được báo cáo.
Các hacker có liên hệ với Triều Tiên hiện là nghi phạm hàng đầu, nhưng việc quy kết vẫn chưa được xác nhận độc lập, vì vậy không nên coi đây là sự thật đã được thiết lập.
Bitget cũng đang theo đuổi nỗ lực thu hồi, với sự tham gia của các công ty an ninh trong ngành và các nền tảng khác trong việc truy vết các tài sản bị đánh cắp.
Câu hỏi lớn lúc này là Bitget có thể khôi phục việc rút tiền và thu hồi số tiền bị ảnh hưởng nhanh đến mức nào...
#PolymarketBankFailureBetsDrawFDICConcern #BlackRockBuildsTokenizedPortfoliosForOndo #BitwiseFilesToListNEARETFOnNYSEArca