$ATOM Vũ trụ Hub khôi phục 1,227M ATOM sau cuộc tấn công quản trị của Neutron
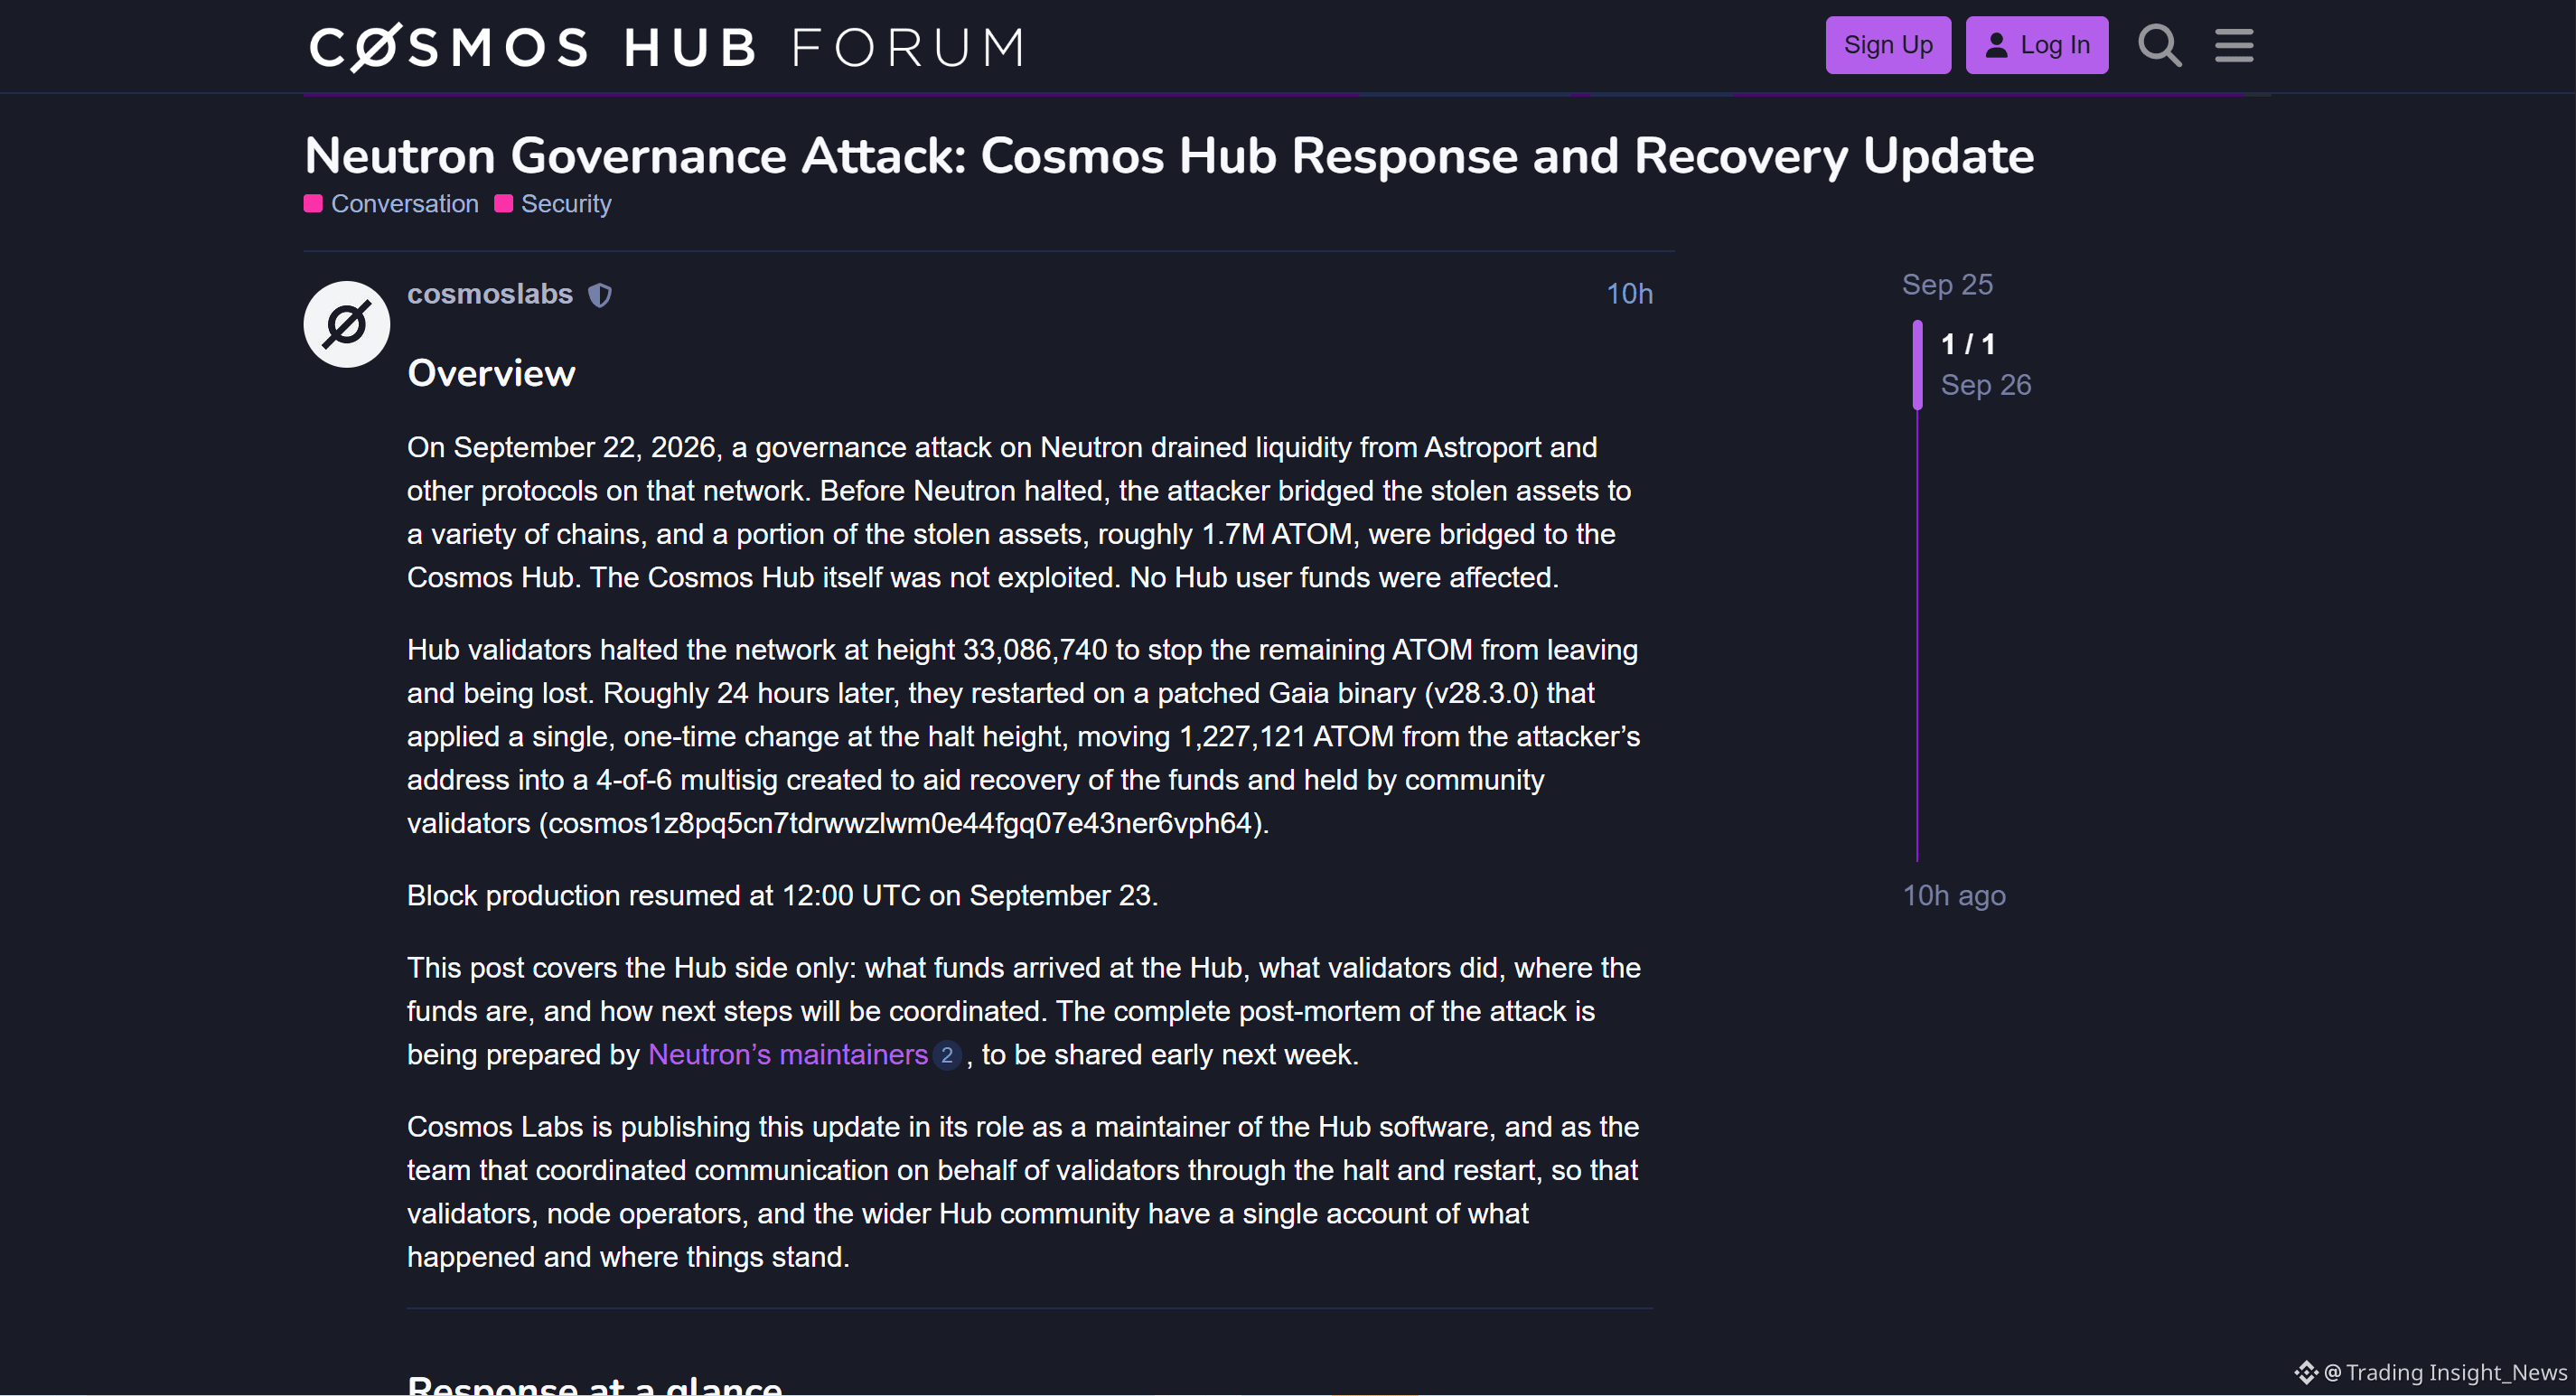
Cosmos Labs vừa công bố một cuộc tấn công quản trị vào Neutron vào ngày 22 tháng 9, trong đó nguồn quỹ giao thức bao gồm Astroport đã được chuyển đi, với khoảng 1,73M ATOM chảy vào Cosmos Hub.
Các điểm chính:
Cosmos Hub không bị tấn công trực tiếp; tiền của người dùng vẫn an toàn
Các trình xác thực đã tạm dừng mạng để ngăn rò rỉ tài sản thêm
Họ đã thông qua bản vá Gaia v28.3.0, chuyển khoảng 1,227M ATOM từ địa chỉ của kẻ tấn công sang một multisig 4/6 do 6 trình xác thực cộng đồng quản lý
Mạng đã hoạt động trở lại; các ATOM này chỉ có thể di chuyển khi có ủy quyền từ một đề xuất quản trị của Cosmos Hub
Những gì không thể thu hồi:
Khoảng 500K ATOM và 169K ATOM đã được trả về địa chỉ của kẻ tấn công sau khi khởi động lại hiện chưa thể thu hồi.
Đây là một trong những cuộc tấn công quản trị nghiêm trọng nhất trong hệ sinh thái Cosmos gần đây. Điểm nổi bật là cách Cosmos Hub phản ứng: tạm dừng mạng, vá khẩn cấp và thu hồi tài sản vào một multisig do cộng đồng kiểm soát.
Đây là phản ứng nhanh và được phối hợp tốt, nhưng cũng đặt ra câu hỏi về mức độ phi tập trung. Việc các trình xác thực có thể tạm dừng mạng và chuyển tài sản từ địa chỉ của kẻ tấn công sang một tài khoản do cộng đồng kiểm soát là một quyền lực rất lớn. Trong trường hợp này, quyền lực đó đã được dùng để bảo vệ người dùng, nhưng tiền lệ có thể được dùng cho các mục đích khác về sau.
Vấn đề cốt lõi với các cuộc tấn công quản trị: kẻ tấn công chiếm quyền điều khiển một giao thức, rồi dùng quyền đó để chuyển tài sản. Neutron đã bị tấn công theo cách này, và hậu quả đã đẩy NTRN giảm 33%.
Đây là lời nhắc rằng bảo mật quản trị quan trọng không kém gì bảo mật hợp đồng thông minh.
Theo bạn, hành động can thiệp của Cosmos Hub để thu hồi tài sản có phải là lựa chọn đúng, hay là một tiền lệ nguy hiểm cho phi tập trung?
Tin tức chỉ để tham khảo, không phải lời khuyên đầu tư. Vui lòng đọc kỹ trước khi đưa ra quyết định.
Cosmos Labs vừa công bố một cuộc tấn công quản trị vào Neutron vào ngày 22 tháng 9, trong đó nguồn quỹ giao thức bao gồm Astroport đã được chuyển đi, với khoảng 1,73M ATOM chảy vào Cosmos Hub.
Các điểm chính:
Cosmos Hub không bị tấn công trực tiếp; tiền của người dùng vẫn an toàn
Các trình xác thực đã tạm dừng mạng để ngăn rò rỉ tài sản thêm
Họ đã thông qua bản vá Gaia v28.3.0, chuyển khoảng 1,227M ATOM từ địa chỉ của kẻ tấn công sang một multisig 4/6 do 6 trình xác thực cộng đồng quản lý
Mạng đã hoạt động trở lại; các ATOM này chỉ có thể di chuyển khi có ủy quyền từ một đề xuất quản trị của Cosmos Hub
Những gì không thể thu hồi:
Khoảng 500K ATOM và 169K ATOM đã được trả về địa chỉ của kẻ tấn công sau khi khởi động lại hiện chưa thể thu hồi.
Đây là một trong những cuộc tấn công quản trị nghiêm trọng nhất trong hệ sinh thái Cosmos gần đây. Điểm nổi bật là cách Cosmos Hub phản ứng: tạm dừng mạng, vá khẩn cấp và thu hồi tài sản vào một multisig do cộng đồng kiểm soát.
Đây là phản ứng nhanh và được phối hợp tốt, nhưng cũng đặt ra câu hỏi về mức độ phi tập trung. Việc các trình xác thực có thể tạm dừng mạng và chuyển tài sản từ địa chỉ của kẻ tấn công sang một tài khoản do cộng đồng kiểm soát là một quyền lực rất lớn. Trong trường hợp này, quyền lực đó đã được dùng để bảo vệ người dùng, nhưng tiền lệ có thể được dùng cho các mục đích khác về sau.
Vấn đề cốt lõi với các cuộc tấn công quản trị: kẻ tấn công chiếm quyền điều khiển một giao thức, rồi dùng quyền đó để chuyển tài sản. Neutron đã bị tấn công theo cách này, và hậu quả đã đẩy NTRN giảm 33%.
Đây là lời nhắc rằng bảo mật quản trị quan trọng không kém gì bảo mật hợp đồng thông minh.
Theo bạn, hành động can thiệp của Cosmos Hub để thu hồi tài sản có phải là lựa chọn đúng, hay là một tiền lệ nguy hiểm cho phi tập trung?
Tin tức chỉ để tham khảo, không phải lời khuyên đầu tư. Vui lòng đọc kỹ trước khi đưa ra quyết định.