


Nhóm tin tặc ShinyHunters tuyên bố rằng kho dữ liệu mà họ đánh cắp từ FBI chứa hồ sơ đánh giá tâm thần và y tế của nhân sự thuộc cơ quan. Nếu tuyên bố này được xác nhận, thì đây sẽ không chỉ là một vụ rò rỉ dữ liệu nhân viên, mà còn là một thảm họa rủi ro phản gián và rủi ro nhận dạng kéo dài, không thể khắc phục chỉ bằng việc đặt lại mật khẩu.
Xét nghiệm máu, ghi chú sức khỏe tinh thần, và hồ sơ về lực lượng lao động được lập bản đồ theo từng bệnh tật
Các tài liệu đã được thảo luận trong tuần này giống hồ sơ lâm sàng hơn là một tệp dữ liệu về nhân sự. Theo BBC News, cơ quan đã rà soát một số tài liệu bị đánh cắp, các hồ sơ y tế bao gồm kết quả xét nghiệm máu và nước tiểu, quan sát của bác sĩ, dị ứng và các tình trạng y tế khác, cũng như tên thật và địa chỉ của các điệp viên.
Theo một cuộc rà soát do Reuters thực hiện đối với sáu tài liệu khác, một số hồ sơ bao gồm các đánh giá sức khỏe tâm thần trước khi bắt đầu làm việc, kết quả điện tâm đồ, một tài liệu cho biết ứng viên có “dấu hiệu trầm cảm” khi còn học trung học, và một bài báo cho thấy người đó đã dùng aspirin hằng ngày và bị dị ứng với một số chất nhất định.
Reuters đã xác nhận một phần các hồ sơ dựa trên chi tiết từ cơ quan dữ liệu tín dụng, hồ sơ LinkedIn và thông tin từ một cá nhân quen biết với các đánh giá của FBI.
Theo Etay Maor, phó giám đốc tình báo mối đe dọa tại Cato Networks, trong cuộc phỏng vấn với BBC:
Mật khẩu có thể được đặt lại nếu bị đánh cắp, nhưng hồ sơ y tế thì không.
Vì sao một cổng việc làm của FBI lại nắm dữ liệu nhận diện cấp độ gián điệp
Các hồ sơ y tế làm nổi bật một vấn đề phơi nhiễm nhân sự vốn đã rất đáng kể. Trước đó, Cryptopolitan từng báo cáo rằng Reuters đã xem xét một mẫu gồm 5.000 dòng kết nối các nhân viên FBI được xác định danh tính với các công việc liên quan đến tình báo, giám sát và phản gián, bao gồm các hoạt động ở Nga và Trung Quốc. Bọn tội phạm mạng tuyên bố rằng toàn bộ lượng dữ liệu bị đánh cắp nằm trong khoảng từ hai đến ba terabyte.
Trang web FBIJobs.gov chứa rất nhiều thông tin về các ứng viên và nhân viên của họ. Hơn nữa, ShinyHunters khẳng định rằng họ cũng đã hack các hệ thống nội bộ như dịch vụ FBI MedLink và các hệ thống kiểm tra lý lịch, nhưng cho đến nay tuyên bố này vẫn chưa được Reuters xác minh độc lập. Vào thứ Tư, FBI cho biết họ đang “tích cực và quyết liệt điều tra” vụ việc, trong khi nguyên nhân vẫn chưa rõ ràng.
Một nhóm tống tiền đã bỏ qua yêu cầu đòi tiền chuộc
ShinyHunters không phải là cái tên mới. Theo Huntress, đây là một hoạt động có động cơ tài chính, tồn tại ít nhất từ năm 2019 và đã trở nên nổi tiếng vì đánh cắp dữ liệu SaaS và dữ liệu đám mây với quy mô rất lớn, đồng thời sử dụng chiến thuật tống tiền kiểu “trả tiền hoặc lộ”.
Lần này, nhóm đã phá vỡ tiền lệ. Thay vì đòi tiền, họ lại tìm cách xin lỗi từ phía FBI đối với một thông báo hồi tháng Năm mà họ cho rằng đã xúc phạm họ, dù cuối cùng họ đã rút lại yêu cầu đó.
Theo Cryptopolitan, FBIJobs.gov sử dụng công nghệ Oracle PeopleSoft và Google’s Mandiant đã liên kết ShinyHunters với các vụ hack PeopleSoft, vốn lợi dụng lỗ hổng CVE-2026-35273 mà Oracle đánh giá với điểm 9,8/10. Hiện không có bằng chứng trong lĩnh vực công cộng cho thấy lỗ hổng này có liên quan đến vụ rò rỉ tại thời điểm này.
Những vang vọng của vụ rò rỉ OPM năm 2015
Hồ sơ nhân sự liên bang trước đây đã từng gây ra mức độ thiệt hại như vậy. Theo Cơ quan Giám sát Trách nhiệm Chính phủ (GAO), vụ rò rỉ của Cơ quan Quản lý Nhân sự Văn phòng (OPM) vào năm 2015 đã làm lộ dữ liệu nhạy cảm của khoảng 22 triệu nhân viên liên bang và nhà thầu. Sau đó, GAO phát hiện rằng cơ quan chịu trách nhiệm cho phần lớn các cuộc kiểm tra lý lịch nhân sự liên bang đã không cài đặt đầy đủ các biện pháp kiểm soát quyền riêng tư trong tất cả hệ thống mà cơ quan này xem xét.
Eric O’Neill, cựu đặc vụ FBI đã thành lập Nexasure AI, nói với Reuters rằng thông tin y tế khiến sự kiện này trở nên ở mức tương tự, và có thể thu hút sự chú ý của các cơ quan tình báo thù địch.
Tôi sẽ rất ngạc nhiên nếu tình báo Nga không gõ cửa và nói: “Chúng tôi muốn mấy thứ đó, đưa cho chúng tôi đi.
— Eric O’Neill, cựu đặc vụ FBI và là người sáng lập Nexasure AI, phát biểu với Reuters
Dự luật ảnh hưởng đến tất cả những người còn lại
Vụ rò rỉ này tự nó sẽ không làm biến động thị trường toàn cầu, nhưng các sự cố như vậy tiếp tục đẩy chi phí cho an ninh, tuân thủ và bảo hiểm lên trên nhiều ngành. Nghiên cứu về các vụ rò rỉ của IBM năm 2026 cho thấy chi phí trung bình toàn cầu là 4,99 triệu USD, tăng 12%, trong khi các cuộc tấn công do AI dẫn dắt tăng 56%. Chỉ số X-Force của hãng cho biết việc khai thác các ứng dụng hướng ra công chúng tăng 44% và các thỏa hiệp lớn trong chuỗi cung ứng đã gần như tăng gấp bốn lần trong năm năm.
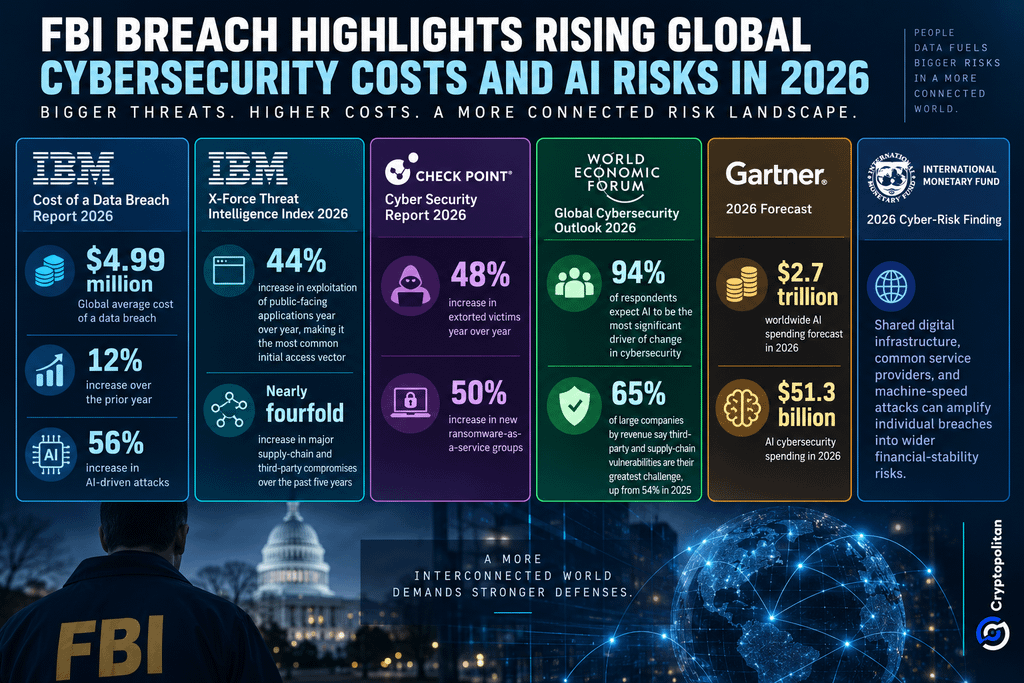 Vụ rò rỉ của FBI làm nổi bật chi phí an ninh mạng toàn cầu đang tăng và rủi ro do AI vào năm 2026
Áp lực đang trở nên mang tính cấu trúc. Check Point ghi nhận mức tăng 48% số nạn nhân bị tống tiền, trong khi Diễn đàn Kinh tế Thế giới cho biết 94% số người được hỏi kỳ vọng AI sẽ là lực lượng lớn nhất định hình lại an ninh mạng. Gartner dự báo chi tiêu AI toàn cầu sẽ đạt 2,7 nghìn tỷ USD vào năm 2026, còn IMF cảnh báo rằng hạ tầng số dùng chung và các cuộc tấn công với tốc độ của máy móc có thể khiến các sự cố xâm phạm cá nhân biến thành rủi ro rộng hơn về ổn định tài chính.
Nếu bạn đang đọc điều này, bạn đã đi trước rồi. Hãy ở lại đó cùng bản tin của chúng tôi.