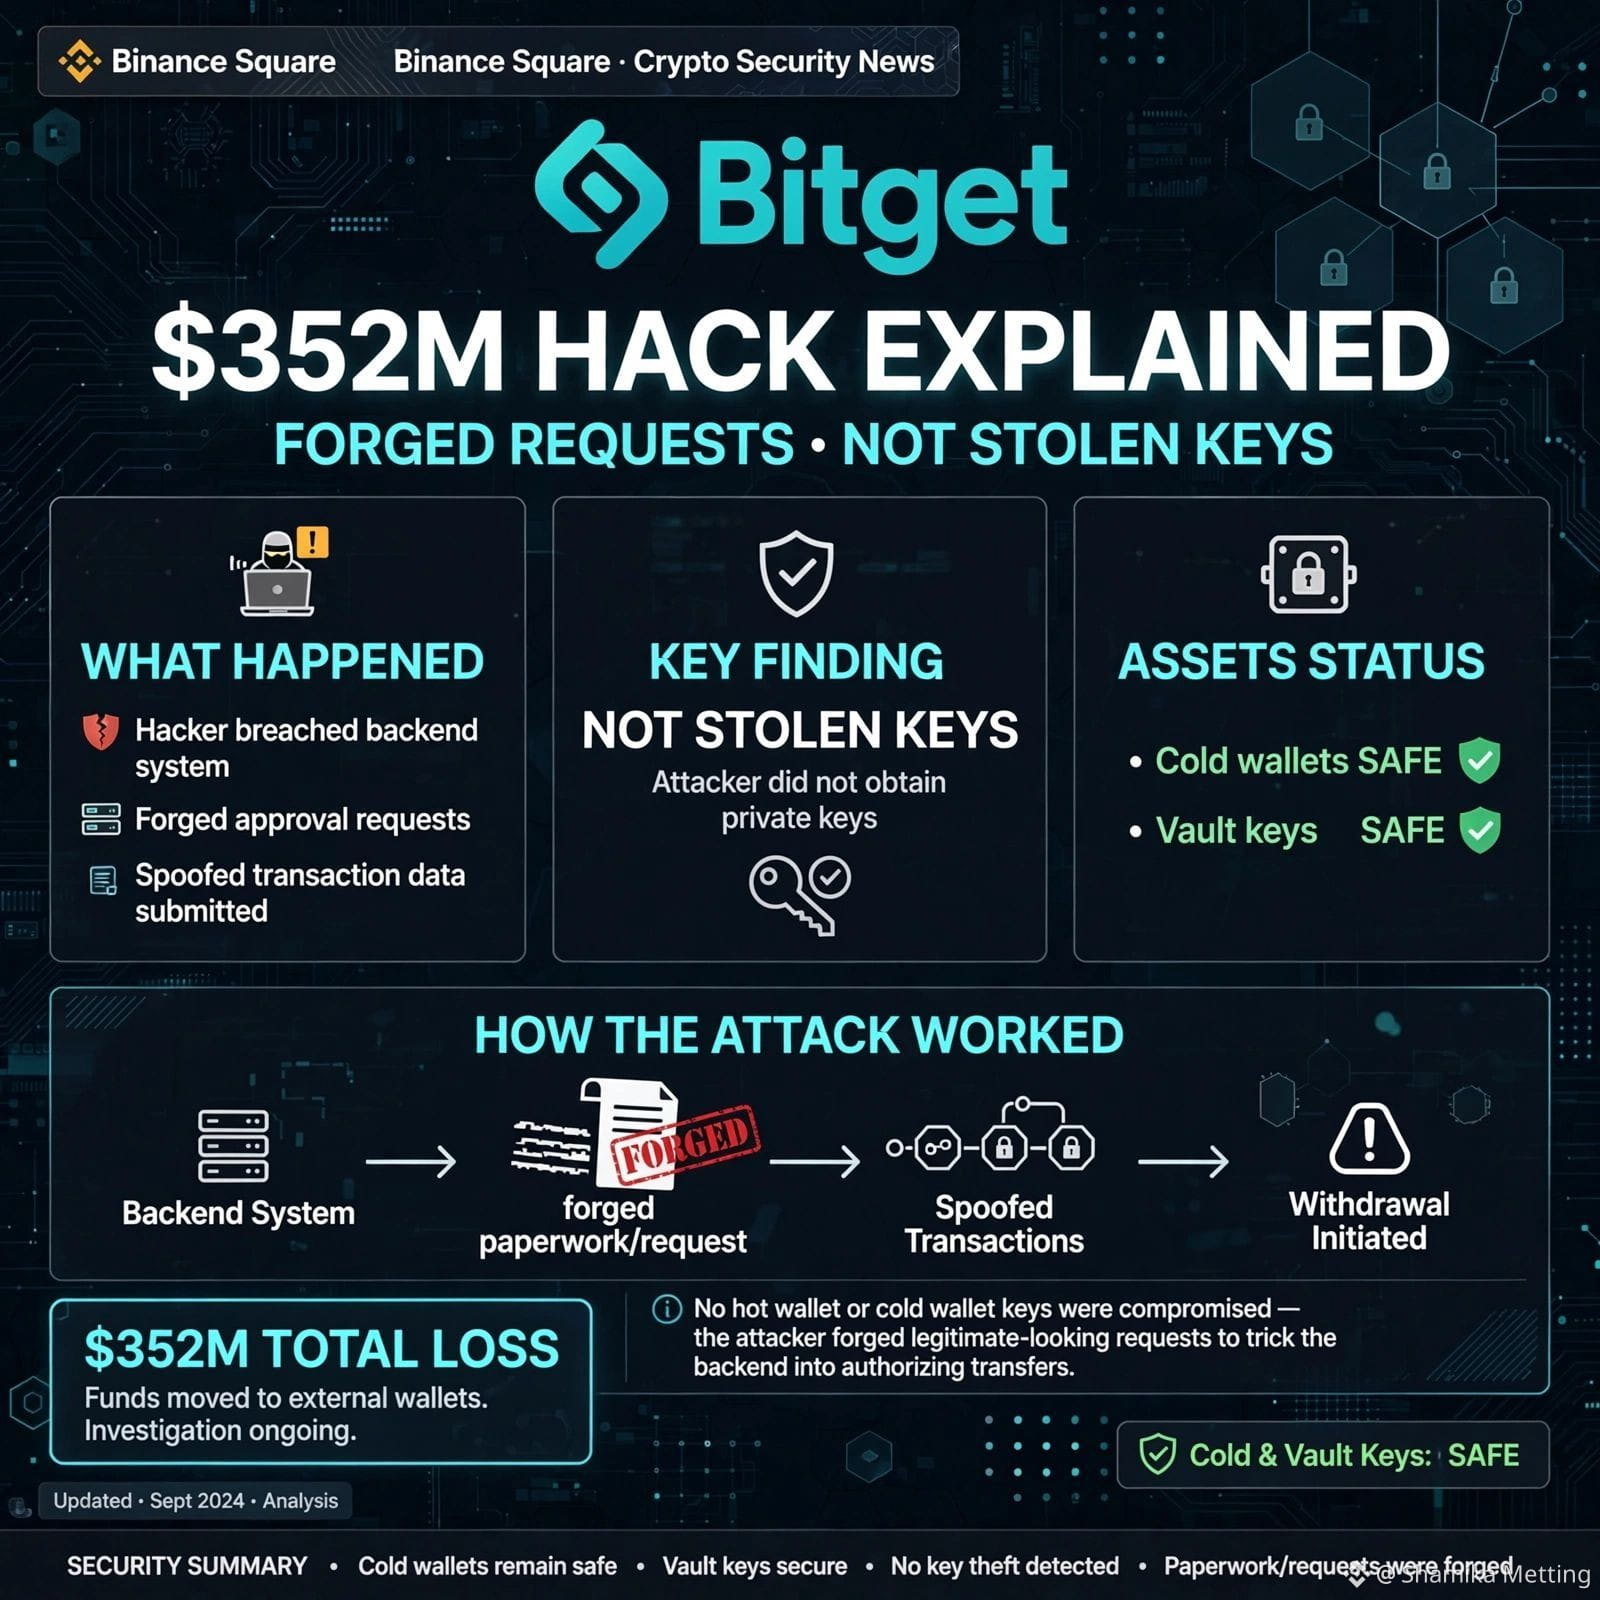
🚨 Đã giải thích vụ xâm nhập Bitget trị giá 352 triệu USD: yêu cầu giả mạo, không phải “mất chìa khóa”!
Ai cũng hoảng sợ vì các khóa riêng (private keys). Nhưng CEO của Bitget, Gracy Chen, đã khẳng định điều còn đáng lo hơn.
Chuyện gì thực sự đã xảy ra:
❌ Không hề bị đánh cắp các khóa riêng (cold, hot và warm đều được giữ trong két an toàn)
❌ Không hề có việc làm giả các yêu cầu rút tiền của người dùng
✅ Kẻ tấn công đã xâm nhập một hệ thống quan trọng ở cả lớp lõi lẫn lớp hậu trường (Backend)
✅ Chúng làm giả dữ liệu giao dịch
✅ Chúng kích hoạt quy trình ủy quyền của Bitget để chuyển 351,6 triệu USD
Hãy hình dung như sau: "Không phá két, mà là làm giả giấy tờ." Chìa khóa trong két không bao giờ rời khỏi tòa nhà; chỉ có ai đó tạo ra các biên lai chính thức giả mạo.
Tình trạng hiện tại:
Được phát hiện lúc 18:31 theo giờ UTC, ngày 24 tháng 9
Các ví cold vẫn an toàn
Quỹ bảo vệ người dùng trị giá 464 triệu USD sẽ chi trả cho mức thiệt hại
CEO liên hệ cuộc tấn công với Triều Tiên thông qua các bằng chứng từ địa chỉ IP
Bạn nghĩ sao—các nền tảng CEX có nên công khai mã nguồn backend của mình không?
Mời theo dõi thêm
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
Ai cũng hoảng sợ vì các khóa riêng (private keys). Nhưng CEO của Bitget, Gracy Chen, đã khẳng định điều còn đáng lo hơn.
Chuyện gì thực sự đã xảy ra:
❌ Không hề bị đánh cắp các khóa riêng (cold, hot và warm đều được giữ trong két an toàn)
❌ Không hề có việc làm giả các yêu cầu rút tiền của người dùng
✅ Kẻ tấn công đã xâm nhập một hệ thống quan trọng ở cả lớp lõi lẫn lớp hậu trường (Backend)
✅ Chúng làm giả dữ liệu giao dịch
✅ Chúng kích hoạt quy trình ủy quyền của Bitget để chuyển 351,6 triệu USD
Hãy hình dung như sau: "Không phá két, mà là làm giả giấy tờ." Chìa khóa trong két không bao giờ rời khỏi tòa nhà; chỉ có ai đó tạo ra các biên lai chính thức giả mạo.
Tình trạng hiện tại:
Được phát hiện lúc 18:31 theo giờ UTC, ngày 24 tháng 9
Các ví cold vẫn an toàn
Quỹ bảo vệ người dùng trị giá 464 triệu USD sẽ chi trả cho mức thiệt hại
CEO liên hệ cuộc tấn công với Triều Tiên thông qua các bằng chứng từ địa chỉ IP
Bạn nghĩ sao—các nền tảng CEX có nên công khai mã nguồn backend của mình không?
Mời theo dõi thêm
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys