#BitgetBreachForgedRequestsNotStolenKeys
ĐỘC QUYỀN: VỤ HACK BITGET 351,6 TRIỆU USD CÓ THỂ ĐÃ ĐỂ LẠI MỘT DẤU HIỆU LỚN HƠN
Ai cũng đang bàn tán về khả năng liên quan đến Triều Tiên.
Nhưng manh mối thú vị hơn có thể đang ẩn ngay trên chuỗi. 👀
🔎 Những gì các nhà điều tra đang thấy:
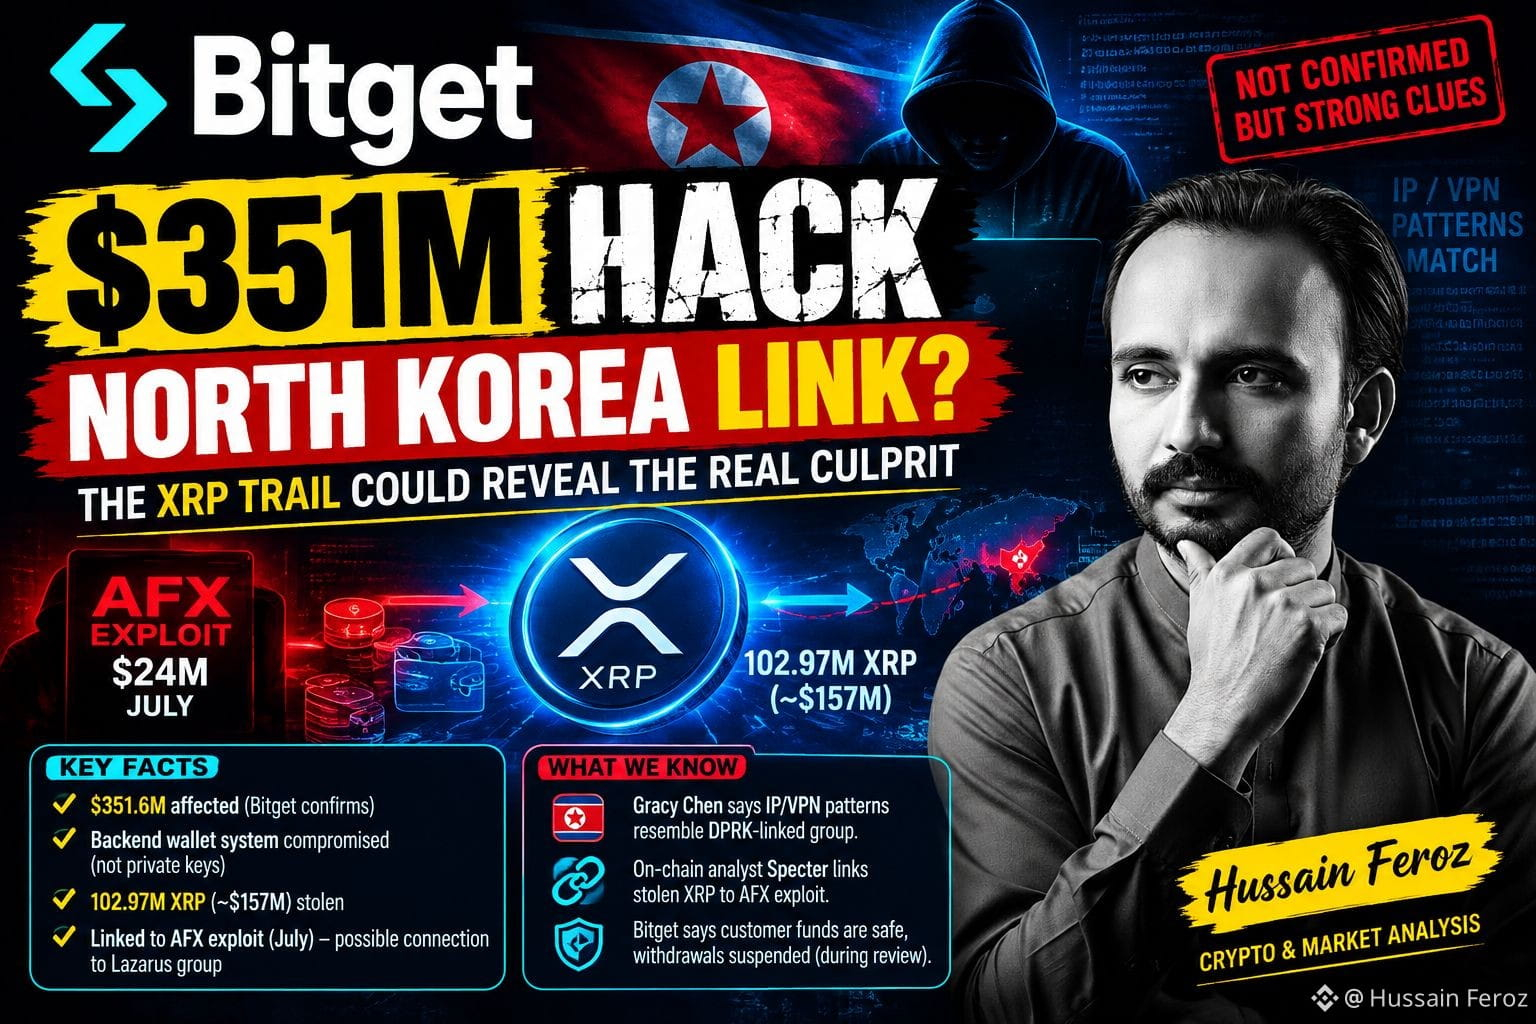
• Bitget cho biết khoảng ~$351,6M đã bị ảnh hưởng trên hạ tầng ví của mình
• Kẻ tấn công được cho là đã xâm nhập hệ thống ví backend, giả mạo dữ liệu giao dịch và kích hoạt quy trình ủy quyền thông thường
• Theo Bitget, KHÔNG bị đánh cắp khóa riêng
• Khoảng 102,97M XRP — tương đương khoảng 157M USD — nằm trong số các phần bị đánh cắp lớn nhất
• Nhà phân tích on-chain Specter cho biết lượng XRP bị đánh cắp có thể lần theo để truy về các quỹ liên quan đến vụ khai thác AFX trị giá 24M USD từ tháng Bảy
• Sự cố AFX này đã được liên hệ với hệ sinh thái TraderTraitor/Lazarus
Và còn một manh mối khác:
CEO Bitget, Gracy Chen, nói rằng một số mẫu IP/VPN của kẻ tấn công giống với hạ tầng từng được gắn với một nhóm liên quan đến Triều Tiên.
⚠️ Nhưng đây CHƯA phải là quy kết cuối cùng.
Câu hỏi thực sự bây giờ là:
Liệu cùng một chiến dịch liên quan Triều Tiên có chuyển từ vụ khai thác AFX sang Bitget không?
Nếu dấu vết XRP + bằng chứng hạ tầng được xác nhận độc lập, sự cố của Bitget có thể không chỉ là một vụ hack sàn giao dịch quy mô lớn, mà còn là một chiến dịch lớn khác có liên quan Lazarus.
💰 Bitget cho biết Quỹ Bảo vệ Người dùng của họ (464M+ USD) có thể chi trả cho phần bị ảnh hưởng, trong khi việc rút tiền vẫn bị tạm dừng trong quá trình rà soát an ninh.
👀 Theo dõi các ví XRP.
Chuỗi khối có thể cho thấy ai đứng sau cuộc tấn công trước khi cuộc điều tra chính thức kết thúc.
#Bitget #XRP #CryptoHack #LazarusGroup #BacKorea #AnNinhCrypto #TinTucCrypto
ĐỘC QUYỀN: VỤ HACK BITGET 351,6 TRIỆU USD CÓ THỂ ĐÃ ĐỂ LẠI MỘT DẤU HIỆU LỚN HƠN
Ai cũng đang bàn tán về khả năng liên quan đến Triều Tiên.
Nhưng manh mối thú vị hơn có thể đang ẩn ngay trên chuỗi. 👀
🔎 Những gì các nhà điều tra đang thấy:
• Bitget cho biết khoảng ~$351,6M đã bị ảnh hưởng trên hạ tầng ví của mình
• Kẻ tấn công được cho là đã xâm nhập hệ thống ví backend, giả mạo dữ liệu giao dịch và kích hoạt quy trình ủy quyền thông thường
• Theo Bitget, KHÔNG bị đánh cắp khóa riêng
• Khoảng 102,97M XRP — tương đương khoảng 157M USD — nằm trong số các phần bị đánh cắp lớn nhất
• Nhà phân tích on-chain Specter cho biết lượng XRP bị đánh cắp có thể lần theo để truy về các quỹ liên quan đến vụ khai thác AFX trị giá 24M USD từ tháng Bảy
• Sự cố AFX này đã được liên hệ với hệ sinh thái TraderTraitor/Lazarus
Và còn một manh mối khác:
CEO Bitget, Gracy Chen, nói rằng một số mẫu IP/VPN của kẻ tấn công giống với hạ tầng từng được gắn với một nhóm liên quan đến Triều Tiên.
⚠️ Nhưng đây CHƯA phải là quy kết cuối cùng.
Câu hỏi thực sự bây giờ là:
Liệu cùng một chiến dịch liên quan Triều Tiên có chuyển từ vụ khai thác AFX sang Bitget không?
Nếu dấu vết XRP + bằng chứng hạ tầng được xác nhận độc lập, sự cố của Bitget có thể không chỉ là một vụ hack sàn giao dịch quy mô lớn, mà còn là một chiến dịch lớn khác có liên quan Lazarus.
💰 Bitget cho biết Quỹ Bảo vệ Người dùng của họ (464M+ USD) có thể chi trả cho phần bị ảnh hưởng, trong khi việc rút tiền vẫn bị tạm dừng trong quá trình rà soát an ninh.
👀 Theo dõi các ví XRP.
Chuỗi khối có thể cho thấy ai đứng sau cuộc tấn công trước khi cuộc điều tra chính thức kết thúc.
#Bitget #XRP #CryptoHack #LazarusGroup #BacKorea #AnNinhCrypto #TinTucCrypto