

Cộng đồng crypto vẫn đang trong tình trạng cảnh giác cao nhất sau sự cố an ninh của Bitget. Những tuyên bố mới từ CEO Gracy Chen và các phân tích on-chain đã làm lộ ra thông tin quan trọng về những nghi phạm và diễn biến của vụ xâm nhập:
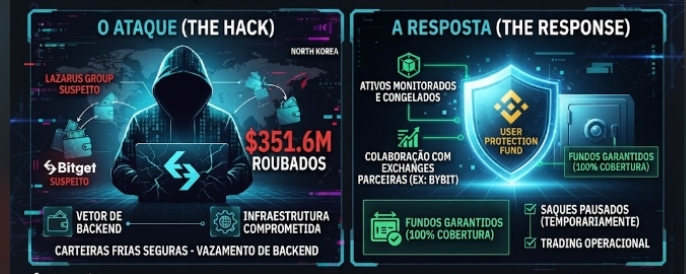
Nghi phạm chính (Hàn Quốc / Nhóm Lazarus): CEO của Bitget đã công khai nêu ra các dấu hiệu cho thấy mối liên hệ chặt chẽ với tin tặc Triều Tiên (DPRK). Nghi vấn được đưa ra sau khi theo dõi các địa chỉ IP và các mẫu VPN giống hệt với những mẫu được sử dụng trong các cuộc tấn công trước đó bị quy cho chế độ này. Các nhà nghiên cứu on-chain độc lập cũng đã lần theo một phần quỹ đến các địa chỉ liên quan đến mạng lưới tin tặc như TraderTraitor.
Cuộc tấn công đã diễn ra như thế nào? (Chi tiết Kỹ thuật):
Ban quản trị đã bác bỏ việc rò rỉ khóa riêng. Các ví lạnh (cold wallets) vẫn hoàn toàn an toàn và được tách biệt.
Vector tấn công bao gồm việc xâm nhập vào một hệ thống backend của cơ sở hạ tầng quản lý ví. Kẻ tấn công đã có thể thao túng các quy trình ký giao dịch mà không cần phải giả mạo các yêu cầu rút tiền của những khách hàng thông thường.
Giả thuyết có sự liên quan từ nội bộ (inside job) ban đầu đã bị ban giám đốc bác bỏ, mặc dù các cuộc điều tra pháp y vẫn đang được tiến hành.
to.
Khôi phục và Trạng thái Hiện tại:
Một phần tài sản bị đánh cắp đã đang được theo dõi và có các nỗ lực phối hợp với các sàn giao dịch lớn khác (như Bybit, đã đề nghị hỗ trợ) để đóng băng các địa chỉ đích.
Quỹ Bảo vệ Người Dùng (quỹ hơn 464 triệu USD) vẫn được bảo đảm để chi trả 100% các khoản lỗ của những người dùng bị ảnh hưởng.
Các khoản rút tiền vẫn tạm thời bị tạm dừng để phòng ngừa trong khi đội ngũ tăng cường các rào chắn bảo mật, nhưng giao dịch và nạp tiền vẫn hoạt động bình thường.
.
Một báo cáo kỹ thuật đầy đủ (post-mortem) nêu rõ nguyên nhân gốc rễ chính xác và tiến độ khôi phục quỹ sẽ được công bố trong thời gian sớm.
#Bitget #LazarusGroup #CriptoNoticias #SegurancaCripto #BinanceSquare $BTC $AVAX
