#BTC☀ $BNB 📉📉📉📉📉📉
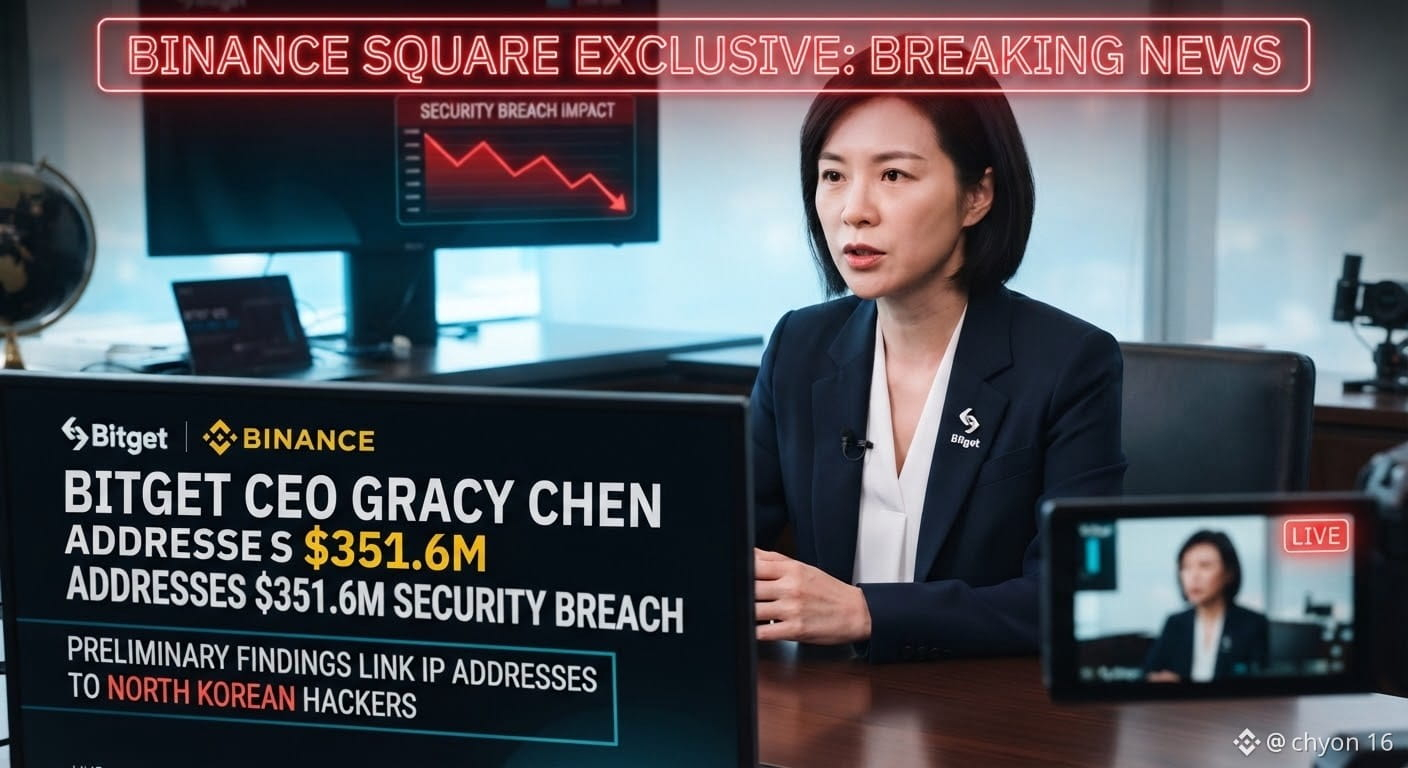
Giám đốc điều hành Bitget, bà Gracy Chen, cho biết tin tặc Triều Tiên có thể đứng sau vụ vi phạm an ninh trị giá 351,6 triệu USD của sàn trong ngày thứ Năm, dẫn theo Cointelegraph. Bà cho biết, theo các phát hiện ban đầu, những địa chỉ IP được liên kết với các dịch vụ VPN mà một nhóm Triều Tiên sử dụng. Trong một buổi hỏi đáp trực tiếp trên X sau sự cố, Chen nói rằng các nhà điều tra an ninh đã ghi nhận sự tương đồng với các cuộc tấn công trước đây của Triều Tiên và sàn không tin rằng đây là hành vi “nội gián”. “Chúng tôi đã xác định một số địa chỉ IP trùng khớp với lựa chọn VPN của một nhóm DPRK nhất định”, bà nói, đề cập đến Cộng hòa Dân chủ Nhân dân Triều Tiên, đồng thời cho rằng “mẫu hình này trông rất giống với những gì nhóm Triều Tiên đã làm trước đó.”
Chen tiết lộ rằng tin tặc đã xâm nhập vào hệ thống của Bitget và chuyển tiền trực tiếp thay vì giả mạo các yêu cầu rút tiền của người dùng. “Họ đã không giả mạo các yêu cầu rút tiền của người dùng, cũng như không lấy khóa riêng của ví lạnh và bất kỳ ví nóng hoặc ví ấm nào”, bà nói, đồng thời cho biết các nhà điều tra vẫn đang xác định hệ thống nào bị xâm phạm và kẻ tấn công đã giành quyền truy cập bằng cách nào. Tin tặc Triều Tiên từng được liên hệ với khoản trộm cắp tiền mã hóa ước tính 2,02 tỷ USD trong năm 2025, bao gồm vụ tấn công Bybit khoảng 1,5 tỷ USD mà FBI quy cho Triều Tiên.
Những bình luận này được đưa ra sau báo cáo của Bitget về các lệnh chuyển tiền trái phép ảnh hưởng đến một phần cơ sở hạ tầng ví nóng và ví ấm của sàn vào hôm thứ Năm, trong khi các khoản rút tiền vẫn bị tạm dừng tại thời điểm công bố. Trong buổi Q&A, Chen cho biết một số quỹ bị đánh cắp đã được thu hồi, không nêu rõ số tiền, và rằng sàn đang phối hợp với các nền tảng blockchain và các đối tác khác để nỗ lực khôi phục.
Giám đốc điều hành Bitget, bà Gracy Chen, cho biết tin tặc Triều Tiên có thể đứng sau vụ vi phạm an ninh trị giá 351,6 triệu USD của sàn trong ngày thứ Năm, dẫn theo Cointelegraph. Bà cho biết, theo các phát hiện ban đầu, những địa chỉ IP được liên kết với các dịch vụ VPN mà một nhóm Triều Tiên sử dụng. Trong một buổi hỏi đáp trực tiếp trên X sau sự cố, Chen nói rằng các nhà điều tra an ninh đã ghi nhận sự tương đồng với các cuộc tấn công trước đây của Triều Tiên và sàn không tin rằng đây là hành vi “nội gián”. “Chúng tôi đã xác định một số địa chỉ IP trùng khớp với lựa chọn VPN của một nhóm DPRK nhất định”, bà nói, đề cập đến Cộng hòa Dân chủ Nhân dân Triều Tiên, đồng thời cho rằng “mẫu hình này trông rất giống với những gì nhóm Triều Tiên đã làm trước đó.”
Chen tiết lộ rằng tin tặc đã xâm nhập vào hệ thống của Bitget và chuyển tiền trực tiếp thay vì giả mạo các yêu cầu rút tiền của người dùng. “Họ đã không giả mạo các yêu cầu rút tiền của người dùng, cũng như không lấy khóa riêng của ví lạnh và bất kỳ ví nóng hoặc ví ấm nào”, bà nói, đồng thời cho biết các nhà điều tra vẫn đang xác định hệ thống nào bị xâm phạm và kẻ tấn công đã giành quyền truy cập bằng cách nào. Tin tặc Triều Tiên từng được liên hệ với khoản trộm cắp tiền mã hóa ước tính 2,02 tỷ USD trong năm 2025, bao gồm vụ tấn công Bybit khoảng 1,5 tỷ USD mà FBI quy cho Triều Tiên.
Những bình luận này được đưa ra sau báo cáo của Bitget về các lệnh chuyển tiền trái phép ảnh hưởng đến một phần cơ sở hạ tầng ví nóng và ví ấm của sàn vào hôm thứ Năm, trong khi các khoản rút tiền vẫn bị tạm dừng tại thời điểm công bố. Trong buổi Q&A, Chen cho biết một số quỹ bị đánh cắp đã được thu hồi, không nêu rõ số tiền, và rằng sàn đang phối hợp với các nền tảng blockchain và các đối tác khác để nỗ lực khôi phục.