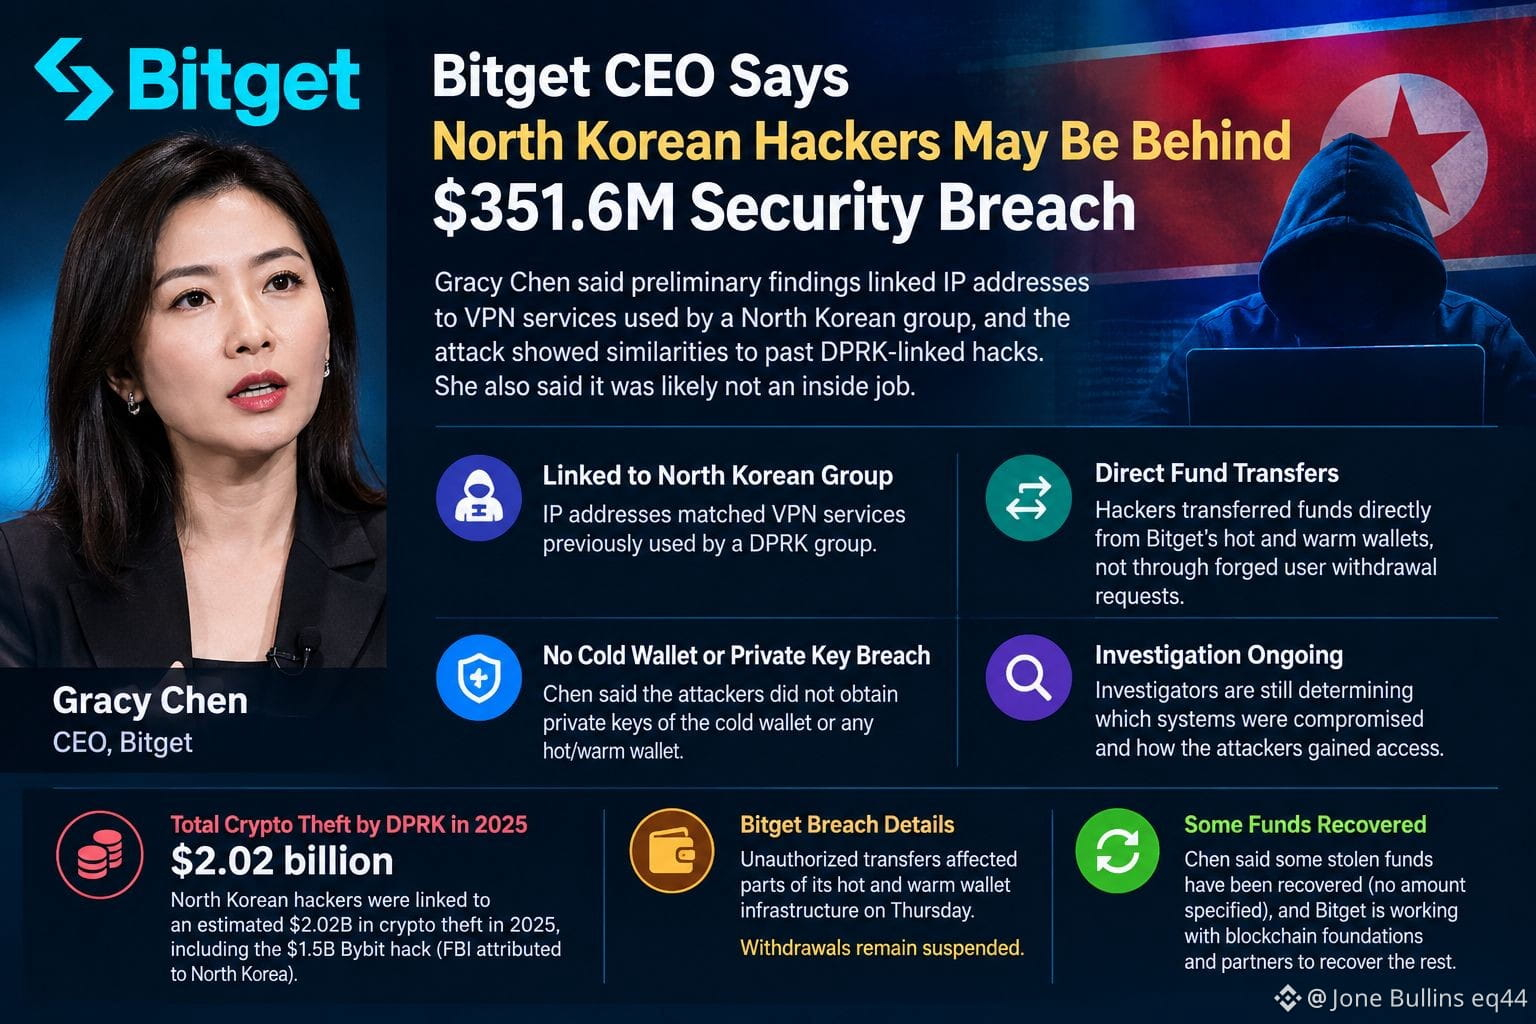
Giám đốc điều hành Bitget, Gracy Chen, cho biết tin tặc Triều Tiên có thể đứng sau vụ vi phạm an ninh trị giá 351,6 triệu USD của sàn, dựa trên việc bà trích dẫn các địa chỉ IP liên quan đến các VPN từng được một nhóm Triều Tiên sử dụng. Bà cho biết cuộc tấn công có vẻ giống với các vụ hack crypto trước đây có liên quan đến DPRK và nhiều khả năng không phải là hành vi từ bên trong.
Chen cho biết tin tặc đã chuyển tiền trực tiếp từ một số hệ thống ví nóng và ví ấm của Bitget mà không truy cập vào khóa riêng của ví lạnh hoặc giả mạo các lệnh rút tiền của người dùng. Các điều tra viên vẫn đang xác định cách kẻ tấn công giành được quyền truy cập. Một số khoản tiền bị đánh cắp được cho là đã được thu hồi, trong khi Bitget đang phối hợp với các đối tác blockchain để thu hồi phần còn lại.$NVDAB $NVDA.US $GOOGL.US #FedProposesRulesForBankIssuedStablecoins #FedOctoberRateHikeOddsRiseTo69.7%
Chen cho biết tin tặc đã chuyển tiền trực tiếp từ một số hệ thống ví nóng và ví ấm của Bitget mà không truy cập vào khóa riêng của ví lạnh hoặc giả mạo các lệnh rút tiền của người dùng. Các điều tra viên vẫn đang xác định cách kẻ tấn công giành được quyền truy cập. Một số khoản tiền bị đánh cắp được cho là đã được thu hồi, trong khi Bitget đang phối hợp với các đối tác blockchain để thu hồi phần còn lại.$NVDAB $NVDA.US $GOOGL.US #FedProposesRulesForBankIssuedStablecoins #FedOctoberRateHikeOddsRiseTo69.7%