


Các nhà nghiên cứu tại công ty nghiên cứu mật mã Alloc Init đã đề xuất một hệ thống nhằm mang các giao dịch chuyển tiền riêng tư kiểu Zcash lên Bitcoin mà không cần thực hiện soft fork.
Đề xuất, được gọi là Shielded Bitcoin, sẽ che giấu số tiền giao dịch, người gửi, người nhận và các liên kết tới các khoản tiền đã được sử dụng trước đó bằng cách sử dụng các ghi chú (encrypted notes) được mã hóa và các bằng chứng không kiến thức (zero-knowledge proofs). Bài báo đã được công bố vào thứ Năm bởi Clara Shikhelman, Mikhail Komarov và Aleksei Moskvin.
Đề xuất này đưa ra một lối đi tiềm năng để tăng cường quyền riêng tư cho người dùng Bitcoin mà không cần thay đổi đồng thuận đối với giao thức nền tảng.
Thay vì để các thợ đào thực thi giao thức bảo mật, Bitcoin được che chắn sẽ sử dụng Bitcoin như “một lớp công bố và sắp xếp trung lập”, các nhà nghiên cứu viết. Sau đó, một phần mềm riêng được gọi là indexers sẽ xác minh các bằng chứng không kiến thức, kiểm tra rằng các quỹ chưa bị chi tiêu hai lần, và tái dựng trạng thái của hệ thống được che chắn.
Thiết kế của Bitcoin được che chắn có nguồn gốc rõ ràng từ kiến trúc của Zcash. Các nhà nghiên cứu cho biết nó cũng tương tự sử dụng các ghi chú được mã hóa, các bộ phủ định công khai đánh dấu các ghi chú đã được chi tiêu, và các bằng chứng không kiến thức chứng minh rằng các giao dịch là hợp lệ. Khác với Zcash, Bitcoin được che chắn sẽ không vận hành blockchain hay cơ chế đồng thuận riêng của mình.
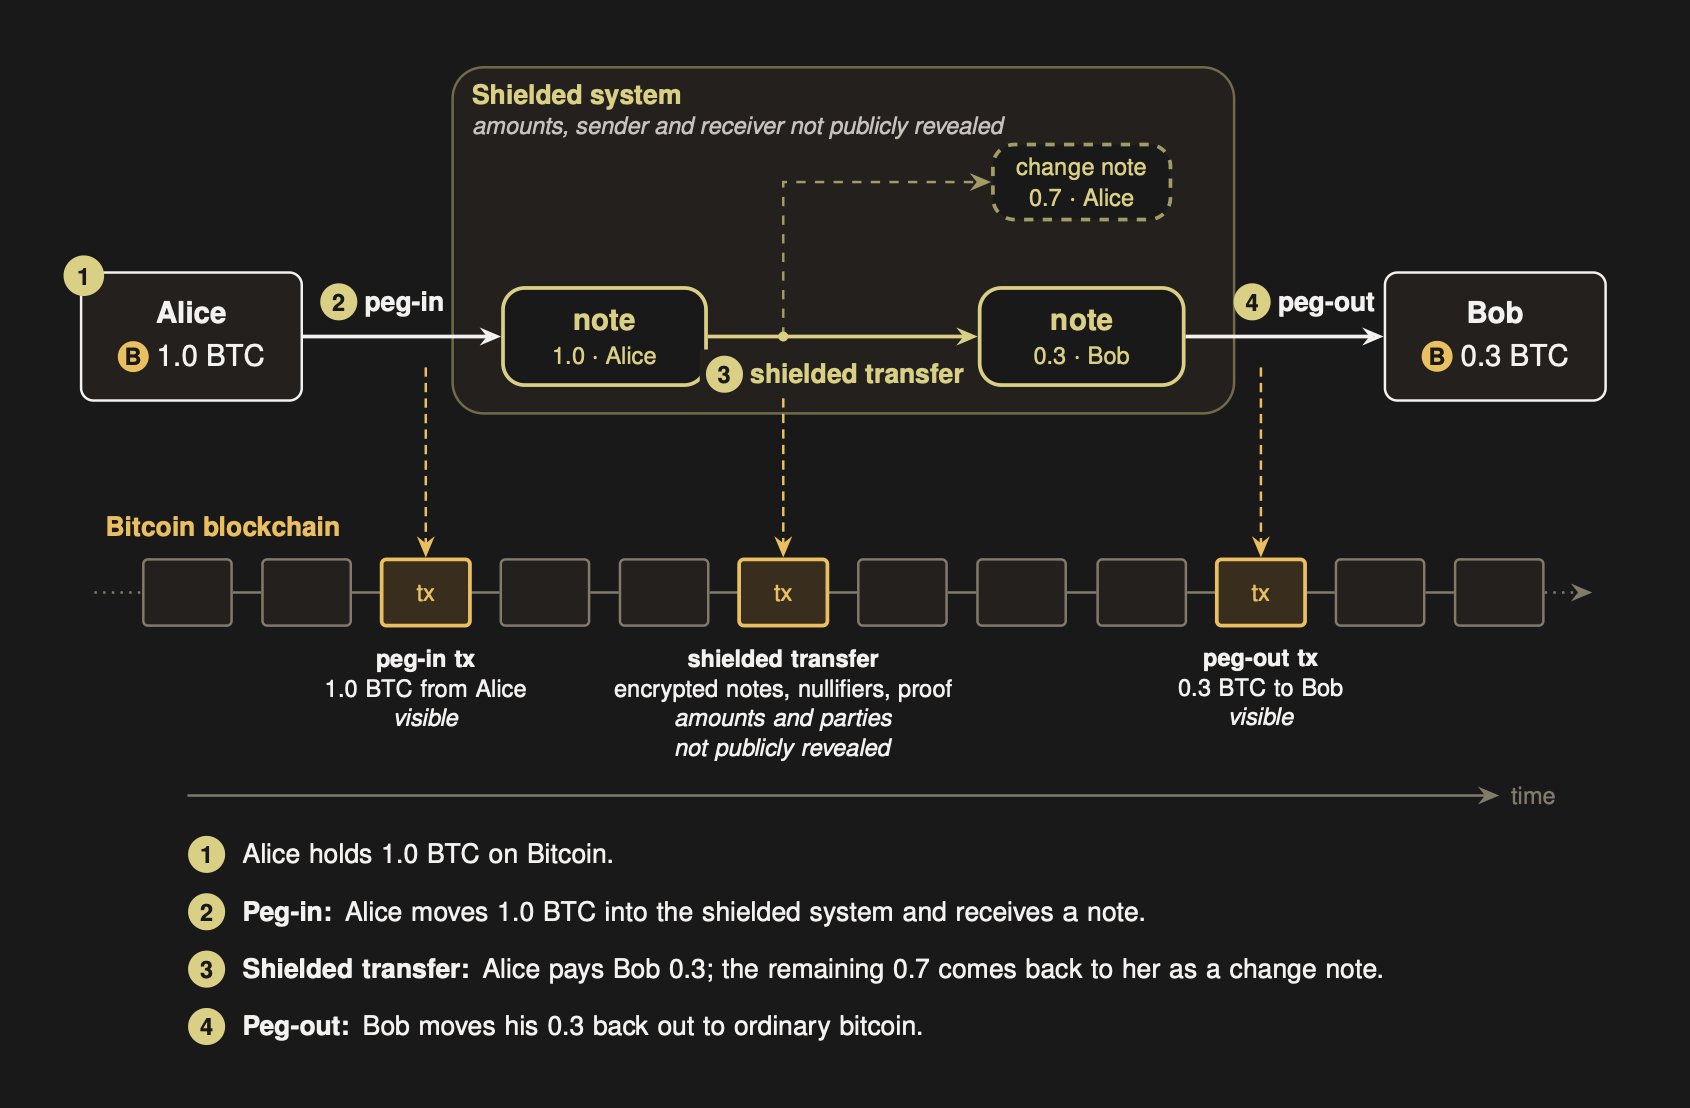
Cách thức một lần chuyển được che chắn hoạt động. Nguồn: Alloc Init
Bitcoin được che chắn nhận phản ứng trái chiều
Nhà phát triển Vadim Zavodil đã chỉ trích đề xuất trên X, cho rằng phần lớn ngăn xếp quyền riêng tư của nó đã được Zcash triển khai. Ông đặt câu hỏi mức độ riêng tư mà một hệ thống mới được ra mắt có thể ban đầu cung cấp là bao nhiêu, lập luận rằng một nhóm được che chắn mới sẽ bắt đầu không có tập ẩn danh mà Zcash đã tích lũy qua nhiều năm sử dụng.
“Quyền riêng tư là một hàm của đám đông. Zcash có một nhóm che chắn thực sự được xây dựng qua nhiều năm,” ông viết. “Một metaprotocol hoàn toàn mới bắt đầu từ con số không, vì vậy lần chuyển riêng tư đầu tiên của bạn sẽ bị che giấu trong một đám đông chỉ có một người.”
Trong một bài đăng kèm theo giải thích đề xuất, các nhà nghiên cứu Bitcoin được che chắn đã thừa nhận một hạn chế tương tự, nói rằng các khoản tiền gửi lớn không tự động tạo ra một tập hợp ẩn danh lớn. Họ cho rằng người quan sát vẫn có thể thu hẹp các mối quan hệ giữa các lần chuyển nếu một số ít tác nhân tạo ra hầu hết các ghi chú hoặc nếu các ví thể hiện hành vi khác biệt.
Pierre-Luc Dallaire-Demers, người sáng lập công ty mã hóa hậu lượng tử Pauli Group, đã nêu một vấn đề riêng, mô tả cách xây dựng là thú vị nhưng “không hề chống chịu lượng tử.” Sau đó, Dallaire-Demers cho biết ông đang tìm hiểu phiên bản hậu lượng tử hoàn toàn có thể trông như thế nào, giả định rằng cuối cùng Bitcoin sẽ áp dụng một lược đồ chữ ký hậu lượng tử.
Đồng tác giả Zerocash và CEO của StarkWare, Eli Ben-Sasson, lại ủng hộ hơn định hướng của đề xuất. Đáp lại thông báo của Alloc Init, Ben-Sasson nói rằng ý định ban đầu đằng sau bài báo Zerocash—được xuất bản trước Zcash—là mang lại quyền riêng tư cho Bitcoin.
Ben-Sasson cho biết ông chưa kịp đọc bài nghiên cứu về Bitcoin được che chắn nhưng muốn chứng kiến tầm nhìn về quyền riêng tư và khả năng mở rộng thông qua các bằng chứng không kiến thức trở thành hiện thực trên lớp nền của Bitcoin.
Tạp chí: Những người chiến thắng và thua cuộc trước các quy định mới về cổ phiếu token hóa của SEC