Bảo ngọc yến


Đăng

燕寶Melissa
·
--
Giảm giá🚨 Sự cố bị đánh cắp 1,5 tỷ USD của Bybit — “lỗ hổng” thực sự nằm ở đâu?
Rất nhiều người phản ứng đầu tiên: “Phải chăng Safe multisig không an toàn?” “Phải chăng ví lạnh bị lỗi?” “Phải chăng ví phần cứng đã bị xâm nhập?”
Nhưng người sáng lập OneKey trong một cuộc phỏng vấn tại Binance đã tiết lộ: Vấn đề cốt lõi của sự kiện này, có thể không phải là bản thân hợp đồng trên chuỗi, mà là rủi ro an ninh ở lớp tương tác phía giao diện (front-end).
Theo phần chia sẻ của ông:
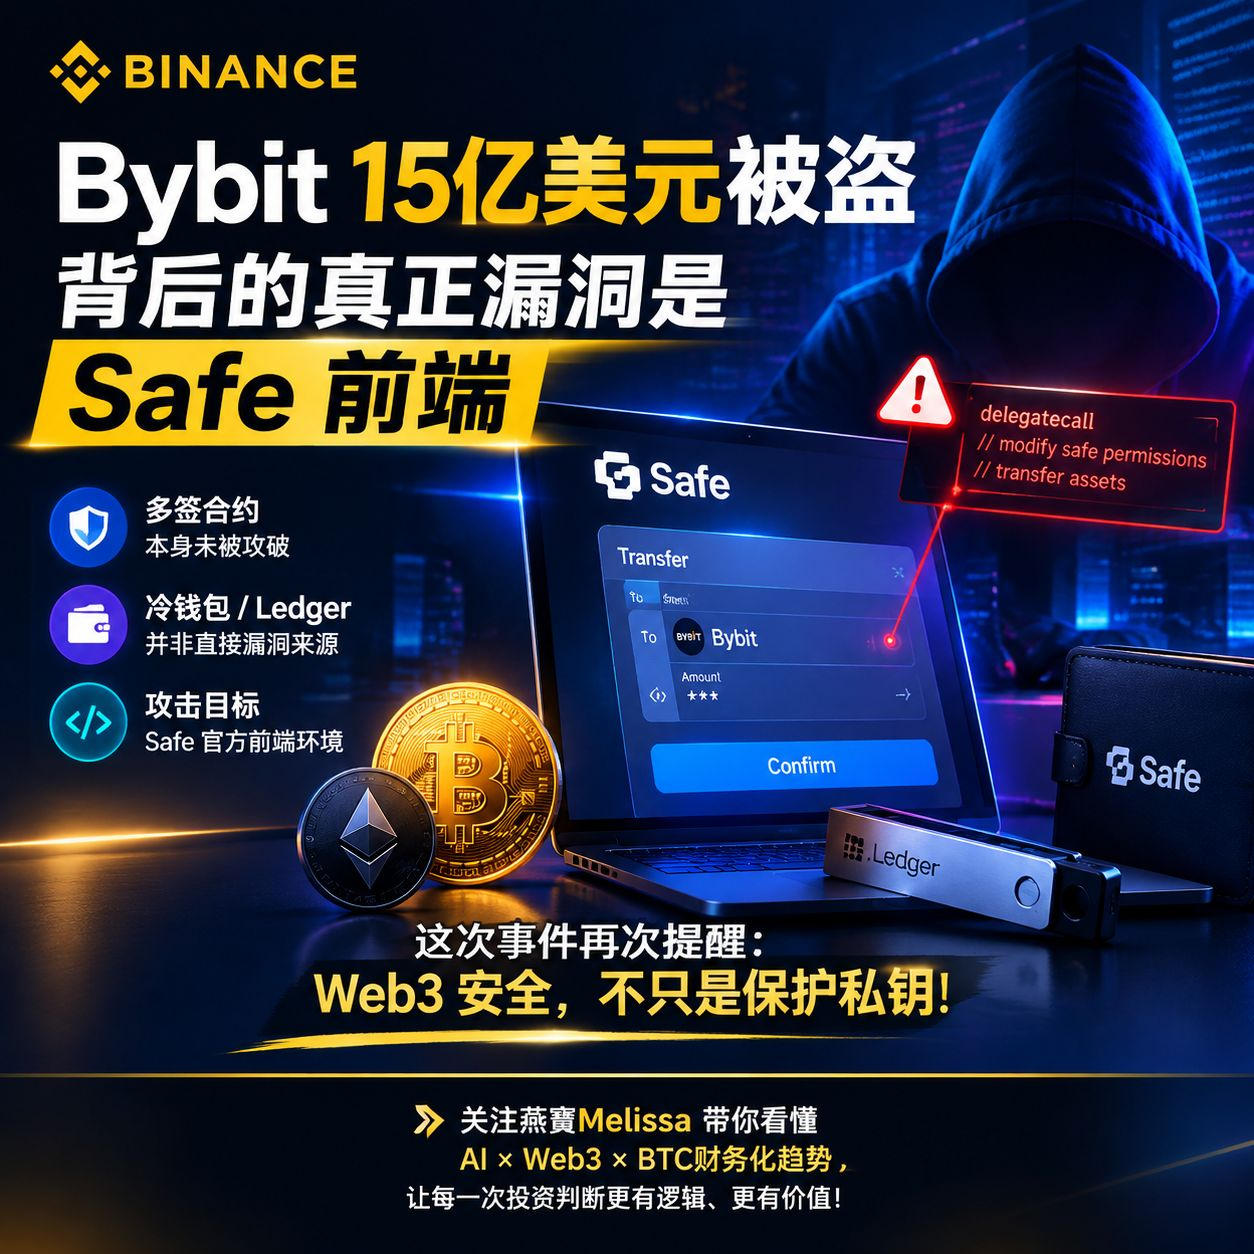
🔹 Hợp đồng Safe multisig không hề bị bẻ khóa
🔹 Ví lạnh, Ledger và các thiết bị phần cứng không phải là nguồn lỗ hổng trực tiếp
🔹 Mục tiêu của kẻ tấn công là môi trường front-end chính thức của Safe
Được cho là: Sau khi các kỹ sư front-end của Safe bị tấn công bằng kỹ thuật tấn công xã hội, giao diện front-end của trang web chính thức đã bị cài mã độc.
Điểm nguy hiểm nhất:
Người dùng nhìn thấy “giao diện chuyển khoản bình thường”👇
Nhưng thực tế giao dịch được ký kết lại ẩn thao tác sử dụng delegatecall để thay đổi quyền trên hợp đồng Safe.
Cuối cùng, kẻ tấn công giành được quyền kiểm soát và chuyển đi một khối lượng tài sản khổng lồ.
Điều này một lần nữa nhắc nhở toàn ngành:
🔐 Bảo mật Web3 không chỉ là bảo vệ khóa riêng
Quan trọng hơn là:
✅ Giao dịch bạn ký có thực sự đúng không?
✅ Giao diện ví có đáng tin không?
✅ Mã nguồn front-end có bị sửa đổi không?
✅ Quy trình multisig có được xác minh độc lập chưa?
Cuộc cạnh tranh ví trong tương lai, không chỉ là “phi tập trung”, mà còn là:
Tương tác đáng tin cậy + Nhận diện rủi ro + Trải nghiệm an toàn cho người dùng.
Thời đại AI × Web3, tầm quan trọng của hạ tầng bảo mật đang được định nghĩa lại.
Theo bạn, thách thức bảo mật lớn nhất của ví trong tương lai sẽ đến từ đâu?
#比特币两度受阻87300美元
$BTC
$ETH
$BNB
Rất nhiều người phản ứng đầu tiên: “Phải chăng Safe multisig không an toàn?” “Phải chăng ví lạnh bị lỗi?” “Phải chăng ví phần cứng đã bị xâm nhập?”
Nhưng người sáng lập OneKey trong một cuộc phỏng vấn tại Binance đã tiết lộ: Vấn đề cốt lõi của sự kiện này, có thể không phải là bản thân hợp đồng trên chuỗi, mà là rủi ro an ninh ở lớp tương tác phía giao diện (front-end).
Theo phần chia sẻ của ông:
🔹 Hợp đồng Safe multisig không hề bị bẻ khóa
🔹 Ví lạnh, Ledger và các thiết bị phần cứng không phải là nguồn lỗ hổng trực tiếp
🔹 Mục tiêu của kẻ tấn công là môi trường front-end chính thức của Safe
Được cho là: Sau khi các kỹ sư front-end của Safe bị tấn công bằng kỹ thuật tấn công xã hội, giao diện front-end của trang web chính thức đã bị cài mã độc.
Điểm nguy hiểm nhất:
Người dùng nhìn thấy “giao diện chuyển khoản bình thường”👇
Nhưng thực tế giao dịch được ký kết lại ẩn thao tác sử dụng delegatecall để thay đổi quyền trên hợp đồng Safe.
Cuối cùng, kẻ tấn công giành được quyền kiểm soát và chuyển đi một khối lượng tài sản khổng lồ.
Điều này một lần nữa nhắc nhở toàn ngành:
🔐 Bảo mật Web3 không chỉ là bảo vệ khóa riêng
Quan trọng hơn là:
✅ Giao dịch bạn ký có thực sự đúng không?
✅ Giao diện ví có đáng tin không?
✅ Mã nguồn front-end có bị sửa đổi không?
✅ Quy trình multisig có được xác minh độc lập chưa?
Cuộc cạnh tranh ví trong tương lai, không chỉ là “phi tập trung”, mà còn là:
Tương tác đáng tin cậy + Nhận diện rủi ro + Trải nghiệm an toàn cho người dùng.
Thời đại AI × Web3, tầm quan trọng của hạ tầng bảo mật đang được định nghĩa lại.
Theo bạn, thách thức bảo mật lớn nhất của ví trong tương lai sẽ đến từ đâu?
#比特币两度受阻87300美元
$BTC
$ETH
$BNB
Tuyên bố miễn trừ trách nhiệm: Nội dung bao gồm cả quan điểm của bên thứ ba, không phải lời khuyên. Có thể sử dụng nội dung do Binance Ai đưa ra nhưng không được đảm bảo. Xem Điều khoản & Điều kiện.