



Ngày 18 tháng 9, Cục Cảnh sát Nhật Bản phối hợp với Văn phòng Điều phối Mạng lưới Quốc gia, cùng với FBI của Mỹ, Trung tâm Tội phạm Mạng thuộc Bộ Quốc phòng Mỹ, Cơ quan Tín hiệu/Trung tâm An ninh mạng Australia, Cơ quan Tình báo Liên bang Đức và Cục Bảo vệ Hiến pháp Liên bang, sáu bên đã cùng phát hành một báo cáo chung. Nhân vật chính là một nhóm tin tặc có nền tảng Triều Tiên—WaterPlum (còn gọi là "Contagious Interview", dịch sát nghĩa là "Phỏng vấn giả mạo").
Hoạt động tấn công mang tên Contagious Interview trước đó đã được nhiều hãng an ninh quốc tế theo dõi trong nhiều năm, thường được cho là có liên quan đến Lazarus Group của Triều Tiên. Lần này là lần đầu tiên cảnh sát Nhật Bản công bố, theo danh nghĩa chính thức, các trường hợp cụ thể tại nước này và bằng chứng thu giữ, với sự phối hợp của nhiều cơ quan từ nhiều quốc gia.
Liên kết báo cáo: https://www.npa.go.jp/bureau/cyber/pdf/20260918_j.pdf
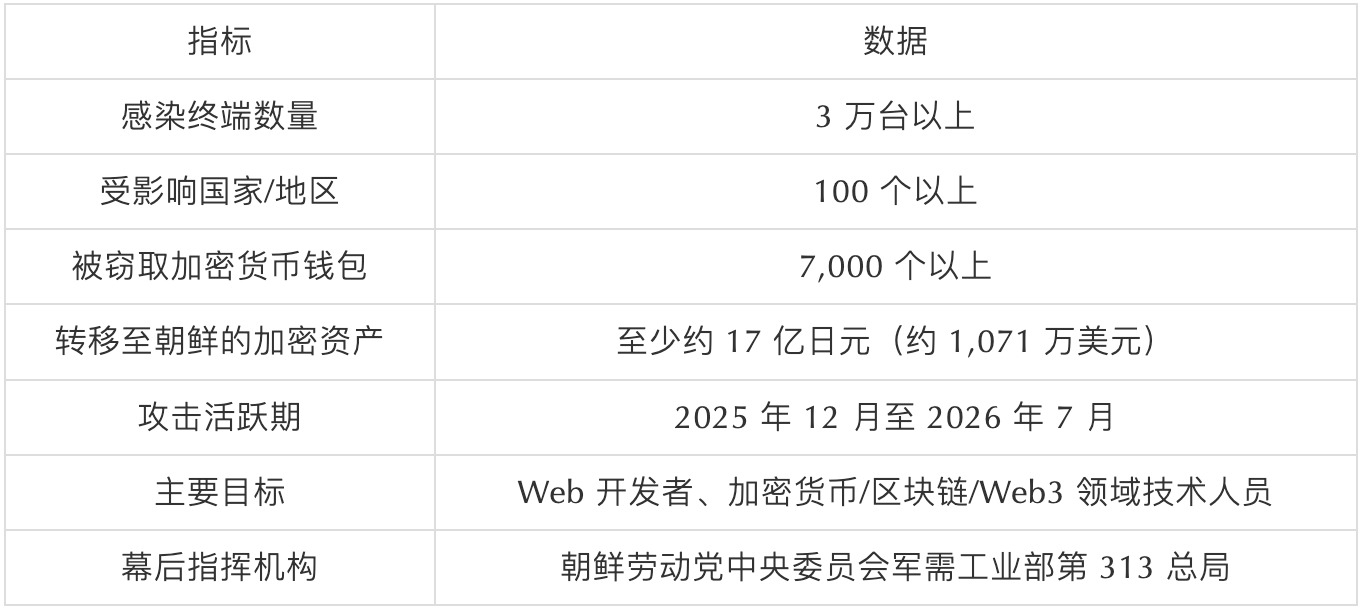
Dữ liệu chính
Cuộc tấn công diễn ra như thế nào
Cốt lõi trong chiêu trò của WaterPlum thực ra không phức tạp: giả danh nhà tuyển dụng.
Bước một: Thả mồi nhử
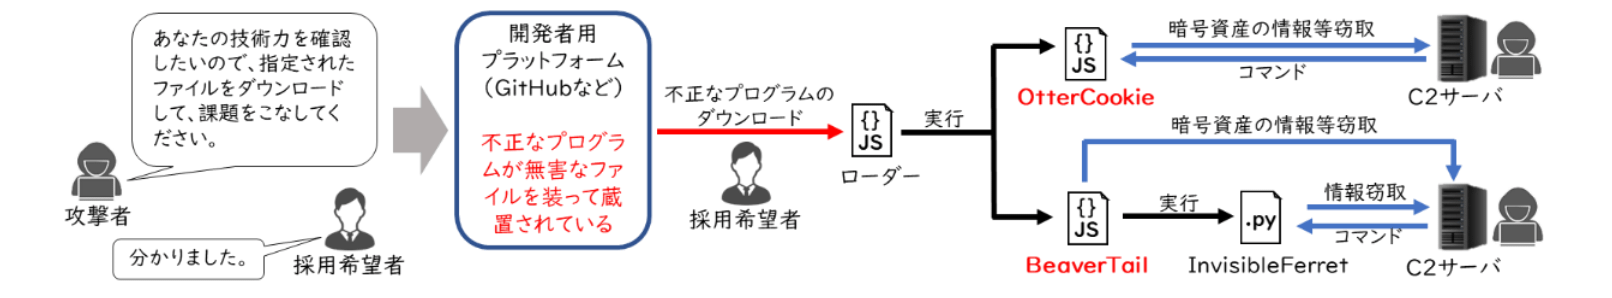
WaterPlum chủ động liên hệ với các chuyên gia IT trên mạng xã hội, trang tuyển dụng, nền tảng việc làm tự do và thị trường freelancer; đặc biệt nhắm đến các nhà phát triển web và kỹ sư trong lĩnh vực tiền mã hóa/blockchain. Chúng có thể giả danh công ty AI, công ty tài sản mã hóa, đơn vị đứng sau dự án NFT hoặc headhunter.
Bước hai: Cạm bẫy trong phỏng vấn kỹ thuật
Sau khi tiếp cận được mục tiêu, chiêu trò thường diễn ra như sau: họ mời bạn tham gia một "buổi phỏng vấn kỹ thuật" hoặc đưa cho bạn một bài kiểm tra lập trình. Trong lúc làm bài, đối phương sẽ yêu cầu bạn tải một "tệp dự án" từ kho mã như GitHub, thường với lý do "sửa giúp lỗi trong công cụ họp video này" hoặc "hoàn thành bài kiểm tra theo mẫu này".
Tệp này thường chính là chương trình độc hại.
Bước ba: Triển khai phần mềm độc hại
Trong báo cáo, cảnh sát nêu tên một số phần mềm độc hại có liên quan: BeaverTail, InvisibleFerret, OtterCookie, OtterCandy, StoatWaffle.
Đáng chú ý, có một phần mềm độc hại tên StoatWaffle giả dạng kho dự án liên quan đến blockchain, chuyên tự động thực thi mã thông qua tệp cấu hình VS Code có tên .vscode/tasks.json. Nói cách khác, chỉ cần mở thư mục dự án này và chọn "Tin cậy", mã có thể đã chạy ngầm mà bạn không cần tự bấm chạy.
Cảnh sát cũng đặc biệt nhắc nhở: khi nhận được một dự án VS Code không quen thuộc, hãy mở bằng "Chế độ hạn chế". Khi xuất hiện thông báo "Bạn có tin cậy tác giả của thư mục này không?", chọn "Không" là có thể tránh được cái bẫy này. Đồng thời, đừng đặt dự án lạ vào một thư mục mà trước đó bạn đã đánh dấu là "đáng tin cậy", và cũng đừng tắt cài đặt bảo mật workspace trust chỉ để tiện sử dụng.
Bước bốn: Đánh cắp dữ liệu và di chuyển ngang
Các phần mềm độc hại này được giấu trong những gói NPM giả dạng kho mã bình thường. Khi được thực thi, chúng cài cửa hậu trên máy tính, kết nối với máy chủ từ xa rồi bắt đầu thu thập đủ loại thông tin nhạy cảm: tài khoản và mật khẩu lưu trong trình duyệt, nội dung clipboard, thao tác bàn phím, ảnh chụp màn hình, khóa riêng và cụm từ khôi phục của ví tiền mã hóa, cùng ảnh giấy tờ tùy thân (như bằng lái xe, hộ chiếu).
Tài khoản và mật khẩu bị đánh cắp không chỉ đơn giản là được đem bán lấy tiền. Cảnh sát cho biết, kẻ tấn công dùng những thông tin đăng nhập đánh cắp được để xâm nhập ngược vào mạng nội bộ của doanh nghiệp nơi nạn nhân làm việc, tiến hành xâm nhập sâu hơn, chẳng hạn như đánh cắp tài sản trí tuệ và tiếp tục di chuyển ngang trong môi trường doanh nghiệp. Ảnh giấy tờ tùy thân bị đánh cắp cũng có thể bị nhân viên IT Triều Tiên dùng để giả mạo danh tính, trà trộn vào thị trường tuyển dụng ở nước ngoài kiếm thêm thu nhập.
Trong giai đoạn từ tháng 12 năm 2025 đến tháng 7 năm 2026, dữ liệu cảnh sát thu thập được cho thấy: ít nhất 30.000 máy tính tại hơn 100 quốc gia và vùng lãnh thổ trên toàn cầu đã bị nhiễm; thông tin của hơn 7.000 ví tiền mã hóa bị đánh cắp; tài sản chảy vào các ví do WaterPlum kiểm soát có giá trị ít nhất khoảng 1,7 tỷ yên (tương đương khoảng 10,71 triệu USD).
"Trang trại laptop" đầu tiên bị triệt phá tại Nhật Bản
Phần đáng chú ý nhất trong báo cáo này thực ra không phải bản thân phần mềm độc hại, mà là việc cảnh sát lần đầu tiên tại Nhật Bản phát hiện và tháo dỡ một "trang trại laptop" (Laptop Farm).
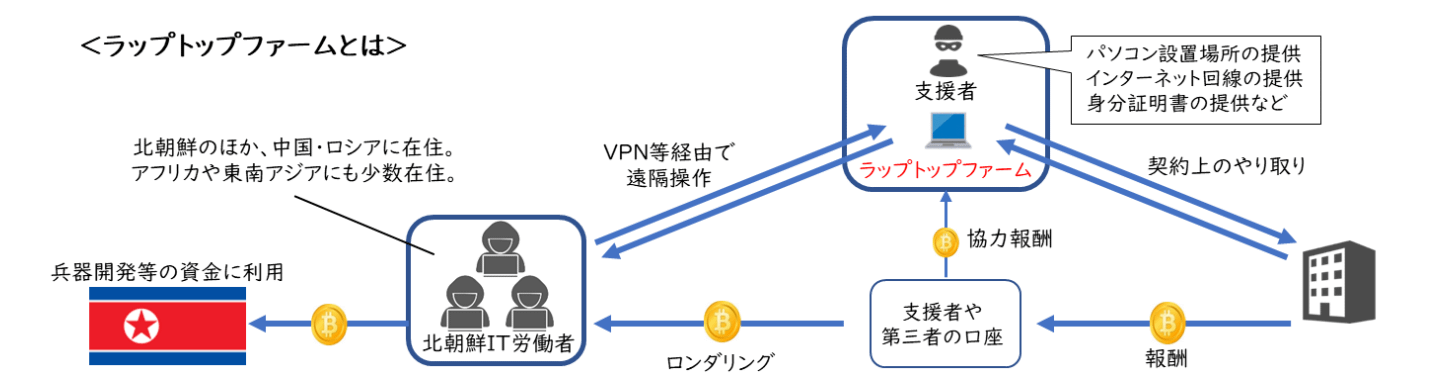
Nói đơn giản là: nhân viên IT Triều Tiên không ở Nhật Bản, nhưng họ thuyết phục (hoặc mua chuộc) một người đang sống tại Nhật đặt một chiếc máy tính trong nhà người đó, rồi điều khiển máy tính từ xa để làm việc. Nhìn từ bên ngoài, công việc có vẻ do một "người địa phương Nhật Bản" nhận, nhưng người thực sự thao tác có thể ở rất xa, tại Triều Tiên, Trung Quốc hoặc Nga.
Người tiếp tay ở Nhật Bản (báo cáo gọi người này là "người hỗ trợ") có thể làm những việc như cung cấp chỗ ở để đặt máy tính, cung cấp kết nối mạng, thậm chí đưa giấy tờ tùy thân của mình cho nhân viên Triều Tiên dùng để mạo danh nhận việc. Trong một số trường hợp, nhân viên Triều Tiên "mượn danh" người hỗ trợ để trực tiếp hoàn thành công việc mà người này nhận; trong những trường hợp khác, tài khoản ngân hàng của chính người hỗ trợ được chỉ định làm tài khoản nhận tiền, rồi sau khi tiền được chuyển vào, họ tìm cách chuyển tiền đi nơi khác. Ngoài ra, họ còn sử dụng máy chủ VPS do người hỗ trợ thuê hộ để che giấu thêm địa điểm làm việc thực sự.
Cảnh sát xác định rằng bằng những thủ đoạn kiểu này, các nhân viên IT Triều Tiên đã chuyển ra nước ngoài lượng tài sản mã hóa trị giá lên tới hàng trăm triệu yên. Báo cáo cũng nêu rõ số tiền này được dùng vào việc gì: phục vụ các mục đích như phát triển vũ khí. Đồng thời, báo cáo cảnh báo rõ rằng việc giao việc và trả thù lao cho nhân viên IT Triều Tiên có thể vi phạm luật pháp trong nước và các lệnh trừng phạt đối với Triều Tiên.
Vụ bitFlyer: Nhân viên IT Triều Tiên xâm nhập sàn giao dịch tiền mã hóa Nhật Bản
Tháng 5 năm 2025, sàn giao dịch tiền mã hóa Nhật Bản bitFlyer nhận được đơn ứng tuyển cho vị trí kỹ sư. Sau đó, người ta xác định rằng hồ sơ này nhiều khả năng đến từ một nhân viên IT Triều Tiên. Toàn bộ sự việc cũng được đưa vào báo cáo lần này, trở thành một ví dụ rất điển hình.
Ứng viên này không thông qua bất kỳ đơn vị trung gian nào mà nộp hồ sơ trực tiếp qua trang web chính thức của công ty. Email liên hệ là Gmail; khi đăng nhập vào hệ thống tuyển dụng, người này sử dụng VPN (NETNUT Proxy, Astrill VPN và High Speed Rabbit Proxy đều được nêu tên). Các kỹ năng ghi trong hồ sơ khá "toàn diện": biết hơn chục ngôn ngữ lập trình, thành thạo mọi thứ từ blockchain đến dịch vụ đám mây, tốt nghiệp một trường đại học ở châu Âu, sau đó làm việc ở nhiều quốc gia khác nhau.
bitFlyer đã đề cao cảnh giác và sắp xếp một buổi phỏng vấn qua video. Nhìn lại, một loạt chi tiết xuất hiện trong buổi phỏng vấn này khá điển hình: ứng viên trông giống người châu Á, nhưng tự nhận là người gốc Malaysia, sống lâu năm ở Phần Lan và có tiếng mẹ đẻ là tiếng Mã Lai cùng tiếng Trung. Cả buổi phỏng vấn diễn ra bằng tiếng Anh, nhưng trình độ tiếng Anh rõ ràng không tương xứng với bằng cấp và kinh nghiệm ghi trong hồ sơ. Khi được hỏi về những kỹ năng cụ thể trong hồ sơ, ứng viên còn trả lời được các câu hỏi đơn giản, nhưng hễ hỏi sâu hơn một chút là bắt đầu né tránh, trả lời rất chung chung.
Ngoài ra, còn có những chi tiết đáng ngờ như: thoái thác đủ kiểu khi được đề nghị chuyển đến Nhật làm việc, hoặc nói "để sáu tháng nữa tính"; khăng khăng đòi nhận lương bằng tiền mã hóa; liên tục liếc sang một màn hình khác trong lúc phỏng vấn như thể đang đọc đáp án; thỉnh thoảng nghe thấy tiếng người khác nói trong nền; hình ảnh video thì thường xuyên bị đứng và giật khung hình.
Cuối cùng, bitFlyer nhận định có vấn đề và không tuyển người này. bitFlyer cũng được đưa vào danh sách cảm ơn trong báo cáo.
Mối liên hệ giữa WaterPlum và nhân viên IT Triều Tiên
Trong báo cáo, Cơ quan Cảnh sát Quốc gia Nhật Bản và FBI đưa ra nhận định rõ ràng: các cuộc tấn công mạng của WaterPlum và hoạt động kiếm ngoại tệ của một số nhân viên IT Triều Tiên đều do Tổng cục 313 thuộc Bộ Công nghiệp Quân nhu, Ủy ban Trung ương Đảng Lao động Triều Tiên chỉ đạo.
Một bằng chứng quan trọng củng cố nhận định này là sự trùng khớp của các địa chỉ IP: IP mà những kẻ tấn công WaterPlum từng sử dụng, IP được nhân viên IT Triều Tiên dùng để kết nối với các trang trại laptop và nền tảng crowdsourcing, cùng IP mà ứng viên Triều Tiên ứng tuyển vào bitFlyer dùng để đăng nhập hệ thống tuyển dụng — các địa chỉ này có điểm trùng khớp.
Báo cáo cũng tiện thể tiết lộ một số chi tiết về công việc thường ngày của các thành viên WaterPlum, chẳng hạn: họ dùng phần mềm AI đổi mặt có tên "Magicam" để vượt qua phỏng vấn qua video, nhưng thường chỉ dám dùng trong vài phút rồi viện cớ "mạng không tốt" để tắt camera. Vào một ngày kỷ niệm nào đó của Triều Tiên, cấp trên sẽ đặc cách cho họ chơi game một thời gian (chủ yếu là game mô phỏng quản lý); cũng có người bị ghi hình khi đang xem video bóng đá. Trong sinh hoạt hằng ngày, họ còn dùng phần mềm đọc văn bản thành tiếng như "NaturalReader" để luyện phát âm tiếng Nhật; các công cụ dịch thuật và AI hầu như đều dùng bản miễn phí.
Có thể làm gì
Với những người làm IT bình thường, đặc biệt là freelancer, một số lời khuyên thiết thực nhất là:
Đừng tùy tiện chạy mã do người lạ gửi trên máy tính dùng để xử lý công việc hoặc tài sản mã hóa; nếu thật sự cần kiểm tra, hãy chạy trong máy ảo;
Nếu thấy các lệnh như curl, base64, mshta, Invoke-WebRequest trong tập lệnh, đừng vội chạy; trước hết hãy tìm hiểu xem chúng thực sự làm gì;
Khi phần mềm diệt virus cảnh báo, việc đầu tiên nên làm là ngắt kết nối mạng, chứ không phải xóa virus rồi coi như xong, vì rất có thể thông tin đã bị đánh cắp trước khi bạn phát hiện ra;
Nếu có tài sản trong ví tiền mã hóa, nên nhanh chóng chuyển sang ví mới; hãy viết cụm từ khôi phục ra giấy để lưu, đừng lưu trên máy tính nữa;
Nếu điều kiện cho phép, cài đặt lại hệ điều hành là lựa chọn an toàn hơn.
Đối với các nhóm tuyển dụng và thuê ngoài của doanh nghiệp:
Nếu trong thời gian ngắn, một vị trí tuyển dụng ít người biết đến đột nhiên nhận được cả đống hồ sơ, hãy đề cao cảnh giác;
Nếu ứng viên liệt kê quá nhiều kỹ năng trong hồ sơ, hãy thử hỏi thêm vài câu cụ thể khi phỏng vấn để xem họ thực sự hiểu hay chỉ học thuộc;
Khăng khăng đòi được trả lương bằng tiền mã hóa, nhất quyết không chịu đến làm trực tiếp, yêu cầu chuyển tiền vào tài khoản đứng tên người khác — tất cả đều là những dấu hiệu đáng để hỏi thêm;
Đôi khi, trò chuyện phiếm với ứng viên về thời tiết nơi họ sống, thói quen sinh hoạt và những chuyện tương tự còn dễ khiến họ lộ sơ hở hơn là hỏi câu đố kỹ thuật.
Tóm tắt
Báo cáo này không chỉ đơn thuần tiết lộ thêm một tổ chức phát tán phần mềm độc hại có liên hệ với Triều Tiên, mà còn cho thấy một phương thức tấn công ngày càng phức tạp: kẻ tấn công có thể xâm nhập thiết bị cá nhân thông qua tin tuyển dụng, từ thiết bị cá nhân tiến vào mạng doanh nghiệp, rồi trực tiếp kiếm tiền bằng cách đánh cắp thông tin đăng nhập và tài sản trong ví tiền mã hóa. Cùng lúc đó, một hệ thống cơ sở hạ tầng khác gồm danh tính giả mạo và các trang trại laptop có thể giúp những người liên quan thâm nhập thị trường lao động IT ở nước ngoài. Một bên lừa đảo để đánh cắp tài sản mã hóa, một bên giả mạo danh tính để trà trộn vào thị trường lao động nước ngoài — hai hướng hoạt động đan xen và che đậy cho nhau.
Đối với cá nhân và doanh nghiệp, không thể chỉ cảnh giác với việc "phòng chống virus"; các khâu tuyển dụng, thuê ngoài và xác minh danh tính cũng cần được tính đến trong công tác bảo mật. Báo cáo nhấn mạnh rằng các phương thức tấn công sẽ tiếp tục phát triển và trở nên phức tạp hơn. Doanh nghiệp và cá nhân nên thường xuyên theo dõi cảnh báo từ các cơ quan an ninh trong và ngoài nước, cũng như các báo cáo do các công ty bảo mật công bố.