
$ETH وهم الفرصة الذهبية: كيف اخترقت مجموعة "ووتربلوم" عقول وأجهزة الباحثين عن عمل في قطاع الكريبتو؟
في عالم تتسارع فيه وتيرة التطور التكنولوجي، يطمح الكثيرون للحصول على فرصة عمل مرموقة عن بعد، خاصة في مجالات البرمجة، التطوير، الذكاء الاصطناعي، وتقنيات البلوكشين. لكن ماذا لو كانت هذه "الفرصة الذهبية" مجرد طعم متقن لسرقة أصولك الرقمية؟$BTC
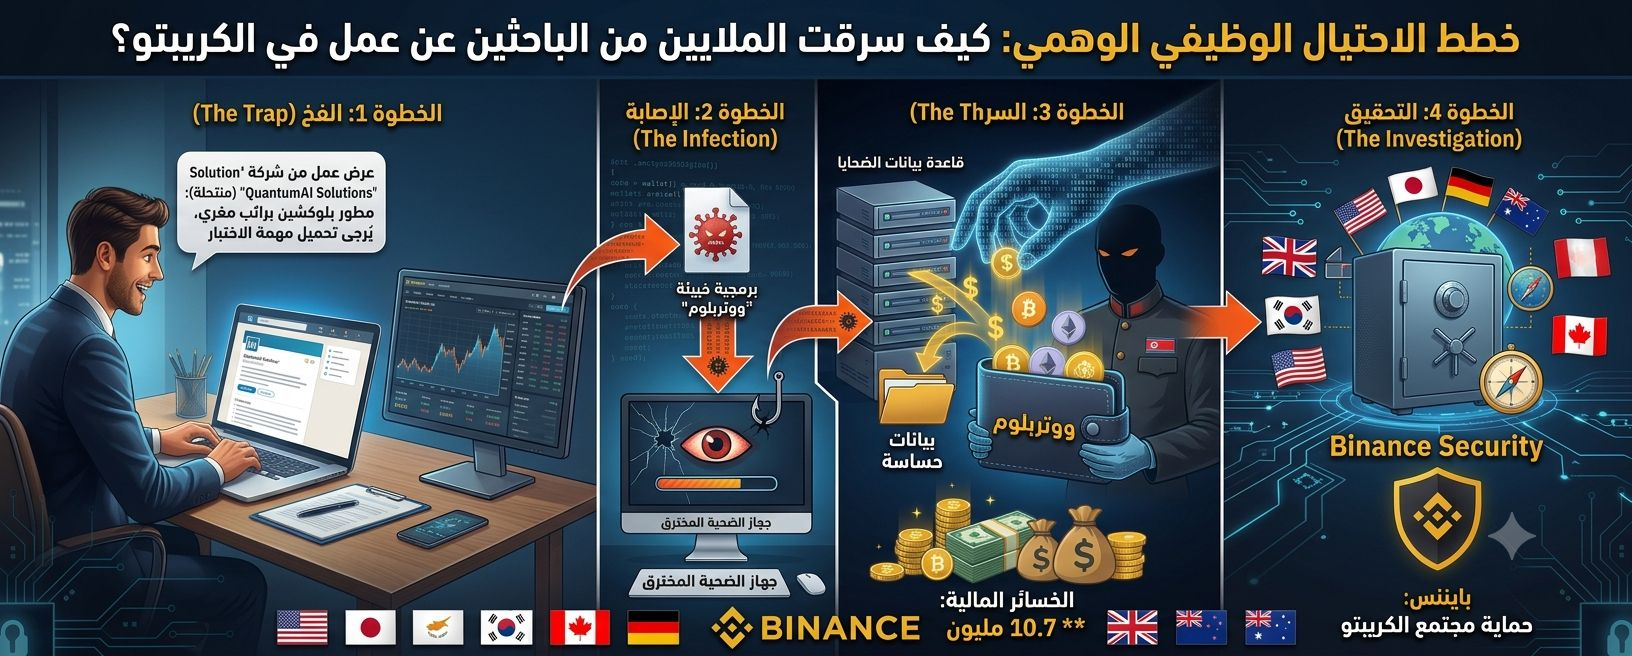
شهدت الساحة الرقمية مؤخراً واحدة من أذكى وأخطر حملات التصيد الاحتيالي، قادتها مجموعة القرصنة الكورية الشمالية المعروفة باسم "ووتربلوم" (Waterbloom)، والتي تُعرف أيضاً في الأوساط الأمنية باسم "كونتيغيوس إنترفيو" (Contagious Interview). لم تعتمد هذه المجموعة على الثغرات البرمجية المعقدة لاختراق الأنظمة، بل استهدفت الحلقة الأضعف دائماً: العامل البشري.
تشريح الهجوم: كيف يتم اصطياد الضحايا؟
تبدأ العملية بمرحلة "هندسة اجتماعية" مدروسة بعناية فائقة. يقوم القراصنة بإنشاء حسابات وهمية احترافية تنتحل صفة مسؤولي توظيف (Recruiters) يعملون لصالح شركات شرعية ومعروفة في قطاعي العملات الرقمية والذكاء الاصطناعي.
خطوات الفخ تتم كالتالي:
التواصل الأولي: يتواصل "مسؤول التوظيف" المزيف مع الضحية عبر منصات التوظيف المهنية أو تطبيقات المراسلة، مقدماً عرضاً وظيفياً مغرياً للعمل عن بعد براتب تنافسي.
بناء الثقة: يتم إجراء مقابلات وهمية أو تبادل رسائل احترافية لخلق بيئة تبدو طبيعية تماماً، مما يزيل أي شكوك لدى الباحث عن العمل.
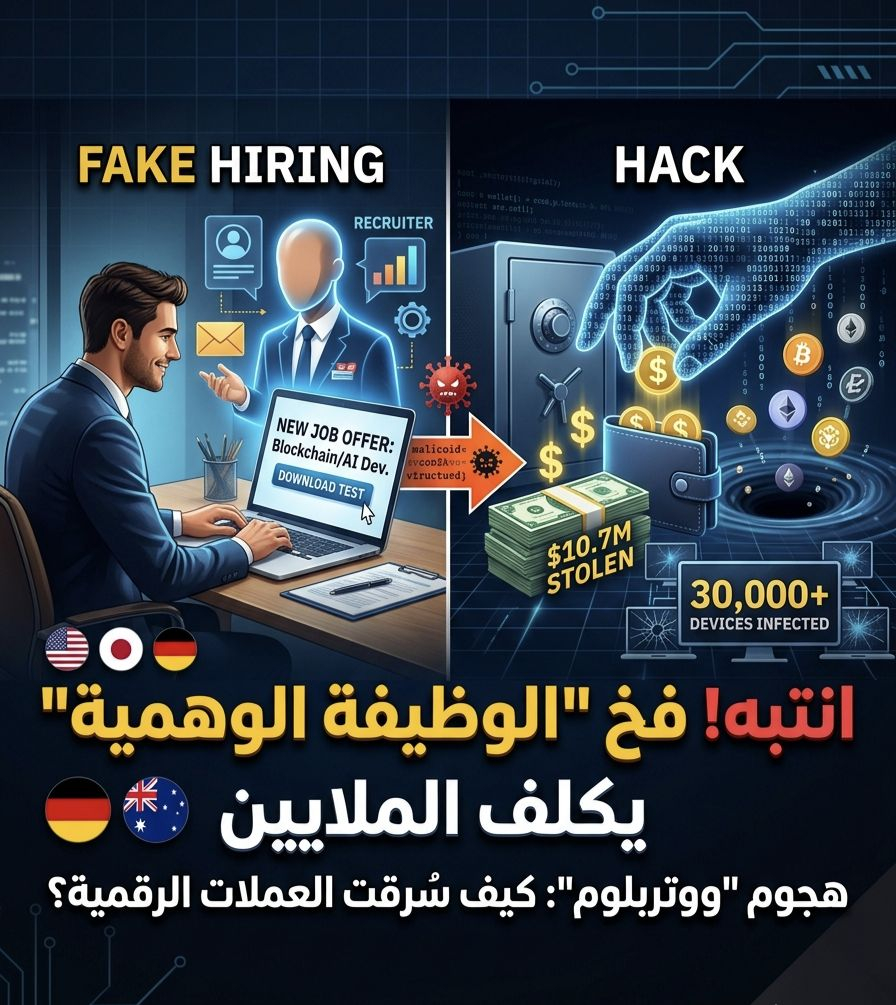
الضربة القاضية (تحميل البرمجية الخبيثة): يُطلب من الضحية تحميل ملف معين كجزء من عملية التوظيف. قد يكون هذا الملف عبارة عن "اختبار برمجي" (Coding Test)، تطبيق لمكالمات الفيديو، أو حتى ملف PDF يحتوي على تفاصيل العقد. بمجرد تحميل الملف وفتحه، يتم تثبيت برمجيات خبيثة بصمت في خلفية الجهاز.
سيكولوجية الفخ: لماذا ينجح هذا الأسلوب؟
إن فهم ديناميكيات السوق وسيكولوجية المتعاملين فيه هو ما يجعل هذه الهجمات مدمرة. القراصنة لا يستهدفون الأجهزة فقط، بل يتلاعبون بالحالة النفسية للضحية:
استغلال الشغف والطموح: الباحثون عن عمل في مجالات التطوير والبرمجة غالباً ما يكونون في حالة ترقب دائم للفرص الاستثنائية. العرض المغري يعطل التفكير النقدي ويحفز الرغبة في إنجاز المهام المطلوبة بسرعة لضمان الوظيفة.
سلطة المنصب: انتحال صفة شركات كبرى يمنح القراصنة "سلطة" نفسية تجعل الضحية يمتثل للتعليمات (مثل تحميل برامج غير موثوقة) دون طرح الكثير من الأسئلة.
حصيلة الكارثة: أرقام وخسائر فادحة
لم تكن هذه الحملة مجرد محاولة عابرة، بل عملية واسعة النطاق ومنسقة بشكل مرعب. وفقاً لتقارير مشتركة من السلطات الأمنية في الولايات المتحدة، اليابان، ألمانيا، وأستراليا، أسفرت حملة "ووتربلوم" عن:
إصابة أكثر من 30 ألف جهاز حول العالم، مما يعكس مدى اتساع دائرة الاستهداف.
سرقة ما لا يقل عن 10.7 مليون دولار من العملات الرقمية، إلى جانب سحب بيانات حساسة قد تُستخدم في هجمات مستقبلية أو تُباع في السوق السوداء.
كيف تحمي أصولك ومسيرتك المهنية؟
في بيئة الـ Web3، لا توجد جهة مركزية يمكنها تعويض خسائرك إذا تم اختراق محفظتك. لذا، فإن الحماية الاستباقية هي خط الدفاع الوحيد:
الفصل التام للأجهزة: القاعدة الذهبية هي ألا تستخدم الجهاز الذي تحتفظ فيه بمحافظك الرقمية أو تدير منه تداولاتك، في أنشطة أخرى مثل تصفح الإنترنت العام، أو تحميل ملفات الاختبارات الوظيفية.
التحقق المستقل: إذا تواصل معك مسؤول توظيف، لا تعتمد على الروابط التي يرسلها. اذهب بنفسك إلى الموقع الرسمي للشركة، وتأكد من وجود الشاغر الوظيفي، وتواصل مع الشركة عبر قنواتها الرسمية للتحقق من هوية الشخص.
الحذر من الملفات التنفيذية: الشركات الشرعية لا تطلب منك أبداً تحميل برامج مجهولة المصدر أو ملفات تنفيذية (مثل .exe) لإجراء اختبارات التوظيف. الاختبارات البرمجية اليوم تتم غالباً عبر منصات سحابية آمنة ومعروفة.
إن التطور في أساليب الاختراق يتطلب تطوراً موازياً في الوعي الأمني. الفرص العظيمة موجودة بالفعل، لكنها لا تطلب منك التنازل عن أمنك الرقمي كشرط للحصول عليها.
هل تعتقد أن منصات التوظيف المهنية تتحمل جزءاً من المسؤولية في السماح لهذه الحسابات الوهمية بالنشاط بحرية؟
#BuffettStepsDownAsBerkshireChairman
#SolanaCutsTargetSlotTimeTo250ms
#ECBStartsBlockchainEuroSettlement
#BOJRaisesRatesTo31YearHigh
$BNB
