Một oracle có thể có dữ liệu tuyệt vời nhưng vẫn gặp vấn đề bảo mật.
Vì vậy, tôi đã tìm hiểu kỹ hơn về cách DIA xử lý khía cạnh bảo mật.
Kiến trúc có nhiều lớp.
1. Tính toán trên chuỗi
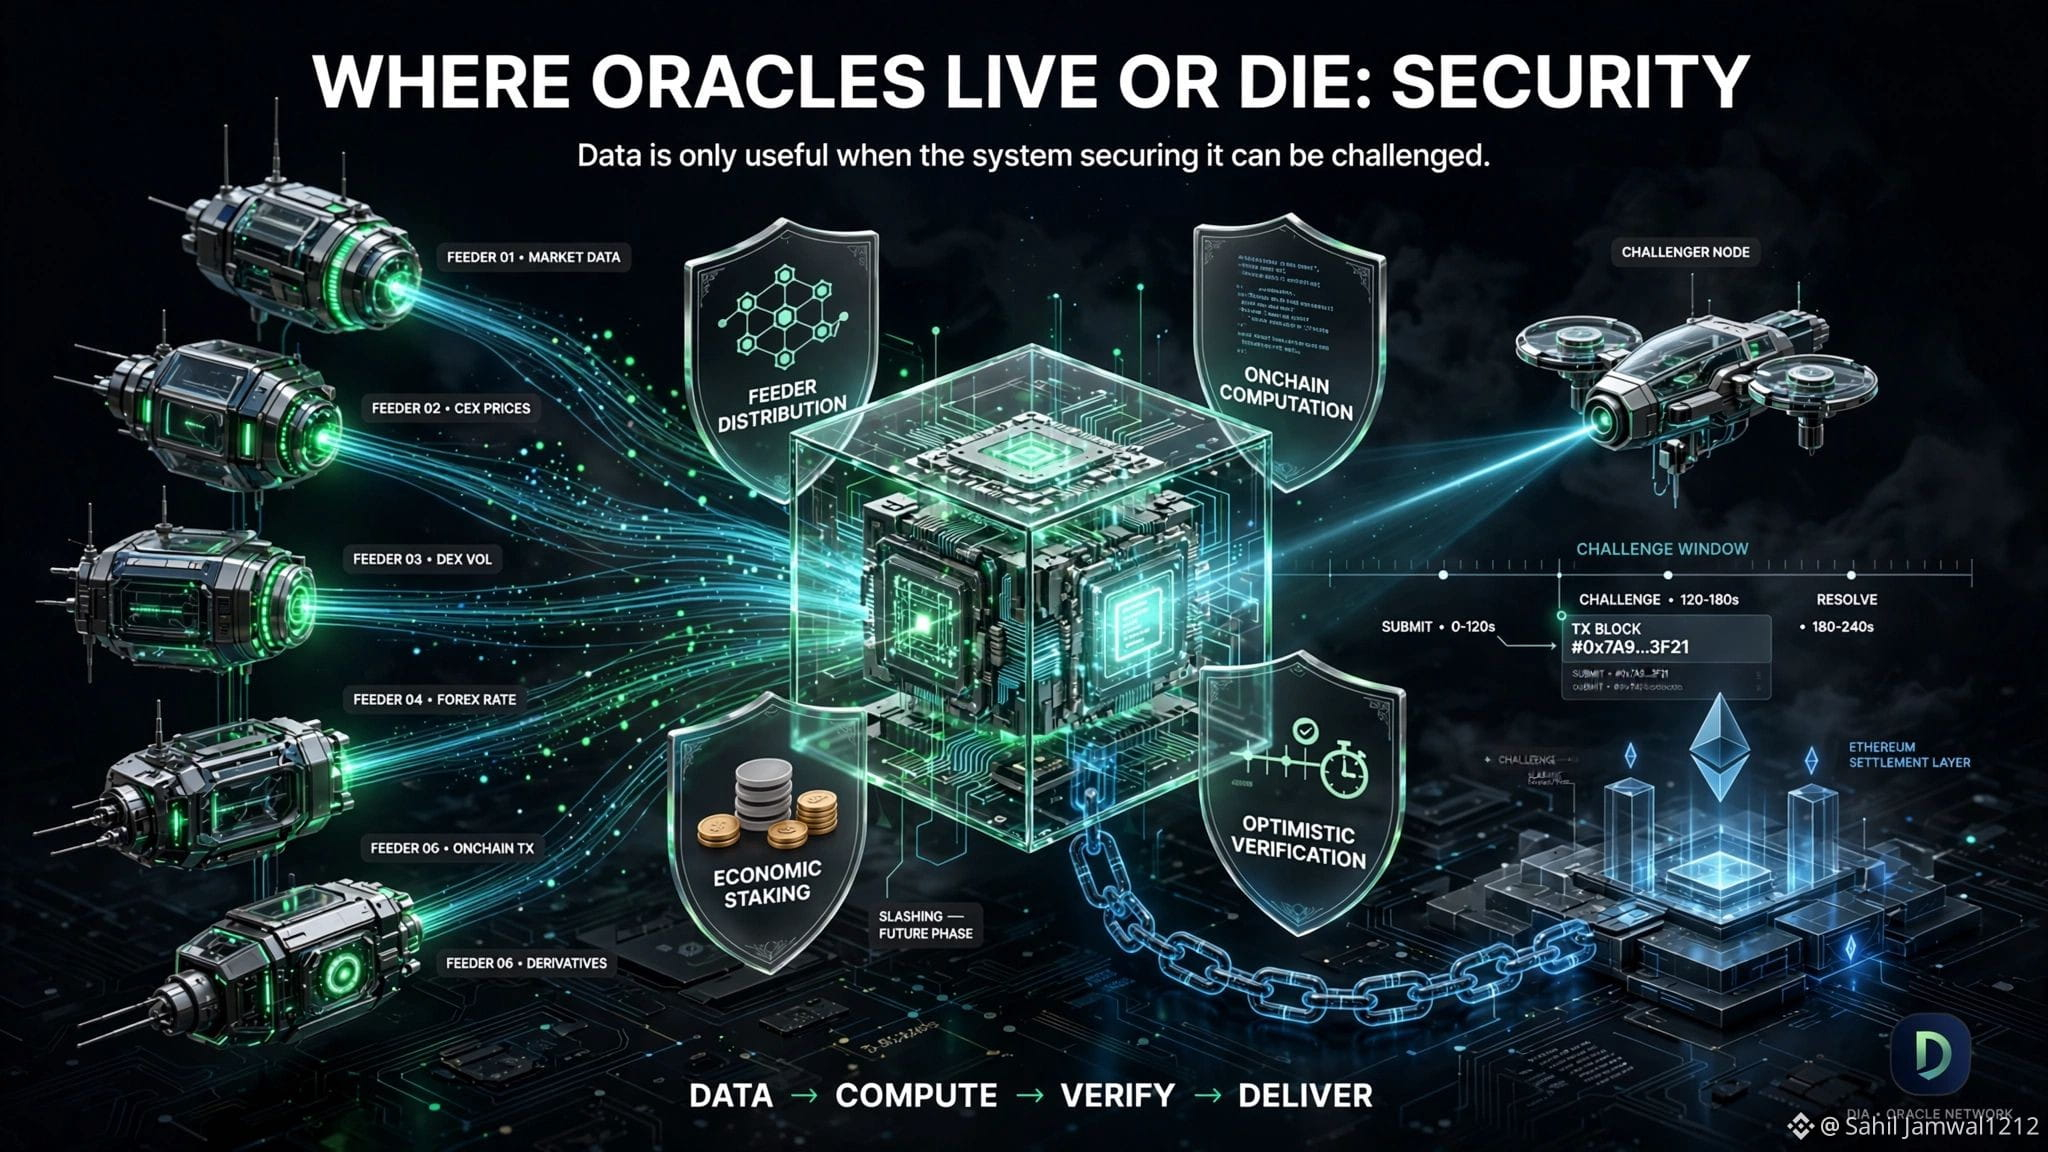
Lasernet của DIA xử lý các tác vụ oracle thông qua các smart contract, giúp việc tính toán và xử lý dữ liệu có thể được kiểm tra trực tiếp trên onchain.
2. Xác minh lạc quan
Lasernet sử dụng mô hình optimistic-rollup: các giao dịch ban đầu được giả định là hợp lệ, trong khi giai đoạn thách thức tạo cơ hội để phản biện hoạt động không hợp lệ bằng các bằng chứng gian lận.
3. Bộ cấp dữ liệu phân tán
Nhiều nhà vận hành feeder độc lập thu thập và xử lý dữ liệu thị trường thay vì chỉ phụ thuộc vào một nhà cung cấp dữ liệu.
4. Bảo mật kinh tế
Việc staking của DIA khóa $DIA để đảm bảo an toàn cho các hoạt động của oracle và phần thưởng cho việc cung cấp dữ liệu chính xác.
Một điểm phân biệt quan trọng: slashing hiện vẫn chưa diễn ra trực tiếp. $DIA cho biết nó sẽ được triển khai ở một giai đoạn trong tương lai.
5. Hạ tầng đã được kiểm toán
DIA cho biết MixBytes đã kiểm toán lõi và kiến trúc staking của họ.
Đó là lý do vì sao tôi không muốn rút gọn mô hình bảo mật của DIA thành chỉ “feeder đặt cược token và kẻ xấu sẽ bị phạt (slashed).”
Bức tranh thực tế còn rộng hơn:
Dữ liệu phân tán → tính toán trên chuỗi → xác minh lạc quan → bảo mật kinh tế → rollup được neo vào Ethereum.
Đây là một hệ thống đáng để phân tích hơn nhiều.
Và như mọi hệ thống phi tập trung, bảo mật cuối cùng phụ thuộc vào các giả định và cơ chế thực sự đã được triển khai—không chỉ những cái được lên kế hoạch cho tương lai.
Vì vậy, tôi đã tìm hiểu kỹ hơn về cách DIA xử lý khía cạnh bảo mật.
Kiến trúc có nhiều lớp.
1. Tính toán trên chuỗi
Lasernet của DIA xử lý các tác vụ oracle thông qua các smart contract, giúp việc tính toán và xử lý dữ liệu có thể được kiểm tra trực tiếp trên onchain.
2. Xác minh lạc quan
Lasernet sử dụng mô hình optimistic-rollup: các giao dịch ban đầu được giả định là hợp lệ, trong khi giai đoạn thách thức tạo cơ hội để phản biện hoạt động không hợp lệ bằng các bằng chứng gian lận.
3. Bộ cấp dữ liệu phân tán
Nhiều nhà vận hành feeder độc lập thu thập và xử lý dữ liệu thị trường thay vì chỉ phụ thuộc vào một nhà cung cấp dữ liệu.
4. Bảo mật kinh tế
Việc staking của DIA khóa $DIA để đảm bảo an toàn cho các hoạt động của oracle và phần thưởng cho việc cung cấp dữ liệu chính xác.
Một điểm phân biệt quan trọng: slashing hiện vẫn chưa diễn ra trực tiếp. $DIA cho biết nó sẽ được triển khai ở một giai đoạn trong tương lai.
5. Hạ tầng đã được kiểm toán
DIA cho biết MixBytes đã kiểm toán lõi và kiến trúc staking của họ.
Đó là lý do vì sao tôi không muốn rút gọn mô hình bảo mật của DIA thành chỉ “feeder đặt cược token và kẻ xấu sẽ bị phạt (slashed).”
Bức tranh thực tế còn rộng hơn:
Dữ liệu phân tán → tính toán trên chuỗi → xác minh lạc quan → bảo mật kinh tế → rollup được neo vào Ethereum.
Đây là một hệ thống đáng để phân tích hơn nhiều.
Và như mọi hệ thống phi tập trung, bảo mật cuối cùng phụ thuộc vào các giả định và cơ chế thực sự đã được triển khai—không chỉ những cái được lên kế hoạch cho tương lai.