Sự kiện FomoPeek lần này, một người bạn nhỏ bên cạnh tôi cũng đã bị dính, thiệt hại gần 1000U, tiền có lẽ sẽ không thể lấy lại được.
Xem timeline của FomoPeek, không biết có phải phía nhà phát triển cố ý không?
1.0 (khoảng 29/8): trong gói không có bộ framework độc hại đó
1.1 (khoảng 9/9): cài cắm apptrace + libapptracecore
1.2 (khoảng 12/9): vẫn còn kèm bộ framework này
1.3 (khoảng 17/9): framework bị gỡ bỏ, sớm hơn cảnh báo công khai của Màu Chậm hai ngày
Những người bị dính có vẻ là đã sử dụng phiên bản 1.1–1.2, nhưng gần như không ai ở lại phiên bản 1.0 trong thời gian dài.
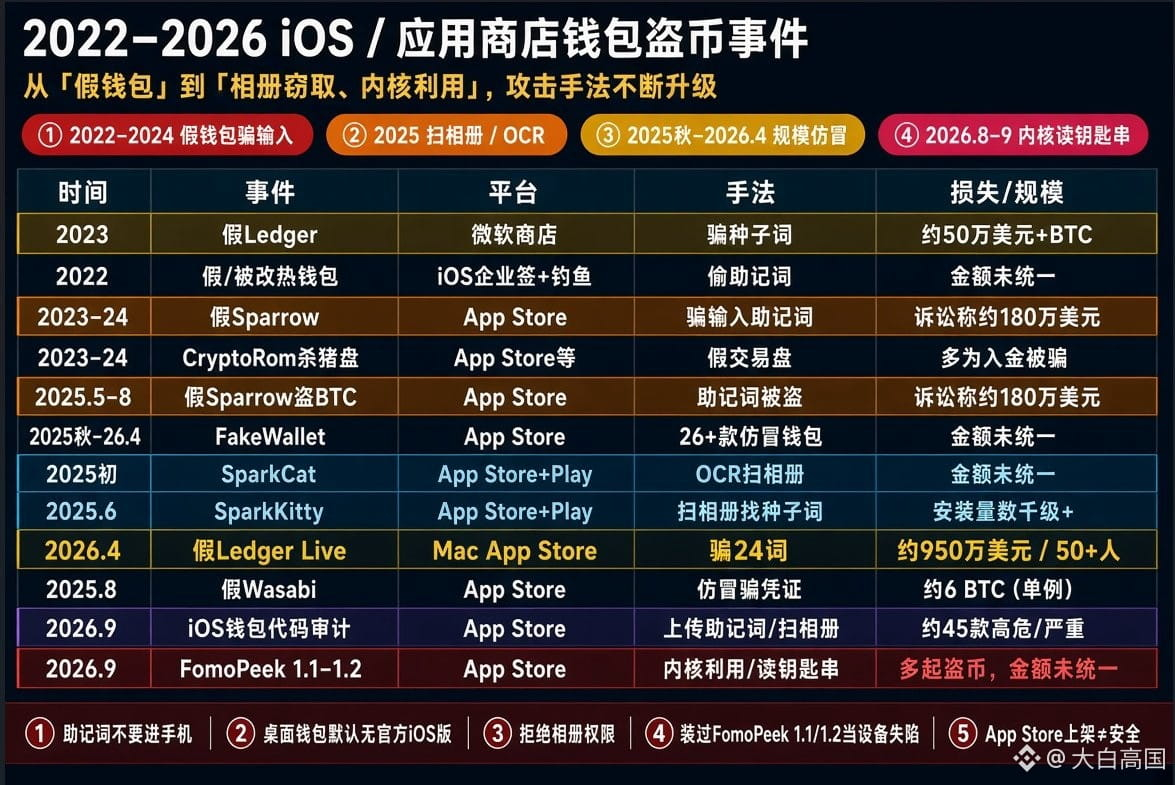
Tôi cũng rà soát thêm một lần nữa: trong vài năm gần đây, các lỗ hổng quan trọng của App Store, mã hoá vẫn là khu vực bị ảnh hưởng nặng nề, và thủ pháp tấn công cũng đã được nâng cấp thêm.
Ví giả lừa nhập thông tin → quét ảnh để tìm từ khoá ghi nhớ → khai thác trực tiếp vào kernel để đọc keychain.
Giờ đây, để cướp tài sản của bạn thậm chí còn không cần phải rò rỉ từ khoá ghi nhớ hay bấm vào link giả, trực tiếp vẫn có thể đọc private key.
Đừng nghĩ rằng chỉ vì đã lên App Store thì đã an toàn, bảo mật của Apple cũng chỉ ở mức tương đối.
Ở bất kỳ nơi nào điện thoại hoặc máy tính có thể kết nối mạng, chỉ nên để những hot wallet mà chấp nhận được việc về số 0; với số tiền lớn thì tốt nhất dùng ví phần cứng.
Đừng để số tiền bạn vất vả kiếm được biến mất chỉ trong một lần cập nhật mặc định—thật sự quá oan.
Xem timeline của FomoPeek, không biết có phải phía nhà phát triển cố ý không?
1.0 (khoảng 29/8): trong gói không có bộ framework độc hại đó
1.1 (khoảng 9/9): cài cắm apptrace + libapptracecore
1.2 (khoảng 12/9): vẫn còn kèm bộ framework này
1.3 (khoảng 17/9): framework bị gỡ bỏ, sớm hơn cảnh báo công khai của Màu Chậm hai ngày
Những người bị dính có vẻ là đã sử dụng phiên bản 1.1–1.2, nhưng gần như không ai ở lại phiên bản 1.0 trong thời gian dài.
Tôi cũng rà soát thêm một lần nữa: trong vài năm gần đây, các lỗ hổng quan trọng của App Store, mã hoá vẫn là khu vực bị ảnh hưởng nặng nề, và thủ pháp tấn công cũng đã được nâng cấp thêm.
Ví giả lừa nhập thông tin → quét ảnh để tìm từ khoá ghi nhớ → khai thác trực tiếp vào kernel để đọc keychain.
Giờ đây, để cướp tài sản của bạn thậm chí còn không cần phải rò rỉ từ khoá ghi nhớ hay bấm vào link giả, trực tiếp vẫn có thể đọc private key.
Đừng nghĩ rằng chỉ vì đã lên App Store thì đã an toàn, bảo mật của Apple cũng chỉ ở mức tương đối.
Ở bất kỳ nơi nào điện thoại hoặc máy tính có thể kết nối mạng, chỉ nên để những hot wallet mà chấp nhận được việc về số 0; với số tiền lớn thì tốt nhất dùng ví phần cứng.
Đừng để số tiền bạn vất vả kiếm được biến mất chỉ trong một lần cập nhật mặc định—thật sự quá oan.