Lumiterra lần này được nhắc nhở không chỉ về an toàn tài sản, mà còn về chính cái gọi là “cổng vào chính thức”.
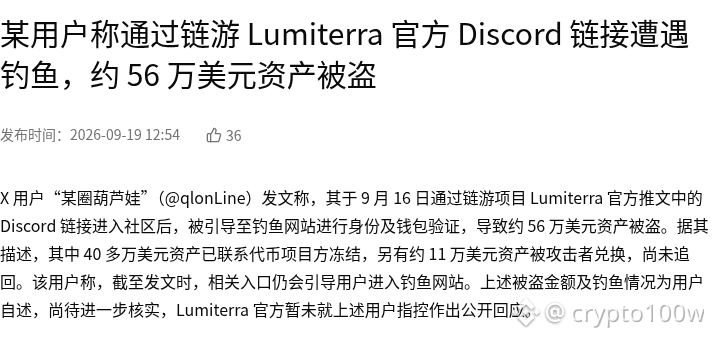
Theo lời ông Wu, vào ngày 16 tháng 9, có người dùng cho biết sau khi vào cộng đồng thông qua liên kết Discord trong bài đăng tweet chính thức của dự án chain game Lumiterra, họ đã bị dẫn đến một trang web lừa đảo để xác thực danh tính và ví; cuối cùng, khoảng 560.000 USD tài sản đã bị đánh cắp. Trong phần tự thuật của mình, họ cho biết hơn 400.000 USD tài sản đã liên hệ được với phía dự án token để tiến hành phong tỏa, còn khoảng 110.000 USD tài sản khác thì bị kẻ tấn công đổi chác; phần này vẫn chưa được thu hồi.
Trong các sự việc kiểu này, thứ dễ bị bỏ qua nhất thường không phải là trang lừa đảo giống đến mức nào, mà là niềm tin tự nhiên của người dùng vào “liên kết chính thức”. Đối với người dùng GameFi và NFT, cổng vào cộng đồng cũng có thể trở thành đường tấn công; trong ngắn hạn, trước hết cần xem rủi ro của trang xác minh và các hành động ủy quyền.
Một tình huống là, cổng vào có vẻ không vấn đề gì, nhưng chữ ký và lệnh ủy quyền lại khuếch đại rủi ro. Một tình huống khác là, tài sản không bị chuyển đi một lần, mà bị chia nhỏ để xử lý, khiến việc truy hồi sau đó trở nên khó hơn.
Bạn sẽ có xu hướng kiểm tra nguồn Discord trước, hay tập thói quen “không ký bất kỳ trang xác minh nào”?
Ảnh minh họa 1: Người dùng Lumiterra cho biết bị lừa bằng liên kết Discord chính thức · Ảnh chụp cục bộ từ trang nguồn
Nguồn ảnh: https://www.wublock123.com/news/lumiterra-discord-phishing-56m-assets-stolen-68656
Theo lời ông Wu, vào ngày 16 tháng 9, có người dùng cho biết sau khi vào cộng đồng thông qua liên kết Discord trong bài đăng tweet chính thức của dự án chain game Lumiterra, họ đã bị dẫn đến một trang web lừa đảo để xác thực danh tính và ví; cuối cùng, khoảng 560.000 USD tài sản đã bị đánh cắp. Trong phần tự thuật của mình, họ cho biết hơn 400.000 USD tài sản đã liên hệ được với phía dự án token để tiến hành phong tỏa, còn khoảng 110.000 USD tài sản khác thì bị kẻ tấn công đổi chác; phần này vẫn chưa được thu hồi.
Trong các sự việc kiểu này, thứ dễ bị bỏ qua nhất thường không phải là trang lừa đảo giống đến mức nào, mà là niềm tin tự nhiên của người dùng vào “liên kết chính thức”. Đối với người dùng GameFi và NFT, cổng vào cộng đồng cũng có thể trở thành đường tấn công; trong ngắn hạn, trước hết cần xem rủi ro của trang xác minh và các hành động ủy quyền.
Một tình huống là, cổng vào có vẻ không vấn đề gì, nhưng chữ ký và lệnh ủy quyền lại khuếch đại rủi ro. Một tình huống khác là, tài sản không bị chuyển đi một lần, mà bị chia nhỏ để xử lý, khiến việc truy hồi sau đó trở nên khó hơn.
Bạn sẽ có xu hướng kiểm tra nguồn Discord trước, hay tập thói quen “không ký bất kỳ trang xác minh nào”?
Ảnh minh họa 1: Người dùng Lumiterra cho biết bị lừa bằng liên kết Discord chính thức · Ảnh chụp cục bộ từ trang nguồn
Nguồn ảnh: https://www.wublock123.com/news/lumiterra-discord-phishing-56m-assets-stolen-68656