
Ứng dụng iOS FomoPeek bị cáo buộc đã lộ khóa riêng ví crypto | Người dùng được khẩn cấp yêu cầu hành động ngay
Một sự cố bảo mật lớn trên iOS đã làm dấy lên những lo ngại nghiêm trọng trong cộng đồng crypto.
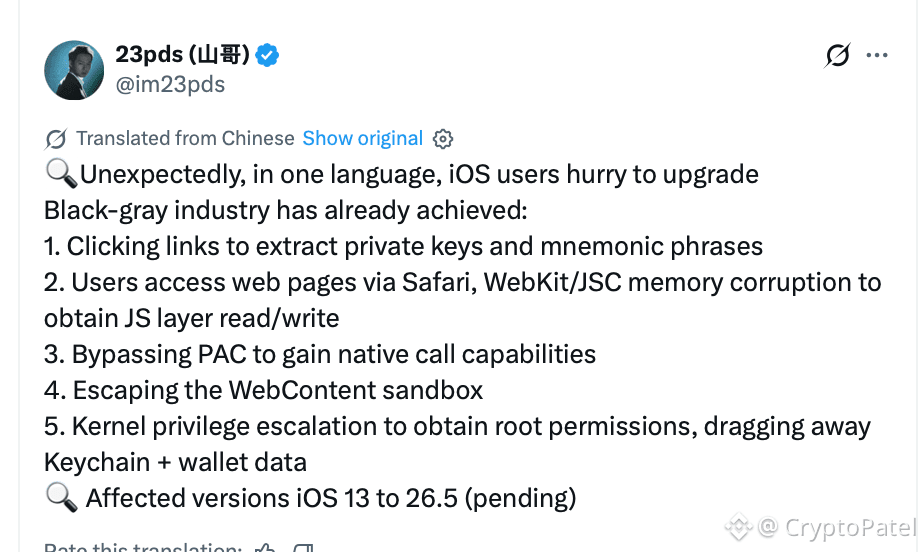
Theo báo cáo, các nhà nghiên cứu bảo mật từ SlowMist và OKX đã phát hiện mã độc trong các phiên bản FomoPeek 1.1 và 1.2, bao gồm một bộ khung khai thác kernel iOS với 8 phương thức tấn công.
Chuỗi tấn công được báo cáo có thể tiềm ẩn:
→ Thoát khỏi sandbox của ứng dụng iOS
→ Truy cập và giải mã dữ liệu Keychain
→ Lộ khóa riêng và cụm từ hạt giống (seed phrase)
→ Truy cập thông tin đăng nhập nhạy cảm và các tệp
→ Nhận lệnh từ xa từ các máy chủ bên ngoài
Nhiều báo cáo bị đánh cắp crypto được cho là có liên quan đến người dùng từng cài đặt các phiên bản bị ảnh hưởng.
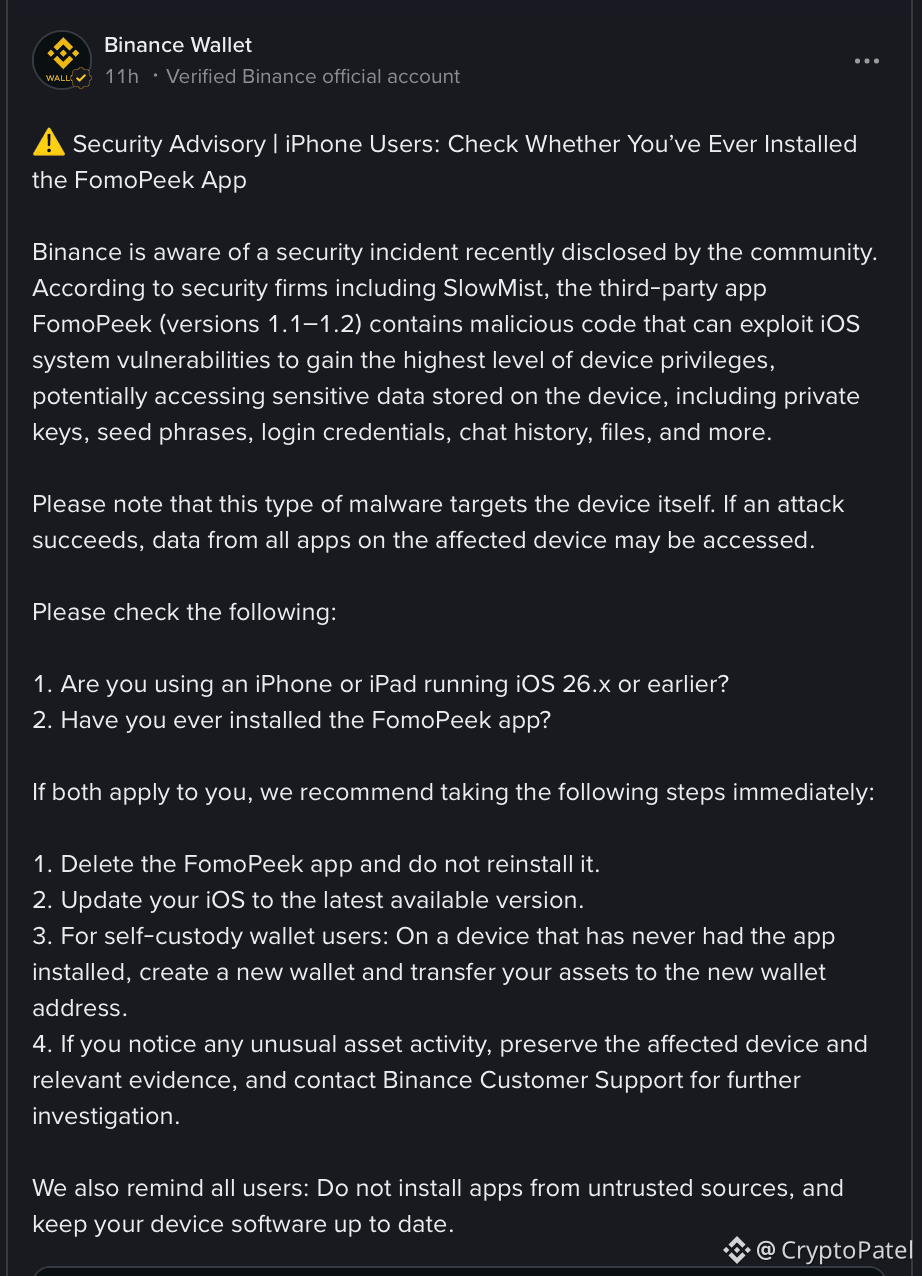
Binance Wallet đã kêu gọi người dùng có khả năng bị ảnh hưởng thực hiện:
→ Xóa FomoPeek ngay lập tức
→ Cập nhật iOS lên phiên bản mới nhất hiện có
→ Tạo ví MỚI trên một thiết bị sạch
→ Chuyển toàn bộ tài sản còn lại sang ví mới
→ Theo dõi ví để phát hiện các giao dịch đáng ngờ
QUAN TRỌNG: Chỉ việc xóa FomoPeek KHÔNG xoay vòng (rotate) cụm từ hạt giống hoặc khóa riêng đã bị lộ.
Nếu thông tin đăng nhập ví của bạn đã bị xâm phạm, chính các thông tin đăng nhập đó cần được xem là đã bị xâm phạm.
Chưa có thông tin công khai về số lượng nạn nhân chính xác và tổng số crypto bị đánh cắp.
Sự cố này cũng đặt ra thêm câu hỏi mới về việc mã độc tinh vi như thế nào có thể vượt qua các quy trình phân phối và rà soát ứng dụng di động.
Hãy cảnh giác. Khóa riêng của bạn là lớp bảo mật cuối cùng.
Một sự cố bảo mật lớn trên iOS đã làm dấy lên những lo ngại nghiêm trọng trong cộng đồng crypto.
Theo báo cáo, các nhà nghiên cứu bảo mật từ SlowMist và OKX đã phát hiện mã độc trong các phiên bản FomoPeek 1.1 và 1.2, bao gồm một bộ khung khai thác kernel iOS với 8 phương thức tấn công.
Chuỗi tấn công được báo cáo có thể tiềm ẩn:
→ Thoát khỏi sandbox của ứng dụng iOS
→ Truy cập và giải mã dữ liệu Keychain
→ Lộ khóa riêng và cụm từ hạt giống (seed phrase)
→ Truy cập thông tin đăng nhập nhạy cảm và các tệp
→ Nhận lệnh từ xa từ các máy chủ bên ngoài
Nhiều báo cáo bị đánh cắp crypto được cho là có liên quan đến người dùng từng cài đặt các phiên bản bị ảnh hưởng.
Binance Wallet đã kêu gọi người dùng có khả năng bị ảnh hưởng thực hiện:
→ Xóa FomoPeek ngay lập tức
→ Cập nhật iOS lên phiên bản mới nhất hiện có
→ Tạo ví MỚI trên một thiết bị sạch
→ Chuyển toàn bộ tài sản còn lại sang ví mới
→ Theo dõi ví để phát hiện các giao dịch đáng ngờ
QUAN TRỌNG: Chỉ việc xóa FomoPeek KHÔNG xoay vòng (rotate) cụm từ hạt giống hoặc khóa riêng đã bị lộ.
Nếu thông tin đăng nhập ví của bạn đã bị xâm phạm, chính các thông tin đăng nhập đó cần được xem là đã bị xâm phạm.
Chưa có thông tin công khai về số lượng nạn nhân chính xác và tổng số crypto bị đánh cắp.
Sự cố này cũng đặt ra thêm câu hỏi mới về việc mã độc tinh vi như thế nào có thể vượt qua các quy trình phân phối và rà soát ứng dụng di động.
Hãy cảnh giác. Khóa riêng của bạn là lớp bảo mật cuối cùng.