$POL Nimiq bị khai thác trên Polygon: Mất 504 nghìn USD do lỗ hổng xác thực chữ ký
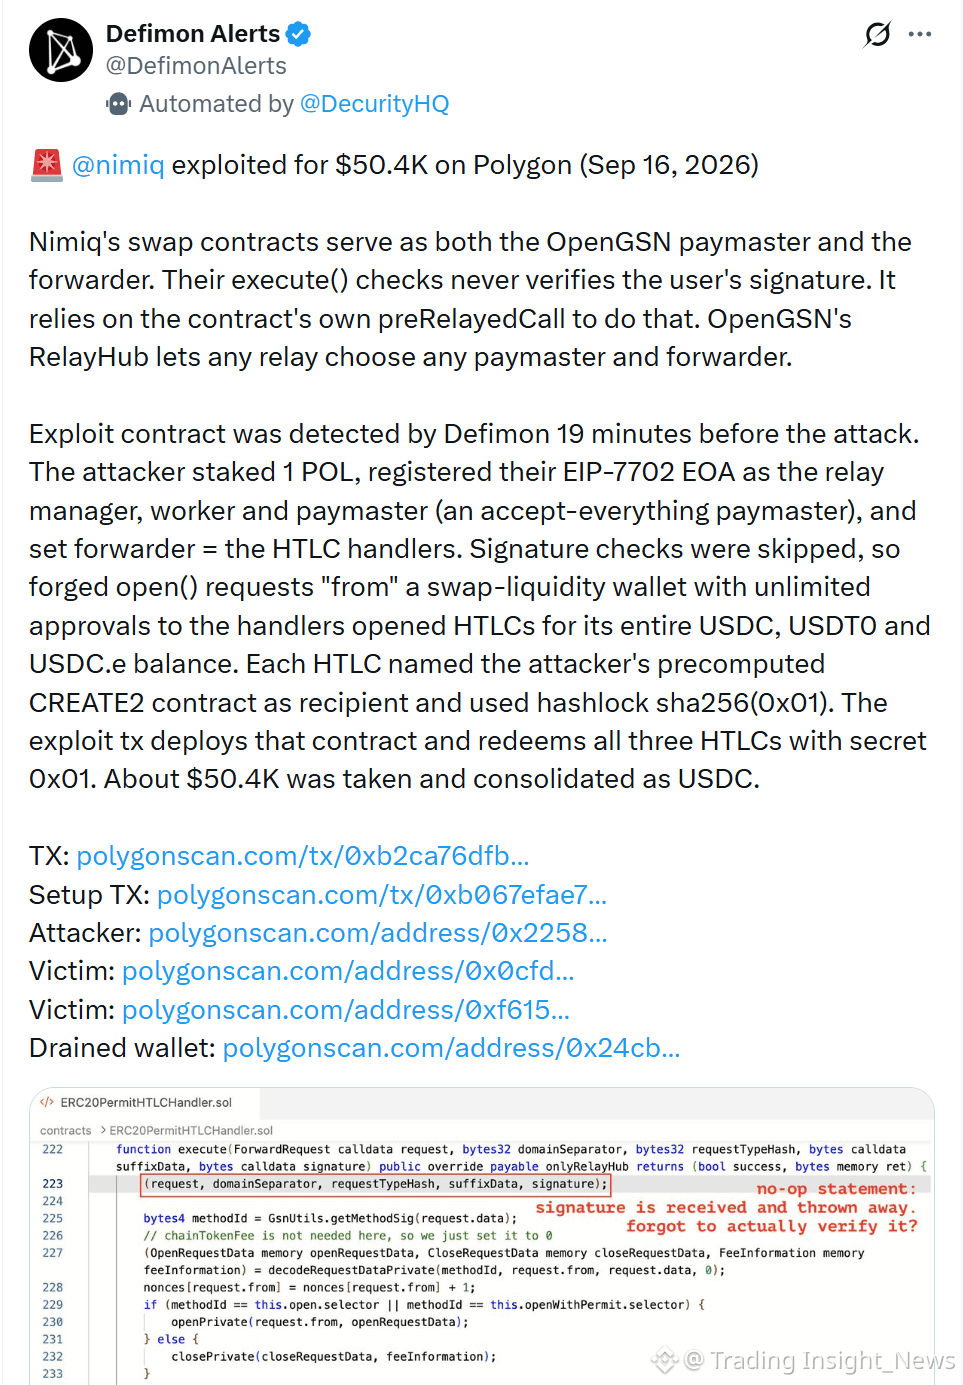
Hợp đồng swap của Nimiq trên Polygon đã bị khai thác vào ngày 16 tháng 9, với số tiền thiệt hại khoảng 504.000 USD. Đây không phải là một vụ hack tinh vi; đó là một sai lầm cơ bản nhưng tốn kém.
Diễn biến như sau:
Kẻ tấn công đã lợi dụng một lỗ hổng trong hàm execute() của hợp đồng, hàm này không xác minh chữ ký người dùng. Hắn giả mạo một yêu cầu open() từ ví thanh khoản, mở nhiều HTLC (Hợp đồng khóa thời gian theo điều kiện băm) và rút cạn toàn bộ USDC, USDT0 và USDC.e. Toàn bộ số tiền thu được được gom về USDC.
Phản hồi của Nimiq:
Tạm dừng tất cả các giao dịch stablecoin trả phí gas trên Nimiq Pay và Nimiq Wallet
Đang điều tra một vấn đề bảo mật liên quan đến OpenGSN
Điểm mấu chốt: lỗ hổng không nằm ở Nimiq Chain hay Nimiq Pay, mà nằm ở lớp tích hợp của bên thứ ba: OpenGSN.
OpenGSN (Gas Station Network) cho phép người dùng trả phí gas bằng các token thay thế thay vì token gốc của mạng. Đây là một tiện ích phổ biến, nhưng đồng thời cũng tạo ra một bề mặt tấn công mới.
Vấn đề cốt lõi: nếu execute() không xác minh chữ ký người dùng trước khi thực thi, thì bất kỳ ai cũng có thể giả mạo yêu cầu. Đây là một lỗi cơ bản, nhưng trong DeFi, những lỗi cơ bản đôi khi lại gây ra thiệt hại lớn.
So với các vụ hack quy mô lớn hơn, 504K không phải con số quá lớn. Nhưng đó là lời nhắc rằng không phải mọi cuộc khai thác đều cần kỹ thuật nâng cao. Đôi khi chỉ cần thiếu một bước kiểm tra là đủ.
Bài học cho các dự án: khi tích hợp bất kỳ lớp của bên thứ ba nào—đặc biệt là liên quan đến chữ ký và xác thực—hãy rà soát kỹ logic xác minh. Và luôn phải có cơ chế dự phòng để tạm dừng hệ thống khi có sự cố.
Theo bạn, các dự án nên hạn chế mức độ phụ thuộc vào các lớp tích hợp của bên thứ ba như thế nào để giảm bề mặt tấn công?
Tin tức chỉ để tham khảo, không phải lời khuyên đầu tư. Vui lòng đọc kỹ trước khi đưa ra quyết định.
Hợp đồng swap của Nimiq trên Polygon đã bị khai thác vào ngày 16 tháng 9, với số tiền thiệt hại khoảng 504.000 USD. Đây không phải là một vụ hack tinh vi; đó là một sai lầm cơ bản nhưng tốn kém.
Diễn biến như sau:
Kẻ tấn công đã lợi dụng một lỗ hổng trong hàm execute() của hợp đồng, hàm này không xác minh chữ ký người dùng. Hắn giả mạo một yêu cầu open() từ ví thanh khoản, mở nhiều HTLC (Hợp đồng khóa thời gian theo điều kiện băm) và rút cạn toàn bộ USDC, USDT0 và USDC.e. Toàn bộ số tiền thu được được gom về USDC.
Phản hồi của Nimiq:
Tạm dừng tất cả các giao dịch stablecoin trả phí gas trên Nimiq Pay và Nimiq Wallet
Đang điều tra một vấn đề bảo mật liên quan đến OpenGSN
Điểm mấu chốt: lỗ hổng không nằm ở Nimiq Chain hay Nimiq Pay, mà nằm ở lớp tích hợp của bên thứ ba: OpenGSN.
OpenGSN (Gas Station Network) cho phép người dùng trả phí gas bằng các token thay thế thay vì token gốc của mạng. Đây là một tiện ích phổ biến, nhưng đồng thời cũng tạo ra một bề mặt tấn công mới.
Vấn đề cốt lõi: nếu execute() không xác minh chữ ký người dùng trước khi thực thi, thì bất kỳ ai cũng có thể giả mạo yêu cầu. Đây là một lỗi cơ bản, nhưng trong DeFi, những lỗi cơ bản đôi khi lại gây ra thiệt hại lớn.
So với các vụ hack quy mô lớn hơn, 504K không phải con số quá lớn. Nhưng đó là lời nhắc rằng không phải mọi cuộc khai thác đều cần kỹ thuật nâng cao. Đôi khi chỉ cần thiếu một bước kiểm tra là đủ.
Bài học cho các dự án: khi tích hợp bất kỳ lớp của bên thứ ba nào—đặc biệt là liên quan đến chữ ký và xác thực—hãy rà soát kỹ logic xác minh. Và luôn phải có cơ chế dự phòng để tạm dừng hệ thống khi có sự cố.
Theo bạn, các dự án nên hạn chế mức độ phụ thuộc vào các lớp tích hợp của bên thứ ba như thế nào để giảm bề mặt tấn công?
Tin tức chỉ để tham khảo, không phải lời khuyên đầu tư. Vui lòng đọc kỹ trước khi đưa ra quyết định.