
Token ONE của Harmony gần đây đã phải đối mặt với một sự cố bảo mật nghiêm trọng.
Vào ngày 12 tháng 8, Harmony xác nhận rằng kẻ tấn công đã khai thác một lỗ hổng trong hệ thống xác minh biên lai chéo phân mảnh (cross-shard receipt verification) của mình, cho phép các biên lai đã được xử lý trước đó bị phát lại và sử dụng để tạo ra các token ONE không được ủy quyền.
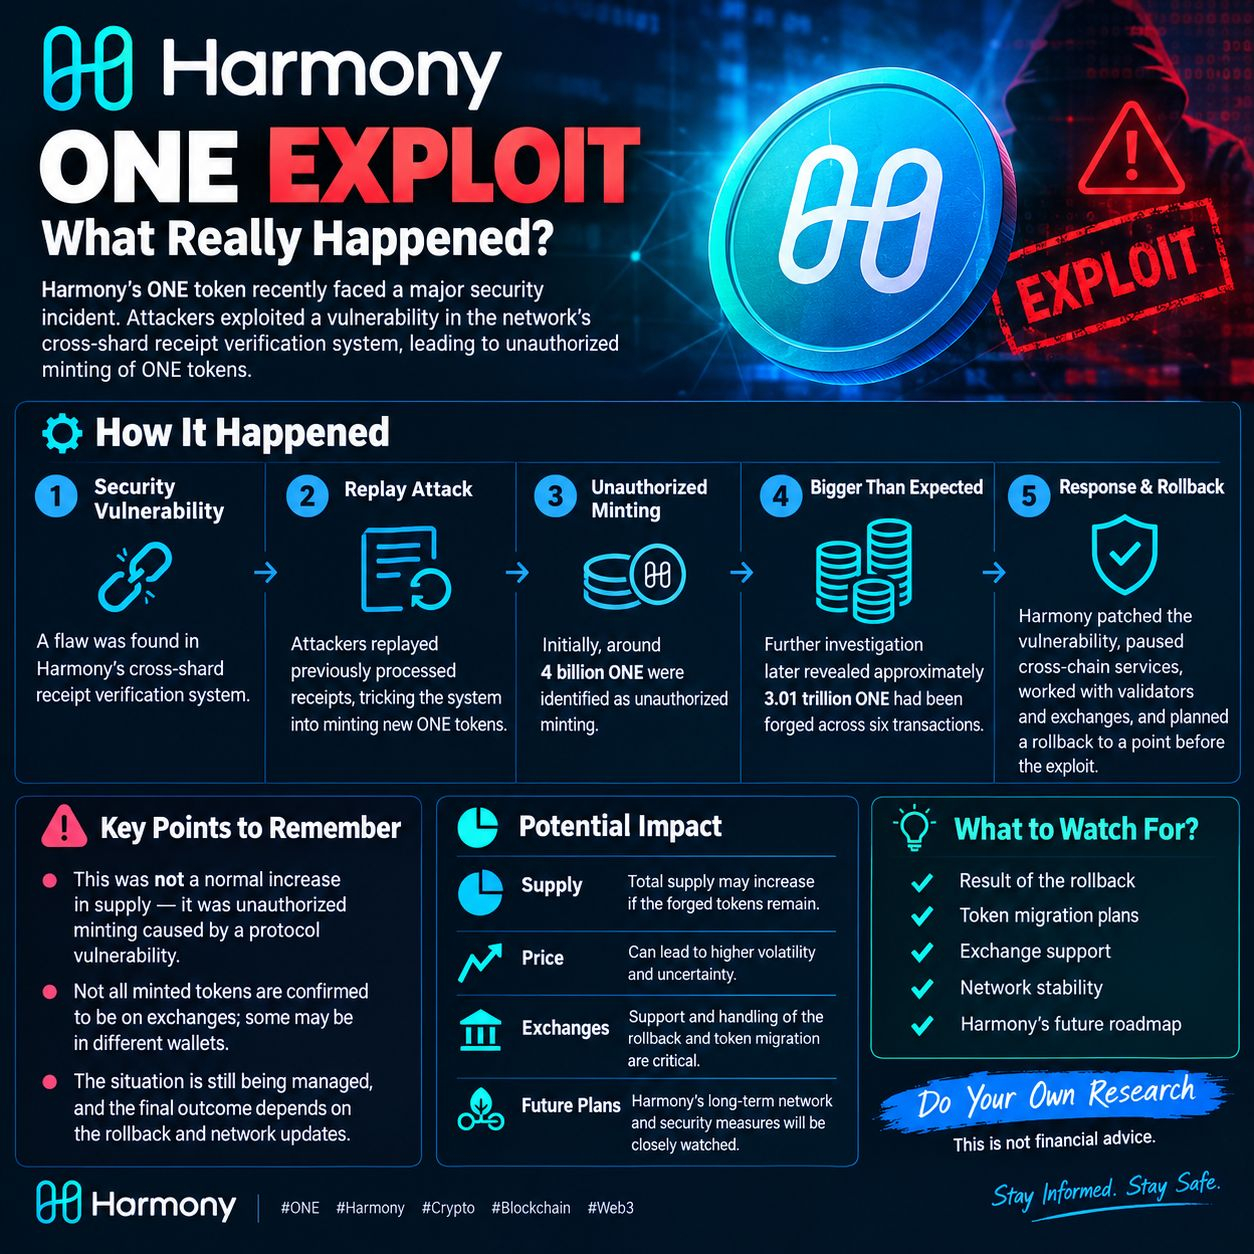 $
🔹 Phát hiện ban đầu: Khoảng 4 tỷ ONE đã được xác định là việc đúc trái phép.
🔹 Điều tra sau đó: Harmony đã tái dựng sự cố và phát hiện khoảng 3,01 nghìn tỷ ONE đã bị làm giả thông qua sáu giao dịch.
🔹 Phản hồi: Harmony đã vá lỗ hổng, tạm dừng các dịch vụ liên chuỗi và làm việc với các trình xác thực (validators) cũng như các sàn giao dịch.
🔹 Hoàn tác (Rollback): Harmony sau đó đã lên kế hoạch hoàn tác về một thời điểm trước khi xảy ra vụ khai thác để loại bỏ trạng thái giả mạo.
⚠️ Quan trọng: Đây không chỉ là sự gia tăng nguồn cung bình thường. Đó là một sự đúc trái phép do lỗ hổng của giao thức gây ra.
Đối với bất kỳ ai đang theo dõi $ONE, những điểm cần theo dõi là kết quả hoàn tác (rollback), kế hoạch di chuyển token, sự hỗ trợ từ sàn giao dịch và kế hoạch phát triển mạng lưới trong tương lai của Harmony.
Tự nghiên cứu của bạn. Đây không phải là lời khuyên tài chính.
#Harmony #ONE #ONEUSDT #Crypto #Blockchain #CryptoNews #Web3 #Security #Altcoins