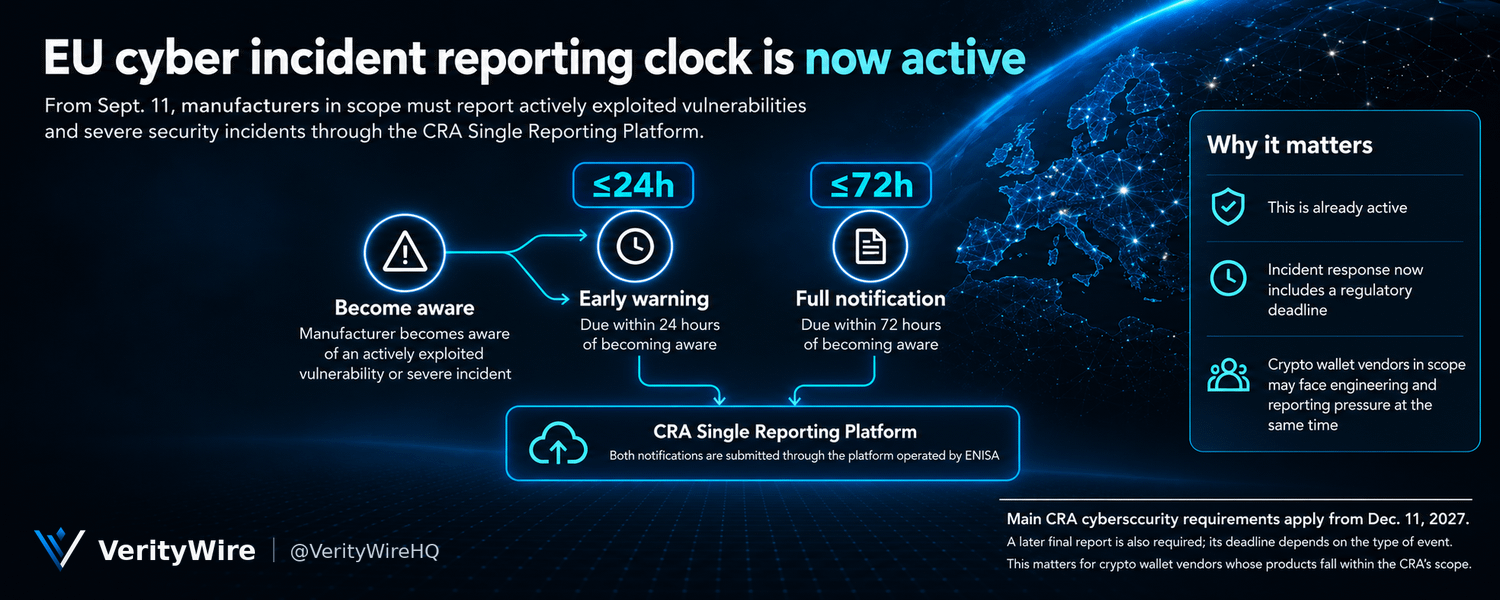
Quy định báo cáo của Đạo luật Khả năng phục hồi an ninh mạng (Cyber Resilience Act) của EU có hiệu lực kể từ ngày 11 tháng 9. Các nhà sản xuất các sản phẩm có yếu tố kỹ thuật số hiện phải chủ động báo cáo các lỗ hổng đang bị khai thác và các sự cố an ninh nghiêm trọng thông qua Nền tảng Báo cáo Đơn lẻ (Single Reporting Platform) của CRA.
Đối với các nhà cung cấp ví tiền mã hóa có sản phẩm thuộc phạm vi của CRA, thời hạn quản lý bắt đầu từ thời điểm phát hiện ra vấn đề có thể báo cáo: phải gửi cảnh báo sớm trong vòng 24 giờ và phải gửi thông báo đầy đủ trong vòng 72 giờ kể từ khi phát hiện.
Trong khi hầu hết các yêu cầu an ninh mạng khác của CRA sẽ được áp dụng bắt đầu từ tháng 12 năm 2027, thì các nghĩa vụ báo cáo này hiện đã có hiệu lực.
Nguồn: Ủy ban Châu Âu / ENISA
Đối với các nhà cung cấp ví tiền mã hóa có sản phẩm thuộc phạm vi của CRA, thời hạn quản lý bắt đầu từ thời điểm phát hiện ra vấn đề có thể báo cáo: phải gửi cảnh báo sớm trong vòng 24 giờ và phải gửi thông báo đầy đủ trong vòng 72 giờ kể từ khi phát hiện.
Trong khi hầu hết các yêu cầu an ninh mạng khác của CRA sẽ được áp dụng bắt đầu từ tháng 12 năm 2027, thì các nghĩa vụ báo cáo này hiện đã có hiệu lực.
Nguồn: Ủy ban Châu Âu / ENISA