#RevolutConfirmsFakeGovEmailDataBreach
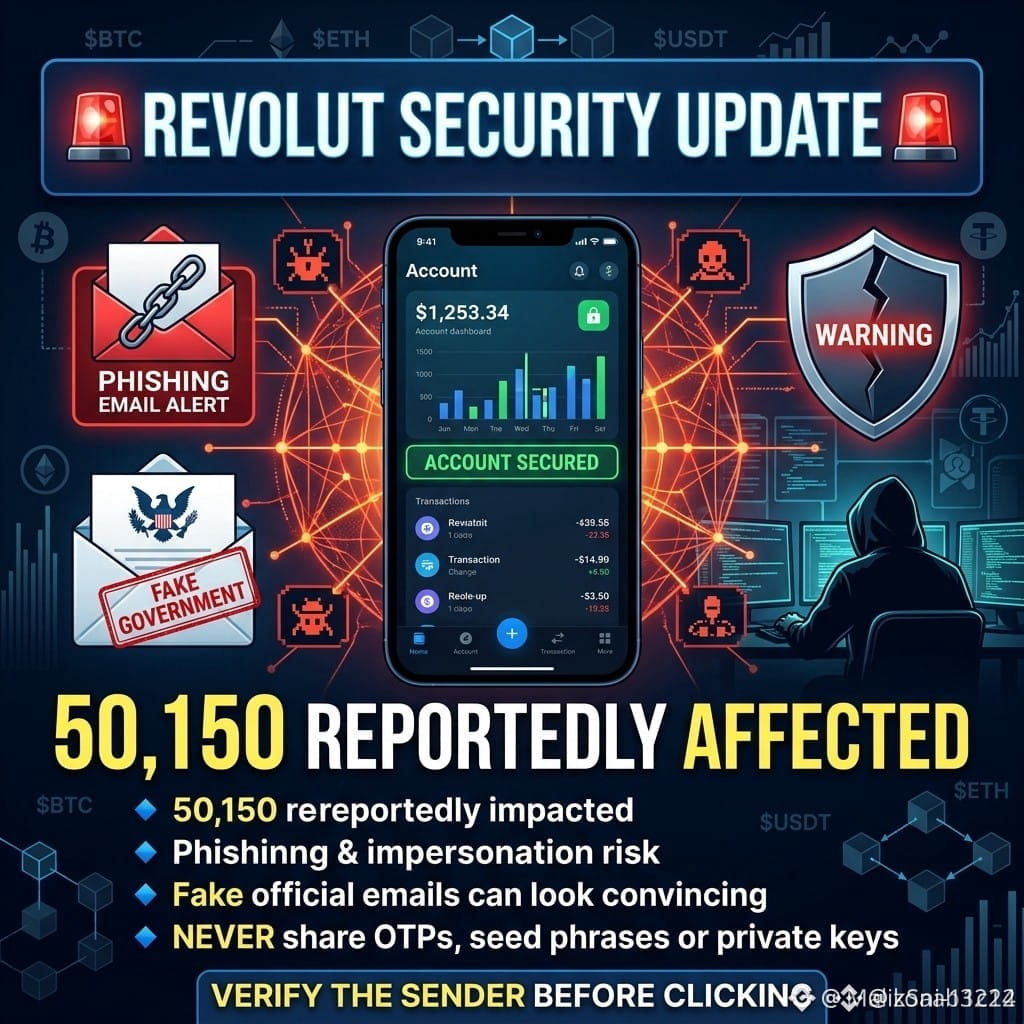
Vào ngày 12 tháng 9 năm 2026, các báo cáo xác nhận rằng gã khổng lồ ngân hàng số Revolut đã trở thành nạn nhân của một vụ lừa đảo mạo danh cực kỳ tinh vi. Sự việc xảy ra khi bộ phận tuân thủ của công ty vô tình chuyển giao các hồ sơ khách hàng nhạy cảm để đáp ứng một yêu cầu dữ liệu gian lận được gửi từ một tên miền email của cơ quan chính phủ hợp pháp. [1, 2, 3, 4]
Do yêu cầu này mang thông tin xác thực miền hợp lệ, nó đã vượt qua các biện pháp kiểm soát an ninh kỹ thuật tự động và trông có vẻ xác thực đối với hệ thống của Revolut
$BTC
$SOL
$USDC
Vào ngày 12 tháng 9 năm 2026, các báo cáo xác nhận rằng gã khổng lồ ngân hàng số Revolut đã trở thành nạn nhân của một vụ lừa đảo mạo danh cực kỳ tinh vi. Sự việc xảy ra khi bộ phận tuân thủ của công ty vô tình chuyển giao các hồ sơ khách hàng nhạy cảm để đáp ứng một yêu cầu dữ liệu gian lận được gửi từ một tên miền email của cơ quan chính phủ hợp pháp. [1, 2, 3, 4]
Do yêu cầu này mang thông tin xác thực miền hợp lệ, nó đã vượt qua các biện pháp kiểm soát an ninh kỹ thuật tự động và trông có vẻ xác thực đối với hệ thống của Revolut
$BTC
$SOL
$USDC