

Từ giai đoạn cam kết trước, tôi đã bắt đầu thế chấp RLS. Thường ngày tôi đọc blog chính thức, phần nhiều là để biết vị thế của mình có bị ảnh hưởng hay không. Bài viết về lượng tử vào ngày 30 tháng 8 thì khác: suốt bài chủ yếu dạy các tổ chức cách mua sắm, không liên quan trực tiếp gì đến kiểu như tôi—một nhà đầu tư cá nhân. Nhưng tôi vẫn đọc hết, vì ngay từ đầu nó đã đặt ra một quy tắc khá cứng, và về sau quy tắc đó lại kéo tôi quay về chính nội dung của bài viết.
Quy định đó là như thế này: một cách nói “an toàn lượng tử”, nếu không nêu rõ cụ thể nó dùng thuật toán chuẩn hóa nào và ở mức tham số nào, thì nó không phải là một khẳng định, chỉ là một nhãn.
这句话我很认同。于是我做了一件文章本身鼓励做的事,把这条尺子转过来量它自己。
公告没写自己用的是哪一档
这篇文章的后半段给机构列了六个该问供应商的问题。第三个是:
系统在哪里用了 NIST 标准化的后量子算法,具体是哪些标准,在哪个参数级别?文章特意补了一句,ML-KEM 的 512 参数级别和 ML-KEM-1024 不是一回事。
而在前半段拆解 Enygma 支付流程的时候,第二个组件写的是:早期设计用 CSIDH 做审计方密钥交换,现在已替换为 ML-KEM。
到这里就没有下文了。参数级别没写。
我把这一处单独拎出来,不是要挑刺。恰恰相反,正因为这篇文章自己把参数级别列成了关键问题,并且举的例子就是 ML-KEM,这个空缺才值得一提。它显然知道这个区分重要,只是讲到自己时没有展开。
参数级别为什么不是细节
我去查了这个参数级别在现实里对应什么。
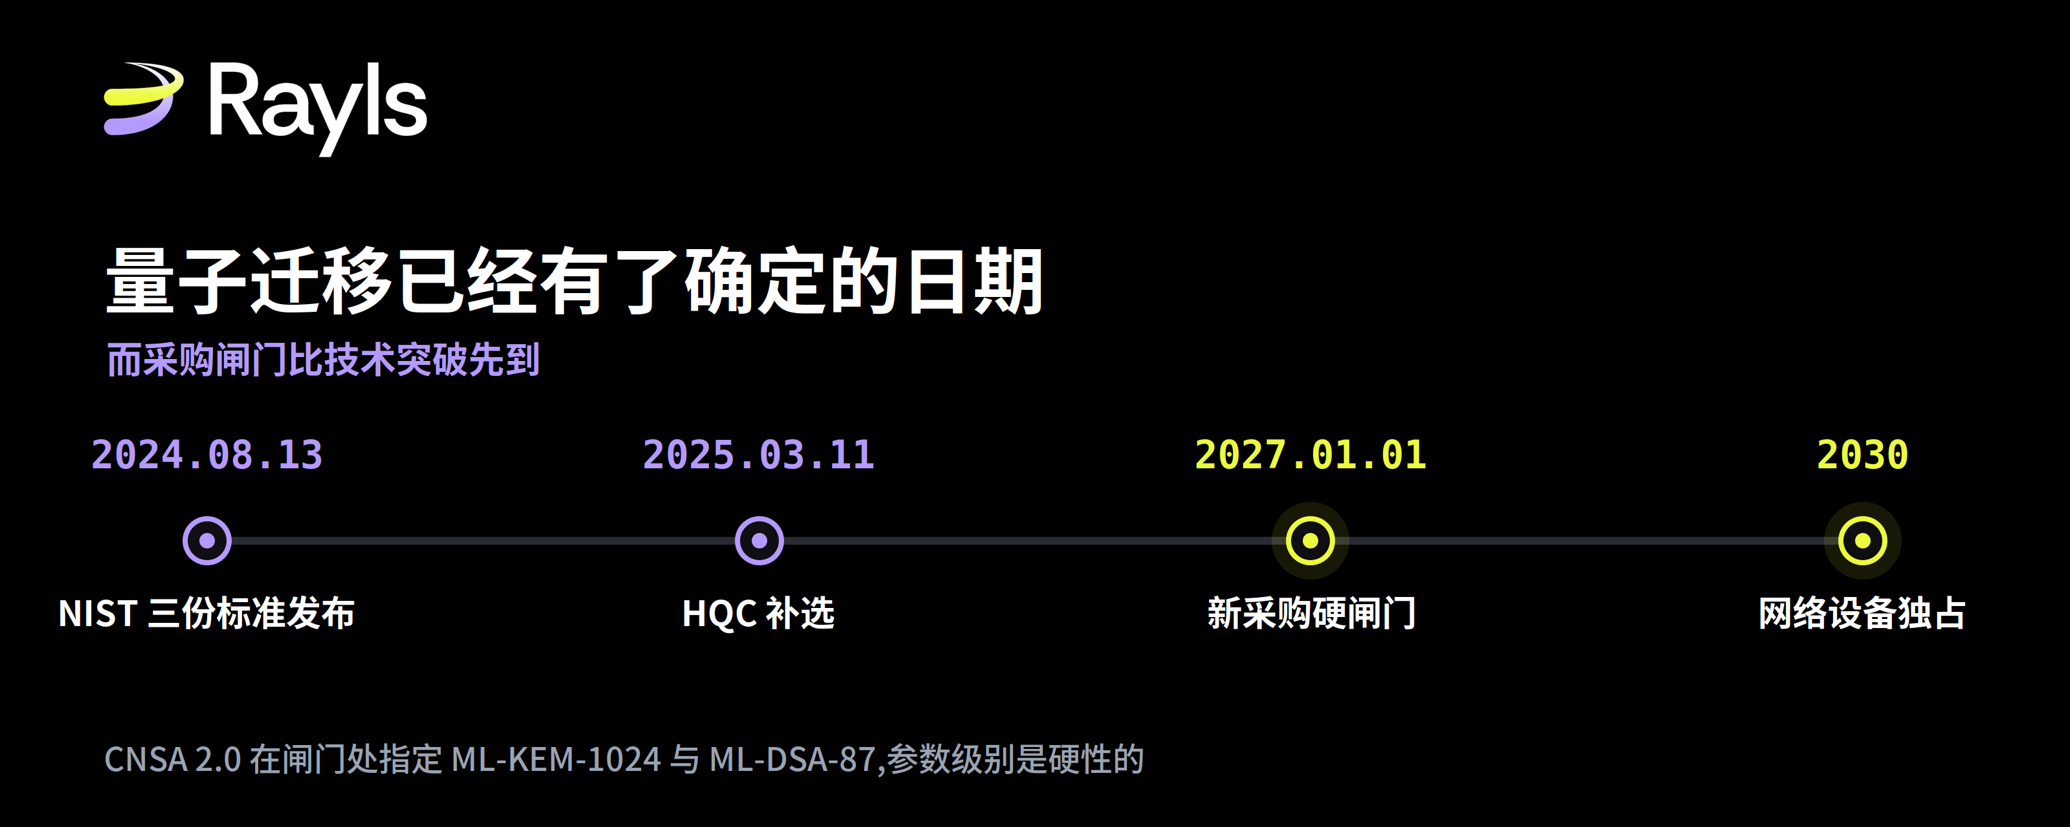
美国国安局的 CNSA 2.0 套件,明确指定 ML-KEM-1024 和 ML-DSA-87,取的是最强参数档。从 2027 年 1 月 1 日起,所有面向美国国家安全系统的新采购都必须支持 CNSA 2.0 算法,除非在采购文件里写明例外。
换句话说,一套用了 ML-KEM 但停在 512 或 768 档的系统,在那道闸门前和完全没用后量子算法的系统落在同一边。这不是安全强度上的细微差别,是能不能进采购流程的差别。
CNSA 2.0 后面还排着别的时间点。网络设备要在 2030 年前做到独占使用,再往后大部分设备的迁移目标定在 2033 年,最终的全面量子抗性对齐的是 NSM-10 那个 2035 年的目标。不过对供应商来说,真正先咬下来的是 2027 年那道,因为它卡的是采购环节,不是运行环节。
这篇文章的标题写的是“2027 年之前”,所以它显然知道这个时间点。它也在正文里准确写出了 CNSA 2.0 指定 ML-KEM-1024。它唯一没写的,是自己在哪一档。
五个已抗量子,再拆一层
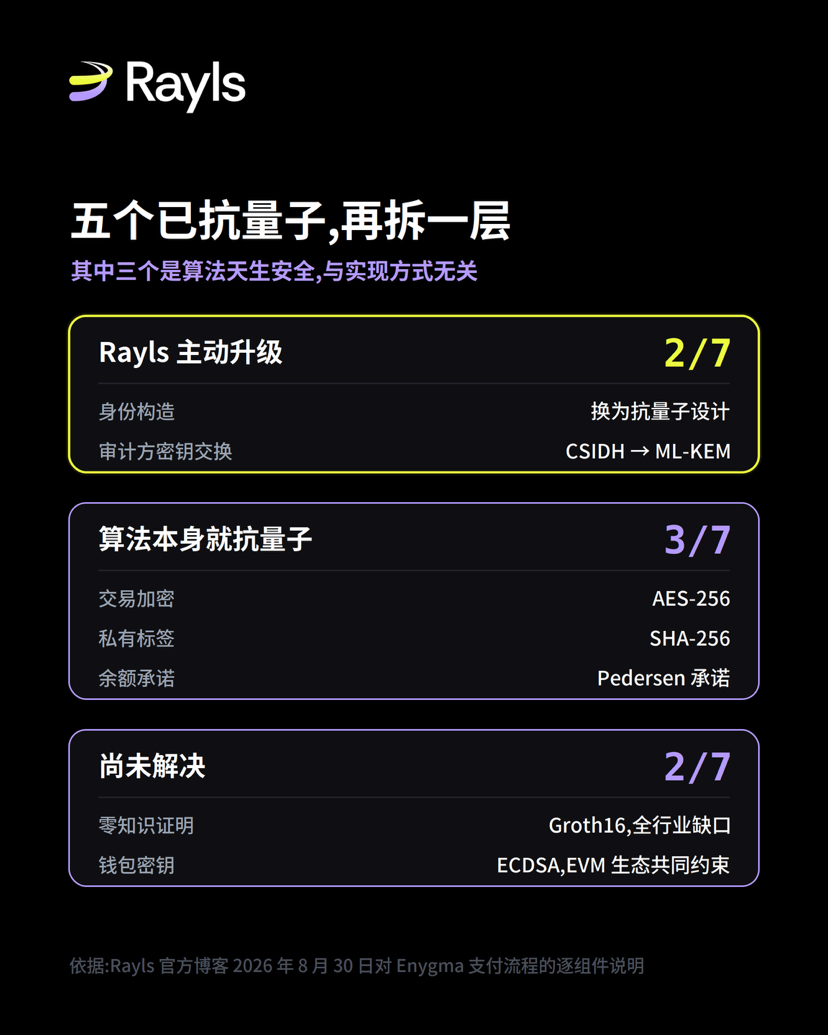
文章的结论是七个组件里五个已经抗量子。这个说法本身没错,但它把两类性质不同的东西合并了。
看它自己给每个组件标的状态。组件一身份构造和组件二密钥交换,标的是 addressed,也就是“已处理”。这两处是 Rayls 主动改的:身份构造原本基于 Baby Jubjub 椭圆曲线,在 Enygma v2.5 之后换成了抗量子设计;密钥交换原本用 CSIDH,换成了 ML-KEM。
组件三、四、五标的是 no action required,“无需处理”。交易载荷的加密走的是 AES-GCM,其中 AES-256 在 Grover 算法下有效强度减半,剩下相当于 128 位的量子安全度,这个余量目前够用。私有标签那一项用 SHA-256,这个尺寸的哈希函数本来就不怕量子攻击。第三项是余额承诺,用的是 Pedersen 承诺,后面我会单独说它。
这三项不需要动,是因为这些算法从一开始就不怕量子计算机,任何人拿去用都一样。它们没有体现任何 Rayls 特有的工程投入。
所以按工作量算,属于 Rayls 主动完成的是七分之二,不是七分之五。
我不认为这是有意夸大。文章把每一项的状态都标得很清楚,肯读的人自己就能分出来。只是“五个已经抗量子”这个总结句会比拆解本身传播得更远,而它单独看起来像是完成了七成的活。
论文用的词,和公告不太一样
文章说,Rayls 的学术规格发表在 IACR 密码学电子档案上,机构可以据此独立验证这些声明。这句话是一份公开邀请,所以我去查了。
我查到的是编号 2025/1639 的那篇,标题是 Rayls: A Novel Design for CBDCs,作者是 Mario Yaksetig 和 Jiayu Xu。文章提到的 Rayls II,我没有找到对应的公开编号,这一点我没能核实。
论文里有两处值得注意。
第一,论文对 Groth16 的说法。它明确写了偏好 Groth16 的理由是验证方开销轻,也明确写了这个方案的局限。但论文点名的局限是需要可信设置,并说这个设置可以用多方方式完成来降低信任假设。也就是说,论文谈 Groth16 时讲的是信任假设问题,而 8 月 30 日这篇公告谈 Groth16 时讲的是量子问题。两处说的不是同一件事,公告说“论文明确承认了这一点”,至少在我查到的这篇里,承认的不是同一个“这一点”。
第二,论文形容自己的设计用的词是 quantum-private,量子隐私,具体解释是量子对手无法推断出网络中交易的付款人、收款人和金额。这是一个关于机密性的主张。
而公告全篇的框架是 quantum-resistant,抗量子。在密码学里,机密性和不可伪造性是两个分开的性质,一个系统可以做到前者而做不到后者。
这个区别落到组件五 Pedersen 承诺上就变得具体。Pedersen 承诺的标准性质是隐藏性无条件成立、绑定性只在计算上成立,而绑定性依赖的是离散对数难题,那正是量子计算机能解的那一类。公告说这两个性质在 Enygma 的使用场景下都保持量子安全,并标为无需处理。
我不知道这句话对不对。它说的是“在 Enygma 使用它的场景下”,而具体是什么场景,公告没有展开,我也没有能力从外部判断。我想说的只是,这是全篇七个组件里唯一一处结论与教科书性质表面上不一致的地方,而它恰好被标成了无需处理。按这篇文章自己提倡的精确标准,这一处值得展开说明。
还没定的部分
有两个组件公告自己就写明了没解决,我认为处理得很坦率。
零知识证明用的 Groth16 基于配对密码学,目前没有可用于生产的后量子替代品。公告说这是全行业的缺口,不是 Rayls 独有的,所有用 SNARK 做隐私的链都在同一个位置上。这个说法我认为成立。它的应对是把证明系统设计成模块化可替换,等后量子零知识研究成熟后再换。
钱包密钥用的是标准 EVM 的 ECDSA,不抗量子。这是整个以太坊生态共同的约束,今天没有任何 EVM 兼容链拿出了可用于生产的后量子钱包密钥方案。
除此之外,我自己这边也有没查证到的:Rayls II 论文的公开编号,以及组件二 ML-KEM 的参数级别。这两项都不是我能从外部推断的,只能靠官方补充。
我的看法
这篇公告的核心论点我是赞同的:面对量子迁移,逐组件说清楚比一个“量子安全”标签有价值得多,而肯承认缺口的供应商比只会贴标签的更可信。
我这篇文章不是要反驳它,恰恰是接受了它的前提。一篇呼吁精确的文章,值得被精确地读,这本来就是它自己要求的待遇。
后面怎么判断,我盯的主要是一件事:ML-KEM 那个参数级别会不会被补上。
这是公告自己列的第三个问题,答案只要一行字。补了,说明那六个问题不只是拿来考别人的;不补,那“精确胜过标签”这句话在自己身上就没落地。这条我认为是最干净的观察指标,因为它成本极低,不存在“做不到”的解释空间。
另外两处我会顺带留意。Rayls II 的论文编号如果公开出来,公告里“可供独立验证”那句话才算真正成立。至于 Pedersen 承诺那一处的“使用场景”,如果哪天官方愿意展开讲,那会是这份组件清单里最值得读的一段。
顺带说一件跟公告无关但和这个话题有关的事。我核实时间线的时候发现,NIST 在 2024 年 8 月 13 日发布、8 月 14 日生效的是三份标准,FIPS 203、204、205。HQC 是 2025 年 3 月 11 日才选定的,而基于 FALCON 的 FIPS 206 到现在仍在制定中。网上有不少二手报道把 FIPS 206 也算进 2024 年那批里,这是错的。这篇公告在这一点上写得是准确的。
参考来源:Rayls 官方博客 The Quantum Clock is ticking: what financial institutions need to do before 2027,Selvaggia di Fazio,2026 年 8 月 30 日;NIST 后量子密码标准化项目页面,FIPS 203 / 204 / 205 于 2024 年 8 月 13 日发布,联邦公报载明 8 月 14 日生效,HQC 于 2025 年 3 月 11 日选定,FIPS 206 制定中;NSA CNSA 2.0 时间表,2027 年 1 月 1 日新采购闸门,指定 ML-KEM-1024 与 ML-DSA-87;IACR 密码学电子档案编号 2025/1639,Rayls: A Novel Design for CBDCs,Mario Yaksetig 与 Jiayu Xu。