
Các tác nhân AI đang bước vào một giai đoạn khác.
Chúng không còn chỉ giới hạn ở việc tạo câu trả lời nữa. Chúng có thể duyệt web, quản lý tệp, viết mã, xử lý thông tin và thực thi các quy trình làm việc nhiều bước.
Khả năng bổ sung đó tạo ra một vấn đề kỹ thuật mới.
Khi phần mềm có thể thay bạn hành động, làm sao bạn kiểm soát nó được phép làm gì? Làm sao bạn đảm bảo một tác vụ bị gián đoạn không biến mất? Và làm sao bạn bảo vệ cơ sở hạ tầng xử lý dữ liệu và tính toán đằng sau nó?
Chính điều này làm IronClaw 1.0 từ @NEAR Protocol trở nên đáng để xem xét.
Ranh giới quan trọng nằm giữa việc đưa ra quyết định và việc thực hiện
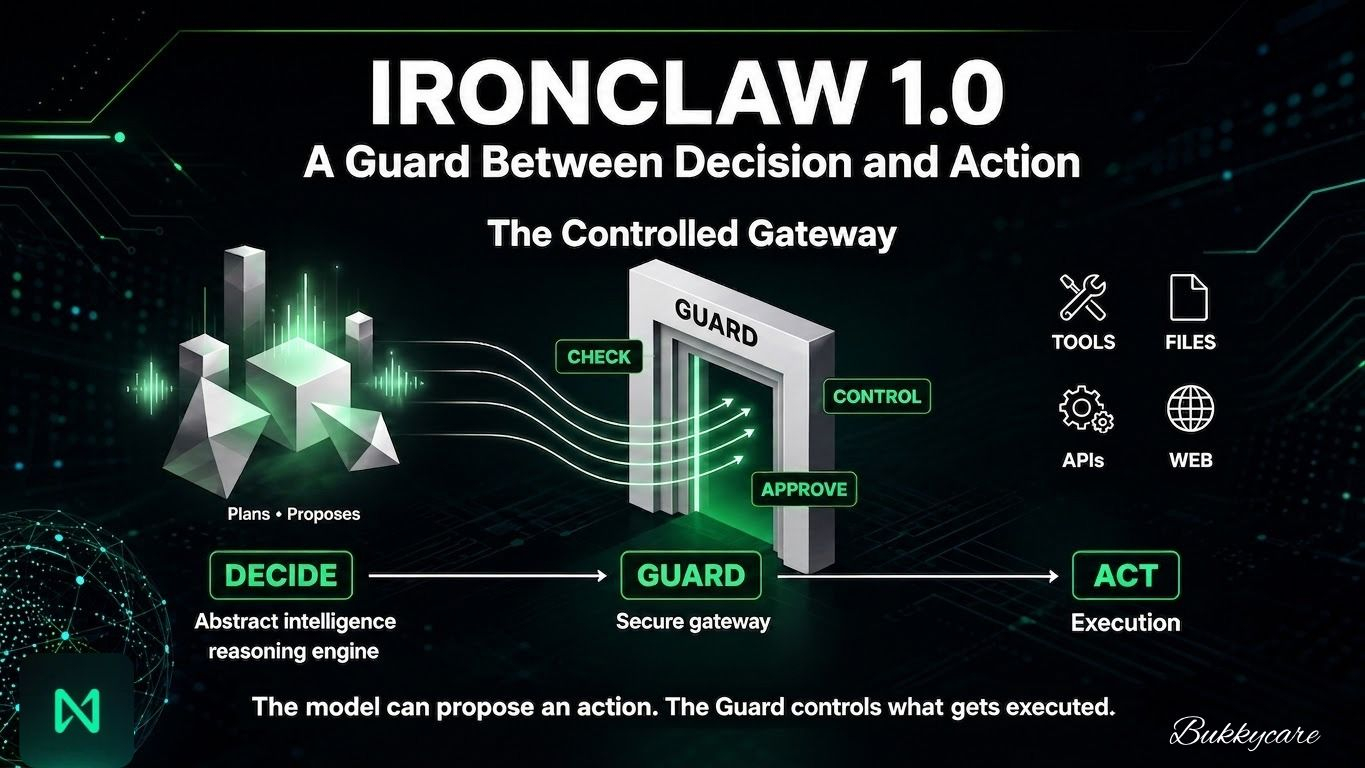
IronClaw 1.0 là một khung tác nhân (agent harness) được xây dựng lại từ #NEARAI . Nó được tạo trên nền tảng một sự tách biệt kiến trúc đơn giản: thành phần quyết định phải làm gì tách biệt với thành phần thực thi hành động.
Giữa chúng là một lớp phối hợp gọi là guard.
Mọi hành động đều đi qua đường dẫn này. Các hành động nhạy cảm có thể cần phê duyệt rõ ràng trước khi thực thi. Điều đó tạo ra một điểm kiểm soát giữa lý do suy luận của một tác nhân và khả năng của nó để tác động đến một hệ thống bên ngoài.
Lớp gác không được bọc quanh tác nhân sau khi đã khởi chạy. Nó là một phần của đường đi thực thi.
Đó là nơi việc an toàn “theo thiết kế” trở nên khả thi. Một bộ quy tắc được định nghĩa một lần được kỳ vọng sẽ luôn đúng khi về sau thêm công cụ mới.
Năng lực là chưa đủ nếu công việc không thể tồn tại qua các tình huống thực tế
Một tác nhân xử lý công việc thực tế cũng cần có tính bền bỉ (persistence).
IronClaw liên tục tạo checkpoint trạng thái. Nếu một tác vụ bị gián đoạn, tạm dừng để xin phép, hoặc phiên cần khởi động lại, công việc có thể tiếp tục từ đúng nơi nó dừng thay vì bị mất.
Sự gián đoạn biến thành một lần tạm dừng thay vì là lý do để lặp lại toàn bộ tác vụ.
Nguyên tắc tương tự mở rộng trên nhiều kênh. CLI, Web, Slack và Telegram có thể hoạt động như một trợ lý duy nhất, với bộ nhớ dùng chung và cùng các quy tắc an toàn.
Đối với các tổ chức, #IronClaw hỗ trợ các mô hình cô lập khác nhau. Triển khai multi-tenant cho phép các nhóm chia sẻ công cụ và kỹ năng trong khi vẫn giữ không gian làm việc cá nhân riêng tư với quản trị viên theo mặc định, với quyền truy cập có thể kiểm toán khi cần. Triển khai single-tenant có thể cung cấp mức cô lập hoàn toàn.
Những chi tiết này rất dễ bị bỏ qua khi nói về các tác nhân AI. Chúng trở nên quan trọng khi phần mềm được kỳ vọng hoạt động xung quanh dữ liệu tổ chức thực tế.
Các benchmark kiểm tra liệu việc kiểm soát có phải trả giá bằng hiệu năng hay không
Một câu hỏi hợp lý tiếp theo là: liệu việc thêm một điểm kiểm soát khác có làm tác nhân kém năng lực hơn không?
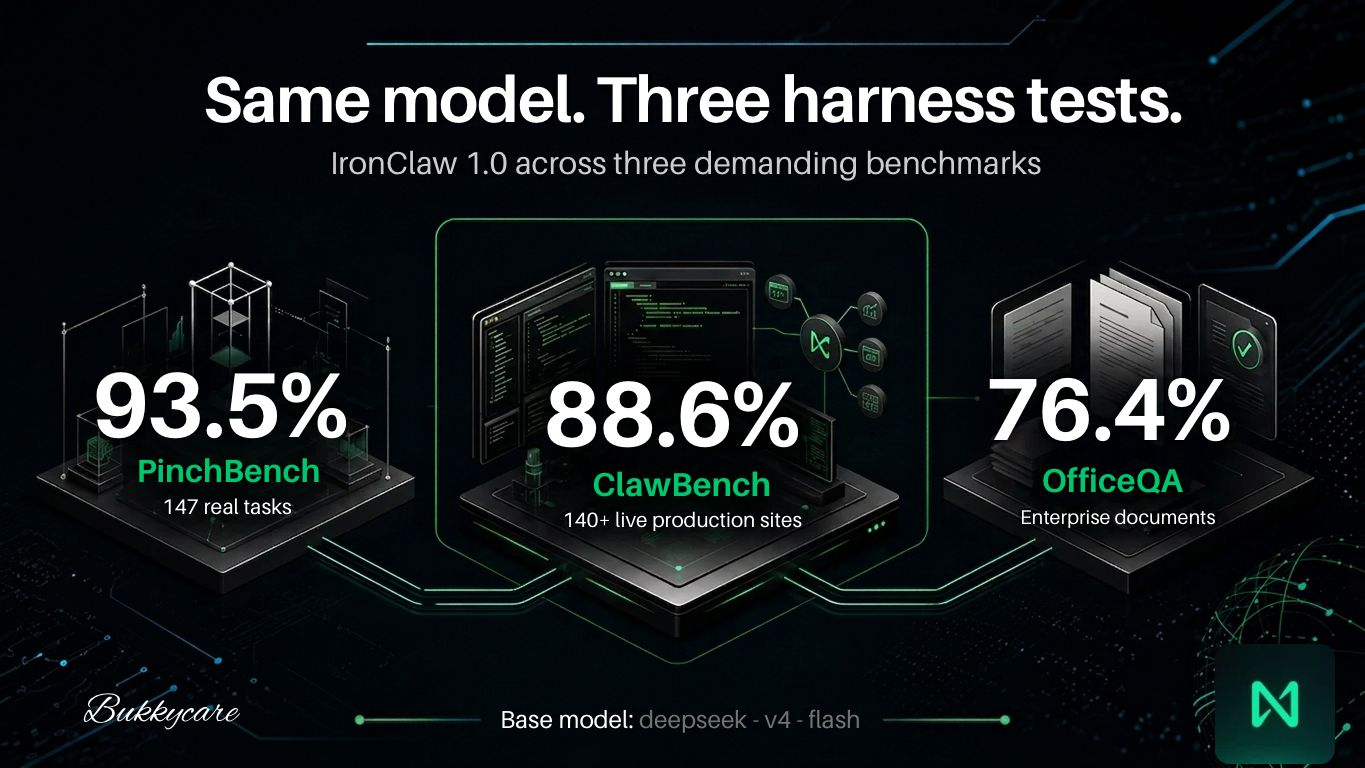
NEAR AI đã thử nghiệm IronClaw trên ba bộ benchmark với cùng mô hình cơ sở deepseek-v4-flash. Lựa chọn đó giúp tách biệt bài kiểm tra.
PinchBench: đạt 93.5% trên 147 tác vụ thực tế, bao gồm lập lịch, phân loại email, viết mã, nghiên cứu và quản lý tệp.
ClawBench: đạt 88.6% trên hơn 140 website sản xuất thực tế, kiểm tra các tác vụ nặng về ghi, đa bước.
OfficeQA: đạt 76.4% cho việc suy luận tài liệu doanh nghiệp trên gần 89,000 trang của các Bản tin Bộ Ngân khố Mỹ (U.S. Treasury Bulletins) chứa hơn 26 triệu giá trị số liệu.
Các bài thử này phơi bày nhiều kiểu công việc của tác nhân khác nhau: quy trình văn phòng, tương tác web trực tiếp và các tài liệu dày đặc.
Những con số không chứng minh rằng IronClaw sẽ thắng mọi quy trình làm việc. Chúng cho thấy một điều hẹp hơn nhưng hữu ích hơn: việc thêm một lớp kiểm soát không ngăn cản kết quả dẫn đầu trong nhiều hình thức thực thi tác nhân rất khác nhau.
NEAR AI và staking phù hợp ở đâu
IronClaw không tự nổi lên. Nó nằm trong cơ sở hạ tầng NEAR AI rộng hơn, được xây dựng dựa trên các cơ chế AI tư nhân và có thể kiểm chứng.
NEAR AI Cloud sử dụng điện toán bảo mật (confidential computing), bao gồm các Môi trường Thực thi Tin cậy (Trusted Execution Environments), cho các tác vụ đủ điều kiện. Quyền riêng tư được thiết kế để dựa trên sự cô lập và kiểm chứng về mặt kỹ thuật, chứ không chỉ dựa vào việc tin ai đó vận hành máy móc.
Thành thật mà nói, tôi thấy đây là nửa phần kiến trúc thú vị hơn. Không chỉ là kiểm soát tác nhân làm gì nữa, mà là quyền riêng tư và tính có thể kiểm chứng của môi trường mà tác nhân thậm chí đang chạy trong đó.
Staking là phần của câu chuyện này thường bị giản lược thành “lợi suất”. Trên NEAR, có hai vai trò liên quan nhưng khác biệt.
Ở cấp độ giao thức, staking hỗ trợ Proof of Stake. Người dùng ủy quyền NEAR cho các validator tham gia vào quá trình xác thực và đồng thuận. Phần vốn kinh tế (economic stake) là một phần giúp mạng lưới luôn an toàn.
NEAR AI cũng sử dụng staking cho các dịch vụ như suy luận bảo mật (confidential inference) và lưu trữ tác nhân luôn bật (always-on agent hosting). Trong mô hình này, NEAR đã staking được gắn với các “credit” sử dụng cho cơ sở hạ tầng AI.
Staking ở cấp giao thức giúp bảo mật mạng lưới. Staking trong NEAR AI cung cấp quyền truy cập vào cơ sở hạ tầng AI và tài nguyên tính toán (compute).
Nhìn cùng nhau, các lớp xếp chồng lên nhau một cách gọn gàng. IronClaw kiểm soát cách tác nhân hành động, NEAR AI cung cấp cho nó một nơi riêng tư để chạy, và ở phía dưới cả hai, staking của NEAR Protocol chính là thứ giúp giữ cho toàn bộ mạng lưới luôn trung thực.
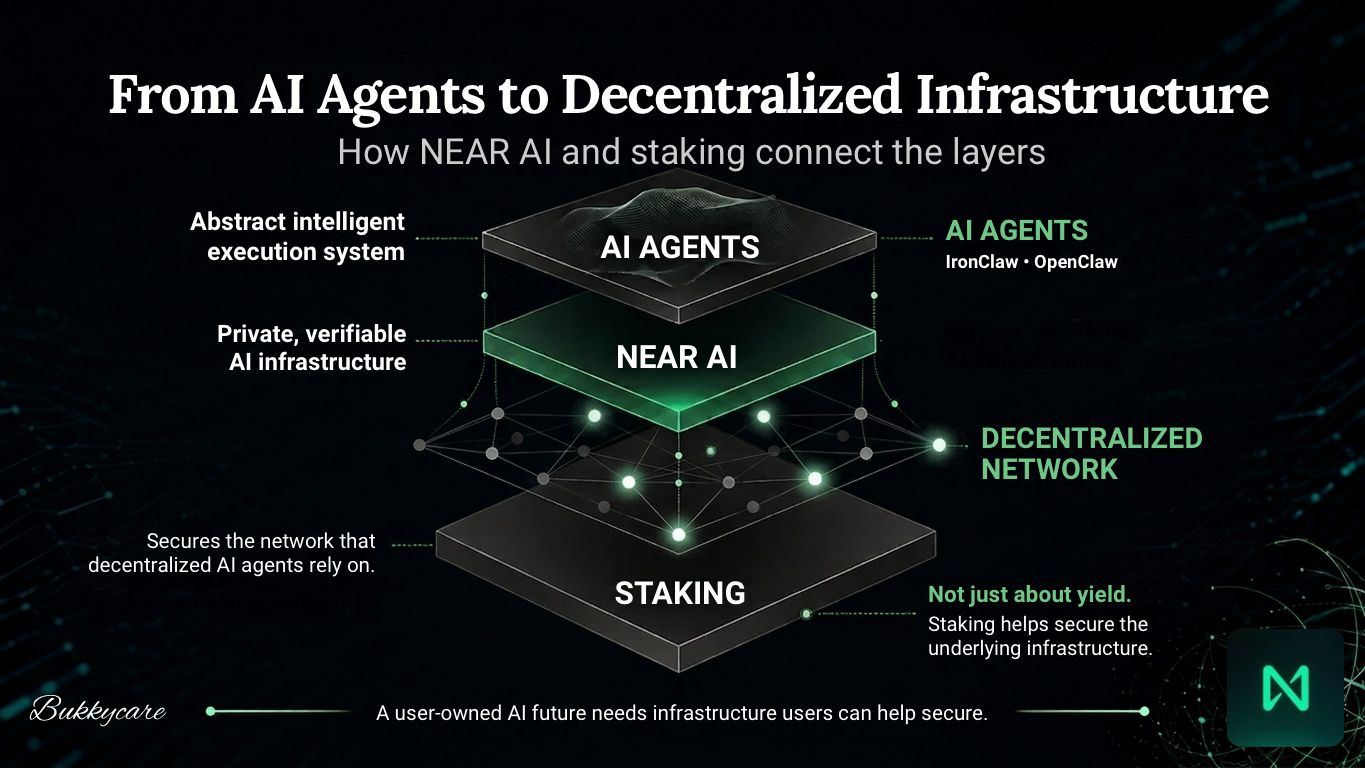
Staking trên NEAR không chỉ để lấy lợi suất (yield). Cùng với nhau, các lớp này hỗ trợ cơ sở hạ tầng mà các tác nhân như OpenClaw dựa vào, bao gồm các triển khai OpenClaw trên NEAR AI Cloud.
Với tôi, câu chuyện thực sự ở đây không phải là một tác nhân thông minh hơn, mà là cuối cùng nó có các ranh giới mà nó không thể lặng lẽ bước ra ngoài.
Bạn có tin một tác nhân AI làm việc thực tế nếu có một lớp “gác” giữa các quyết định của nó và hành động của nó không?