

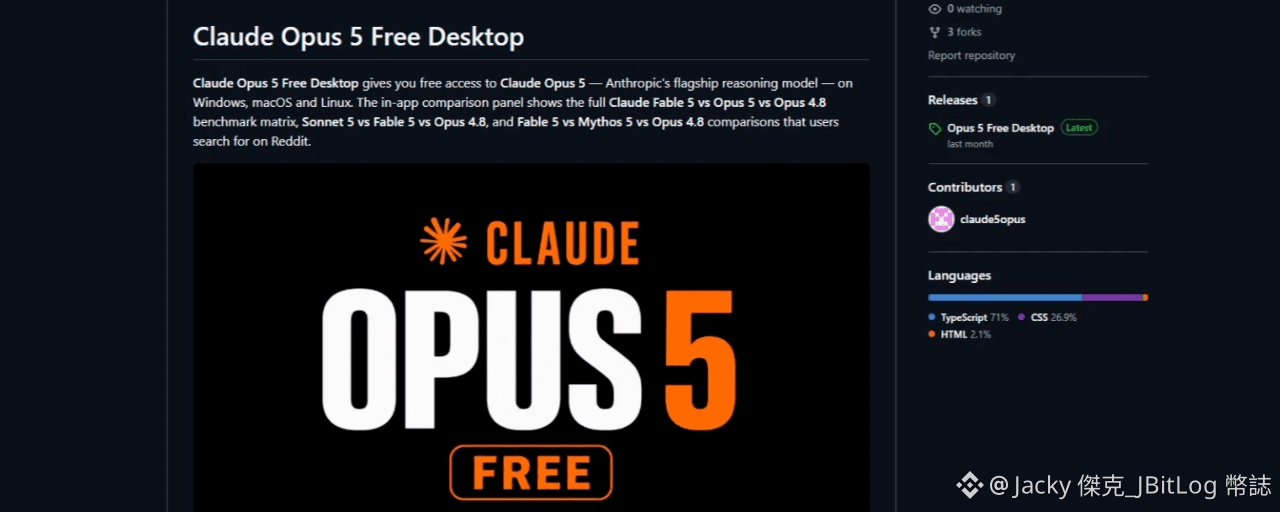
資安公司 Morphisec 在 9 月 1 日公布一份報告,指出有人在程式碼託管平台 GitHub 上開了一個叫「Claude-Opus-5-Free-Desktop」的專案,宣稱可以免費使用原本要付費的 AI 模型 Claude Opus 5。
裡面提供的下載檔叫 ClaudeOpus5-desktop.zip,大小約 101 MB,頁面上還附了操作截圖與效能比較表,看起來就跟一個正常的開源專案沒兩樣。
而下載的人點下去執行之後,畫面上不會跳出任何視窗。它裝進去的,是一支叫做 RevStealer 的 Windows 竊密程式。
根據 Morphisec 的報告,這支程式在電腦裡翻的東西包括:
瀏覽器存的帳號密碼與 cookie
瀏覽器擴充功能的儲存資料
十幾款密碼管理器的檔案
超過 50 款加密貨幣錢包程式的檔案
VPN 與遠端連線的登入資料
通訊軟體資料、螢幕截圖與部分文件
而拿完之後,它會把資料直接傳到攻擊者的伺服器,然後把自己從這台電腦上刪掉。
◆◆◆
Morphisec 報告裡的截圖顯示,這個檔案被送去掃描的當下,66 個防毒引擎裡面只有 1 個把它標成惡意程式。
也就是說,如果你當時裝了防毒軟體,而且它剛好不是那 1 個,那麼你的電腦上不會出現任何異常的跡象。
補充說明,它動手之前還會先比對記憶體、處理器核心數與顯示卡型號,判斷這台電腦像不像資安公司用來拆解病毒的測試環境,像的話就自己停手。
而且檔案不只放在 GitHub 上,這批駭客也把它掛在遊戲外掛主題的網站上散布。
那這件事跟一個在台灣買幣的人有什麼關係?
關係在於,這次的餌不是「保證獲利」,也不是「自動套利機器人」,而是一個「想省訂閱費」的念頭。
◆◆◆
根據我的觀察,會接觸這種東西的人,多半不是完全不懂電腦的長輩,而是電腦用得比一般人熟的那群人。因為要在 GitHub 上找到專案、把壓縮檔解開、執行裡面的檔案,這幾個動作本來就有門檻。
只是台灣人對「免費版」、「破解版」這幾個字,是有身體記憶的。從以前的解壓縮軟體、影片播放器,到現在的 AI 工具,我們的第一反應常常是先找找看有沒有人放出免費的版本。
然而這個習慣在加密貨幣上的代價,跟在別的地方完全不一樣…信用卡被盜刷,銀行有一套爭議款流程可以走。網銀帳號被盜用,也還有客服跟警察局可以跑。
但助記詞(也就是還原錢包的那組密碼)一旦被複製走,對方轉走你的幣只需要幾秒鐘。而那筆交易在鏈上完成之後,就沒有客服、沒有爭議款,也沒有取消鍵可以按。
所以我認為,多數人的資安預算都花錯了地方。我們願意每年付防毒軟體的訂閱費,卻很少花十分鐘想一件事:這台電腦上到底放了多少可以直接動到錢的東西。
今天請試著做兩件事:
第一,打開你瀏覽器的擴充功能清單,把那些你早就不用、卻還掛在上面的錢包擴充功能移除掉。
第二,如果你的電腦上還有任何「免費版」、「破解版」的軟體,回想一下它是從哪裡載來的,想不起來的,就當它有問題,請盡快移除。
⚠️ 以上內容僅供參考,不構成任何投資建議。