

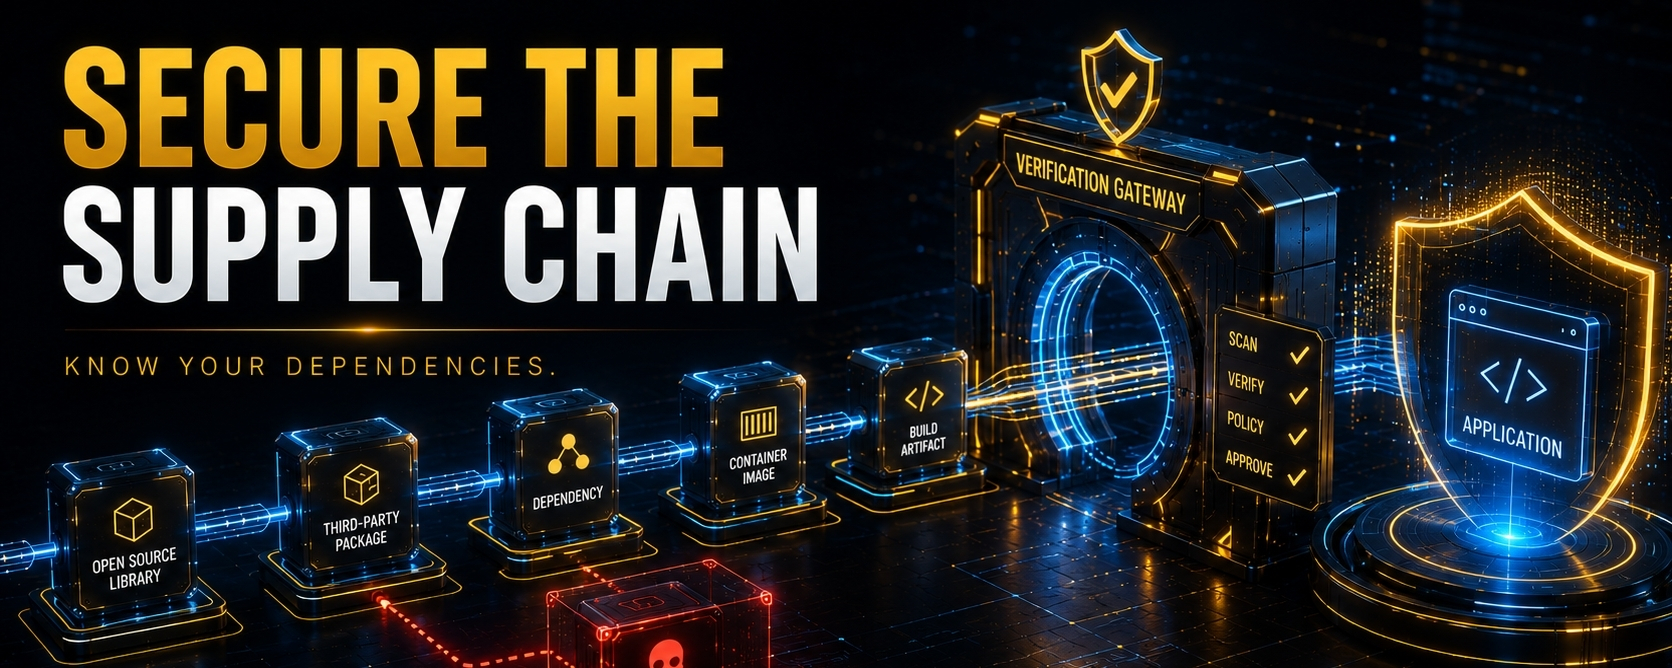

Chuỗi cung ứng phần mềm: Vì sao các phụ thuộc của bạn lại quan trọng
Phần mềm hiện đại hiếm khi được xây dựng hoàn toàn từ đầu.
Các ứng dụng phụ thuộc vào các framework, thư viện, gói, hình ảnh container, các thành phần của hệ điều hành và các dịch vụ bên thứ ba.
Điều đó tạo ra một chuỗi cung ứng phần mềm.
Và mỗi sự phụ thuộc đều có thể tiềm ẩn rủi ro.
📦 Vấn đề về phụ thuộc
Hãy tưởng tượng bạn xây dựng một ứng dụng bằng hai mươi gói mã nguồn mở.
Nhóm của bạn có thể đã viết phần mã của ứng dụng, nhưng một số chức năng của nó lại đến từ phần mềm được duy trì bởi bên khác.
Nếu một phần phụ thuộc (dependency) chứa lỗ hổng đã biết, ứng dụng của bạn có thể thừa hưởng một phần rủi ro đó.
Đó là lý do tại sao bảo mật phần phụ thuộc lại quan trọng.
🔍 Các đội có thể làm gì?
Một điểm khởi đầu tốt là hiểu ứng dụng của bạn thực sự phụ thuộc vào những gì.
Các thực hành hữu ích bao gồm:
Duy trì danh mục các phần phụ thuộc.
Quét các phần phụ thuộc để phát hiện lỗ hổng đã biết.
Giữ các gói quan trọng luôn được cập nhật.
Loại bỏ các phần phụ thuộc không cần thiết.
Chốt (pin) hoặc kiểm soát phiên bản khi cần thiết.
Rà soát các hình ảnh cơ sở (base images) của container.
Theo dõi các phần phụ thuộc liên tục.
🔐 Danh mục vật tư phần mềm (Software Bills of Materials - SBOM)
Danh mục vật tư phần mềm (SBOM) có thể cung cấp khả năng hiển thị các thành phần mà phần mềm sử dụng.
Hãy coi nó như một danh mục tồn kho.
Nếu một lỗ hổng mới được phát hiện trong một gói cụ thể, một danh mục chính xác có thể giúp các tổ chức xác định ứng dụng nào có thể bị ảnh hưởng.
🚀 Kết nối DevSecOps
Đây cũng là một lĩnh vực mà tự động hóa phát huy sức mạnh.
Thay vì kiểm tra thủ công từng phần phụ thuộc, các pipeline CI/CD có thể tự động thực hiện kiểm tra bảo mật cho phần phụ thuộc và chuỗi cung ứng (supply-chain).
Điều đó có nghĩa là bảo mật trở thành một phần của quy trình phát triển thông thường.
💡 Bài học của tôi
Bạn không chỉ cần bảo mật mã mà nhóm bạn viết.
Bạn cũng cần có khả năng hiển thị đối với phần mềm mà ứng dụng của bạn phụ thuộc.
Biết rõ các phần phụ thuộc của bạn. Quét chúng. Cập nhật chúng. Theo dõi chúng.
Theo bạn, các tổ chức thực sự có mức độ hiển thị như thế nào đối với chuỗi cung ứng phần mềm của mình?
Chủ đề gợi ý: An ninh mạng