

TỔNG QUAN
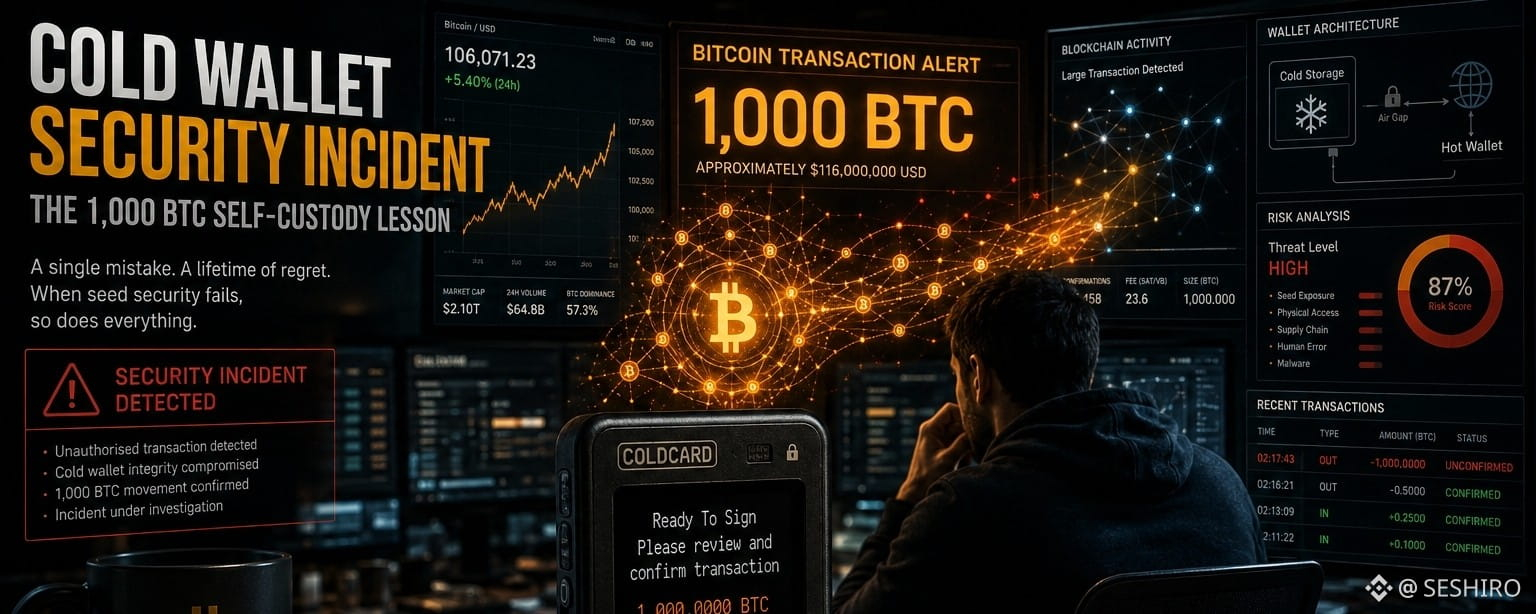
Trong nhiều năm, Coldcard là ví phần cứng mà những người nắm giữ Bitcoin nghiêm túc thường nhắc đến khi được hỏi lượng lớn nên gửi vào đâu. Do công ty Canada Coinkite sản xuất từ năm 2017, nó xây dựng được danh tiếng như lựa chọn lưu trữ lạnh cho “những Bitcoiner quá cảnh giác”. Cách ly hoàn toàn (air gapped). Bitcoin-only. Firmware mã nguồn mở. Hai phần tử bảo mật. Loại ví khiến người ta cảm thấy mình thật sự an toàn.
Rồi đến ngày 30/7/2026, mọi thứ đã thay đổi.
Sáng ngày 30/7/2026, một kẻ tấn công duy nhất đã rút sạch 1.196 địa chỉ Bitcoin trong khoảng 41 phút. Ước tính khoảng 1.082 BTC trị giá chừng 70 triệu USD tại thời điểm đó đã được rút khỏi các ví mà trước đó chưa từng chạm tới internet.
Đến khi mọi thứ lắng xuống, số tiền bị xác nhận bị lấy đi đã vượt $130 triệu qua hơn 5.200 địa chỉ và vẫn còn tiếp tục tăng. Đây là vụ khai thác ví phần cứng lớn nhất trong lịch sử crypto và là vụ hack crypto lớn thứ ba của năm 2026.
COLDCARD LÀ GÌ
Coldcard được công ty Canada Coinkite sản xuất từ năm 2017. Nó xây dựng danh tiếng dựa trên thiết kế Bitcoin-only, hai phần tử bảo mật, firmware mã nguồn mở và các lớp tính năng bảo mật vật lý mà hầu hết đối thủ không cung cấp.
Nó không phải là ví dành cho người mới bắt đầu. Đây là ví mà các nhà ủng hộ nghiêm túc cho tự lưu giữ khuyên dùng cho những người lưu trữ lượng Bitcoin đáng kể. Loại thiết bị khiến người dùng cảm thấy rằng họ đã làm đúng mọi thứ.
Như một nạn nhân đã nói sau khi mất 1,6 triệu USD: “Có lẽ phần khó nhất về chuyện này là tôi đã làm mọi thứ đúng. Tôi không hề chia sẻ seed phrase của mình với bất kỳ ai. Các thiết bị của tôi chưa từng chạm vào internet. Mọi thứ đều được cất giữ trong nhiều két an toàn và hộp ký gửi. Không có gì quan trọng cả. Tất cả chỉ vì phần cứng tạo ra seed phrase ban đầu có một dòng code từ năm 2021 trong đó có lỗ hổng.”
Dòng code đơn lẻ từ năm 2021 đó chính là nơi câu chuyện thực sự bắt đầu.
LỖ HỔNG ĐÃ BỊ CHE GIẤU KỂ TỪ NĂM 2021
Một lỗi cấu hình bản build trong firmware Coldcard phiên bản 4.0.1 phát hành tháng 3/2021 đã chuyển việc tạo seed sang một bộ tạo số giả ngẫu nhiên có tính xác định (deterministic software pseudorandom number generator) thay vì bộ tạo số ngẫu nhiên phần cứng STM32 của thiết bị, làm giảm entropy hiệu dụng từ 128 bit xuống khoảng 40 bit ở các thiết bị Mk3 và 72 bit ở các mẫu Mk4, Mk5 và Q.
Hãy cùng bóc tách điều đó bằng ngôn ngữ dễ hiểu.
Khi bạn thiết lập ví phần cứng lần đầu, nó sẽ tạo ra một cụm seed phrase. Seed phrase đó được dẫn xuất từ một con số ngẫu nhiên. Tính ngẫu nhiên của con số đó là tất cả. Càng ngẫu nhiên thì càng khó để bất kỳ ai đoán hoặc tái tạo khóa riêng tư của bạn.
Firmware của Coldcard được cho là dùng bộ tạo số ngẫu nhiên phần cứng của nó để tạo ra tính ngẫu nhiên đó. Thay vào đó, một lỗi trong mã nguồn đã chuyển nó sang bộ tạo phần mềm ít ngẫu nhiên hơn rất nhiều và sử dụng các hằng số có thể dự đoán. Kết quả là các seed phrase trông có vẻ bình thường nhưng lại yếu hơn rất nhiều về mặt toán học so với mức đáng lẽ phải có.
Các phần tử bảo mật không bao giờ bị xâm nhập. Những seed mà chúng bảo vệ đã yếu ngay từ thời điểm được tạo ra.
Không ai biết. Các ví trông vẫn ổn. Các seed phrase trông vẫn ổn. Bảo mật trông vẫn ổn. Nhưng bên dưới mọi ví được tạo bằng firmware bị ảnh hưởng trong khoảng từ tháng 3/2021 đến bản phát hành trước khi vá vào tháng 7/2026 là một khóa riêng tư có thể về mặt lý thuyết bị brute force bởi bất kỳ ai có đủ năng lực tính toán và hiểu biết về lỗ hổng.
CUỘC TẤN CÔNG ĐÃ DIỄN RA NHƯ THẾ NÀO
Một kẻ tấn công bắt đầu quét sạch các ví vào ngày 30/7/2026, rút cạn 1.082 BTC từ 1.196 địa chỉ trong 41 phút trong đợt tấn công đầu tiên.
Chỉ sau 25 phút kể từ đợt tấn công đầu tiên, hàng trăm người nắm giữ Bitcoin đã mất trắng toàn bộ tiền trong các ví lưu trữ lạnh của họ. Tốc độ đó là do kẻ tấn công không cần truy cập vật lý vào bất kỳ thiết bị nào. Hắn chỉ cần dùng kiến thức về lỗ hổng firmware để tính toán tái tạo các khóa riêng tư bị suy yếu và rút tiền từ xa.
Điều bắt đầu như một cuộc tấn công được phối hợp đơn lẻ, rốt cuộc lại nhanh chóng biến thành thứ khác hẳn. Lỗ hổng Coldcard đã phân mảnh từ một vài đợt tấn công được phối hợp thành một cuộc “tự do cho tất cả” với Galaxy Research ước tính rằng ít nhất 15 kẻ tấn công riêng biệt đang rút ví của những người dùng sử dụng seed dễ bị tổn thương.
Công ty phân tích blockchain TRM Labs đã lần theo hoạt động đến ít nhất 15 nhóm tác nhân đe dọa riêng biệt, trong đó có thể là những kẻ bắt chước theo cơ hội. Theo CertiK, các khoản tiền bị đánh cắp đã được chuyển qua các công cụ bảo vệ quyền riêng tư như Wasabi và Tornado Cash.
Khi lỗ hổng được biết đến, không chỉ kẻ tấn công ban đầu khai thác nó. Những người khác hiểu được lỗ hổng đã đổ dồn vào việc tìm kiếm các ví dễ bị tổn thương mà vẫn chưa bị rút cạn.
NẠN NHÂN KHÔNG LÀM SAI GÌ
Đây là phần của câu chuyện khiến nó đặc biệt khó để xử lý.
Phần khó chịu là: không có nạn nhân nào làm sai. Họ không bấm vào link lừa đảo, không dán seed phrase vào một trang web giả mạo và cũng không ký một giao dịch độc hại.
Mọi lời khuyên tiêu chuẩn về tự lưu giữ đều đã được làm theo. Giữ seed phrase offline. Không bao giờ chia sẻ seed phrase với bất kỳ ai. Dùng ví phần cứng. Lưu trữ nó ở nhiều địa điểm an toàn.
Tất cả đều không liên quan vì vấn đề không nằm ở cách người dùng xử lý ví của họ. Vấn đề được “nhúng” ngay vào chính thiết bị tại thời điểm ví được thiết lập lần đầu. Một lỗ hổng được đưa vào bởi một dòng code duy nhất từ năm năm trước khi các cuộc tấn công bắt đầu.
Thực tế đó đã làm cộng đồng tự lưu giữ chấn động sâu sắc. Lời hứa của ví phần cứng là nếu bạn làm đúng mọi thứ, tiền của bạn sẽ an toàn. Lỗ hổng Coldcard chứng minh rằng làm đúng mọi thứ chưa chắc đã đủ nếu ngay bản thân phần cứng có một lỗi mà bạn không thể nhìn thấy.
NHỮNG THIẾT BỊ NÀO BỊ ẢNH HƯỞNG
Kẻ tấn công đã khai thác các phiên bản firmware từ 4.0.1 đến 4.1.9 trong khoảng từ tháng 3 năm 2021 đến bản vá phát hành vào tháng 7 năm 2026.
Điều này có nghĩa là mọi người dùng Coldcard nào tạo cụm seed phrase của họ trên firmware trong phạm vi đó đều có khả năng bị tổn thương. Lỗ hổng ảnh hưởng đến các mẫu Mk3, Mk4, Mk5 và Q ở các mức độ khác nhau, trong đó thiết bị Mk3 có độ mạnh khóa yếu nhất khoảng 40 bit.
Cập nhật firmware không khắc phục được các ví hiện có. Bất kỳ ai đã tạo seed trên Coldcard trong khoảng từ tháng 3/2021 đến thời điểm trước bản vá đều nên xem đó là đã bị xâm phạm và di chuyển sang một seed mới.
Điều này là cực kỳ quan trọng. Việc cài firmware mới nhất không khắc phục được hậu quả. Nếu ví của bạn được thiết lập trong giai đoạn bị ảnh hưởng, cụm seed phrase mà nó tạo ra vẫn yếu bất kể hiện tại bạn đang chạy phiên bản firmware nào. Hành động an toàn duy nhất là tạo một seed hoàn toàn mới trên một thiết bị đã được vá và chuyển tiền sang ví mới.
NHỮNG CÂU HỎI RỘNG HƠN MÀ SỰ VIỆC NÀY GỢI RA
Sự cố là vụ khai thác ví phần cứng lớn nhất trong lịch sử crypto và nó đang buộc toàn bộ mô hình tự lưu giữ Bitcoin phải trả lời một câu hỏi mà họ đã tránh né kể từ khi ra đời: ai là người kiểm toán mã nguồn tạo ra các khóa của bạn?
Ví điện tử phần cứng được tin cậy vì được cho là an toàn hơn ví phần mềm hoặc tài khoản sàn giao dịch. Người dùng mua chúng cụ thể vì muốn loại bỏ tiền của mình khỏi mọi bề mặt tấn công trực tuyến. Lỗ hổng Coldcard cho thấy rằng mức độ an toàn của ví phần cứng phụ thuộc hoàn toàn vào tính toàn vẹn của firmware và chất lượng mã nguồn ở từng bước phát triển.
Firmware của Coinkite là mã nguồn mở, nhìn chung được xem là một lợi thế về bảo mật vì bất kỳ ai cũng có thể xem lại mã nguồn. Nhưng mã nguồn mở không có nghĩa là mọi dòng code đều được các chuyên gia độc lập rà soát kỹ lưỡng. Lỗ hổng được đưa vào tháng 3/2021 đã không bị phát hiện trong hơn năm năm.
CEO Onramp Michael Tanguma nhận xét rằng tự lưu giữ và ETF có chung một điểm yếu: một điểm lỗi duy nhất. Với ETF, điểm đó nằm ở bên giám hộ. Với tự lưu giữ, điểm đó nằm ở chính thiết bị và đoạn mã chạy trên thiết bị.
Chúng cũng không “an toàn hoàn hảo” như nhau. Chúng chỉ có các kiểu hỏng hóc khác nhau.
NGƯỜI DÙNG BỊ ẢNH HƯỞNG NÊN LÀM GÌ NGAY BÂY GIỜ
Nếu bạn có một Coldcard được thiết lập trong khoảng từ tháng 3 năm 2021 đến tháng 7 năm 2026, đây là những gì cộng đồng an ninh đang khuyến nghị:
Hãy cho rằng seed hiện tại của bạn đã bị xâm phạm—dù tiền của bạn đã được chuyển hay chưa
Thiết lập một Coldcard hoàn toàn mới trên firmware đã vá mới nhất và tạo một seed hoàn toàn mới
Chuyển toàn bộ tiền từ các địa chỉ ví cũ sang các địa chỉ mới được tạo trên seed mới
Hãy làm ngay lập tức vì các ví dễ bị tổn thương mà vẫn chưa bị rút cạn có thể vẫn đang bị nhắm mục tiêu
Đừng chỉ đơn giản cập nhật firmware trên thiết bị hiện có rồi tự coi là an toàn. Seed được tạo ra theo firmware dễ bị tổn thương vẫn còn yếu. Bạn cần một seed mới được tạo ra trong điều kiện sạch.
KẾT LUẬN
Hơn 116 triệu đô la tổn thất không đến từ việc “phần tử bảo mật” bị bẻ gãy, mà đến từ việc tạo seed yếu, cho thấy an ninh của ví phần cứng không chỉ nằm ở kiến trúc của thiết bị. Nó là vấn đề của toàn bộ chuỗi: chất lượng tạo seed, quy trình cập nhật firmware và khả năng của người dùng trong việc xác minh và phản hồi các cảnh báo an ninh.
Lỗ hổng Coldcard không có nghĩa là ví phần cứng không đáng dùng. Nó có nghĩa là giả định rằng mọi thiết bị đều hoàn toàn không thể sai lầm cần phải được loại bỏ vĩnh viễn.
Tự lưu giữ vẫn là một trong những công cụ mạnh mẽ nhất dành cho người dùng crypto. Nhưng nó đi kèm trách nhiệm vượt xa việc chỉ mua đúng thiết bị. Bạn cần tiếp tục cập nhật thông tin về các cảnh báo an ninh, hiểu thiết bị của bạn đang chạy firmware nào và sẵn sàng di chuyển tiền khi phát hiện lỗ hổng—kể cả nhiều năm sau khi bạn thiết lập ví lần đầu.
Bài học khó khăn nhất từ lỗ hổng Coldcard là: việc làm đúng mọi thứ hôm nay không đảm bảo an toàn nếu có điều gì đó đã xảy ra sai ngay tại thời điểm ví được tạo ra lần đầu.
Trong crypto, kiểu rủi ro ẩn giấu như vậy là có thật và nó luôn tồn tại.
NẾU BẠN MUỐN BIẾT THÊM NHỮNG THÔNG TIN KIỂU NÀY, SẼ CÒN CÓ RẤT NHIỀU THÔNG TIN LIÊN QUAN ĐẾN KHÔNG GIAN CRYPTO.
TẠM THỜI, HÃY THEO DÕI CHÚNG TÔI TRÊN TWITTER: SMCRESEARCHERS

BNB
727.29
-2.15%