Ai đó ở chỗ làm có nhắc đến chuyện một nhà cung cấp phá sản và việc xác định mất bao lâu để tìm ra ai sở hữu cái gì. Hoàn toàn là một ngành khác. Nhưng nó khiến tôi nảy sinh một câu hỏi về trường hợp này.
Điều gì xảy ra với một tài sản bảo mật (security) được quản lý nếu chuỗi mà nó tồn tại ngừng hoạt động.
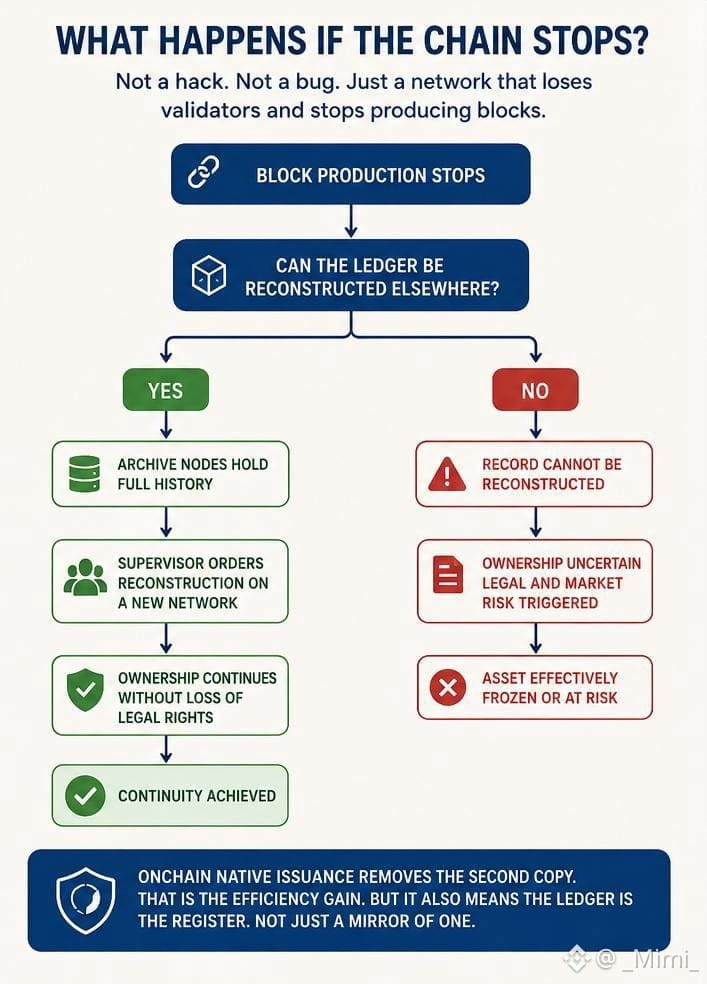
Không phải hack. Không phải bug. Chỉ là một mạng bị mất trình xác thực (validators) và cuối cùng ngừng không tạo khối (blocks).
Một sổ đăng ký truyền thống có câu trả lời. Bên đăng ký (registrar) là một pháp nhân có các nghĩa vụ, có cơ quan quản lý và có sắp xếp kế nhiệm nếu họ thất bại. Quyền sở hữu vẫn tồn tại cùng với công ty đang giữ bản ghi.
Việc phát hành “native” trên onchain loại bỏ bản sao thứ hai một cách có chủ đích. Đó chính là lợi ích về hiệu quả. Nhưng nó cũng có nghĩa là sổ cái (ledger) chính là sổ đăng ký, thay vì chỉ là bản sao đối chiếu của một sổ đăng ký khác.
Tôi không nghĩ đây là câu hỏi không thể trả lời. Các node lưu trữ (archive nodes) giữ toàn bộ lịch sử. Có lẽ một cơ quan giám sát có thể yêu cầu rằng bản ghi (record) phải có thể được tái tạo ở nơi khác.
Nhưng tôi chưa thấy vấn đề này được đề cập trực tiếp, và đó chính là câu hỏi mà một ủy ban rủi ro đặt ra trước khi chấp thuận bất cứ điều gì.
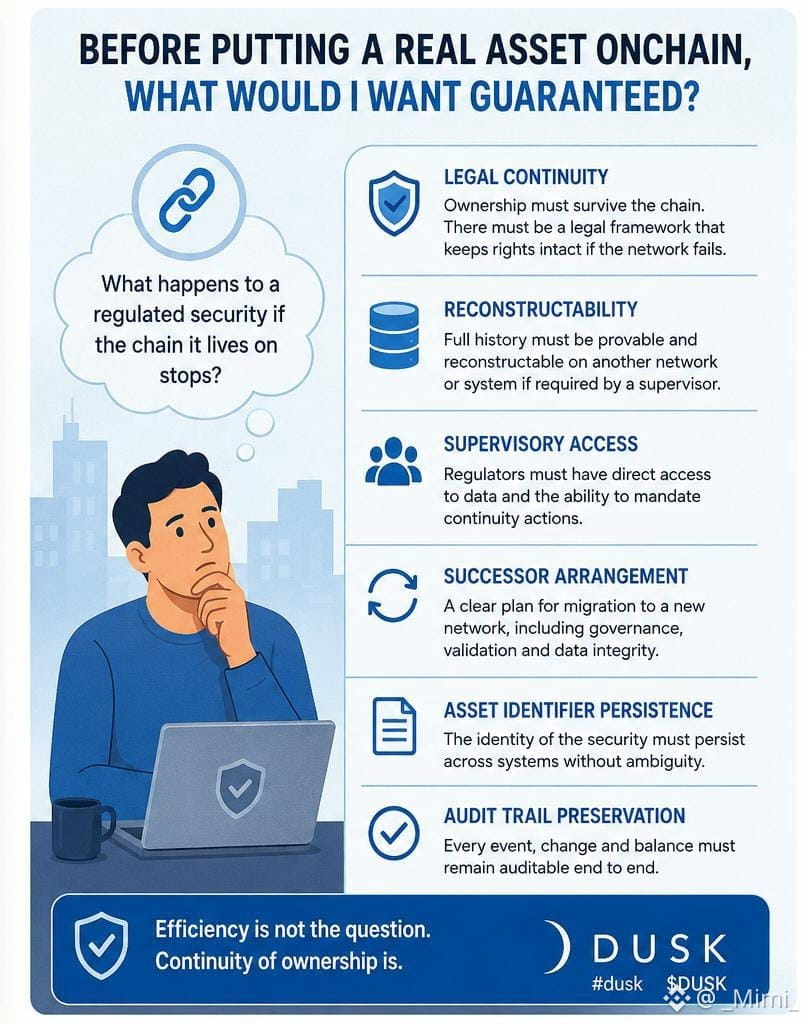
Trước khi đưa một tài sản thực lên onchain, bạn muốn được đảm bảo điều gì
@Dusk #dusk $DUSK
Điều gì xảy ra với một tài sản bảo mật (security) được quản lý nếu chuỗi mà nó tồn tại ngừng hoạt động.
Không phải hack. Không phải bug. Chỉ là một mạng bị mất trình xác thực (validators) và cuối cùng ngừng không tạo khối (blocks).
Một sổ đăng ký truyền thống có câu trả lời. Bên đăng ký (registrar) là một pháp nhân có các nghĩa vụ, có cơ quan quản lý và có sắp xếp kế nhiệm nếu họ thất bại. Quyền sở hữu vẫn tồn tại cùng với công ty đang giữ bản ghi.
Việc phát hành “native” trên onchain loại bỏ bản sao thứ hai một cách có chủ đích. Đó chính là lợi ích về hiệu quả. Nhưng nó cũng có nghĩa là sổ cái (ledger) chính là sổ đăng ký, thay vì chỉ là bản sao đối chiếu của một sổ đăng ký khác.
Tôi không nghĩ đây là câu hỏi không thể trả lời. Các node lưu trữ (archive nodes) giữ toàn bộ lịch sử. Có lẽ một cơ quan giám sát có thể yêu cầu rằng bản ghi (record) phải có thể được tái tạo ở nơi khác.
Nhưng tôi chưa thấy vấn đề này được đề cập trực tiếp, và đó chính là câu hỏi mà một ủy ban rủi ro đặt ra trước khi chấp thuận bất cứ điều gì.
Trước khi đưa một tài sản thực lên onchain, bạn muốn được đảm bảo điều gì
@Dusk #dusk $DUSK