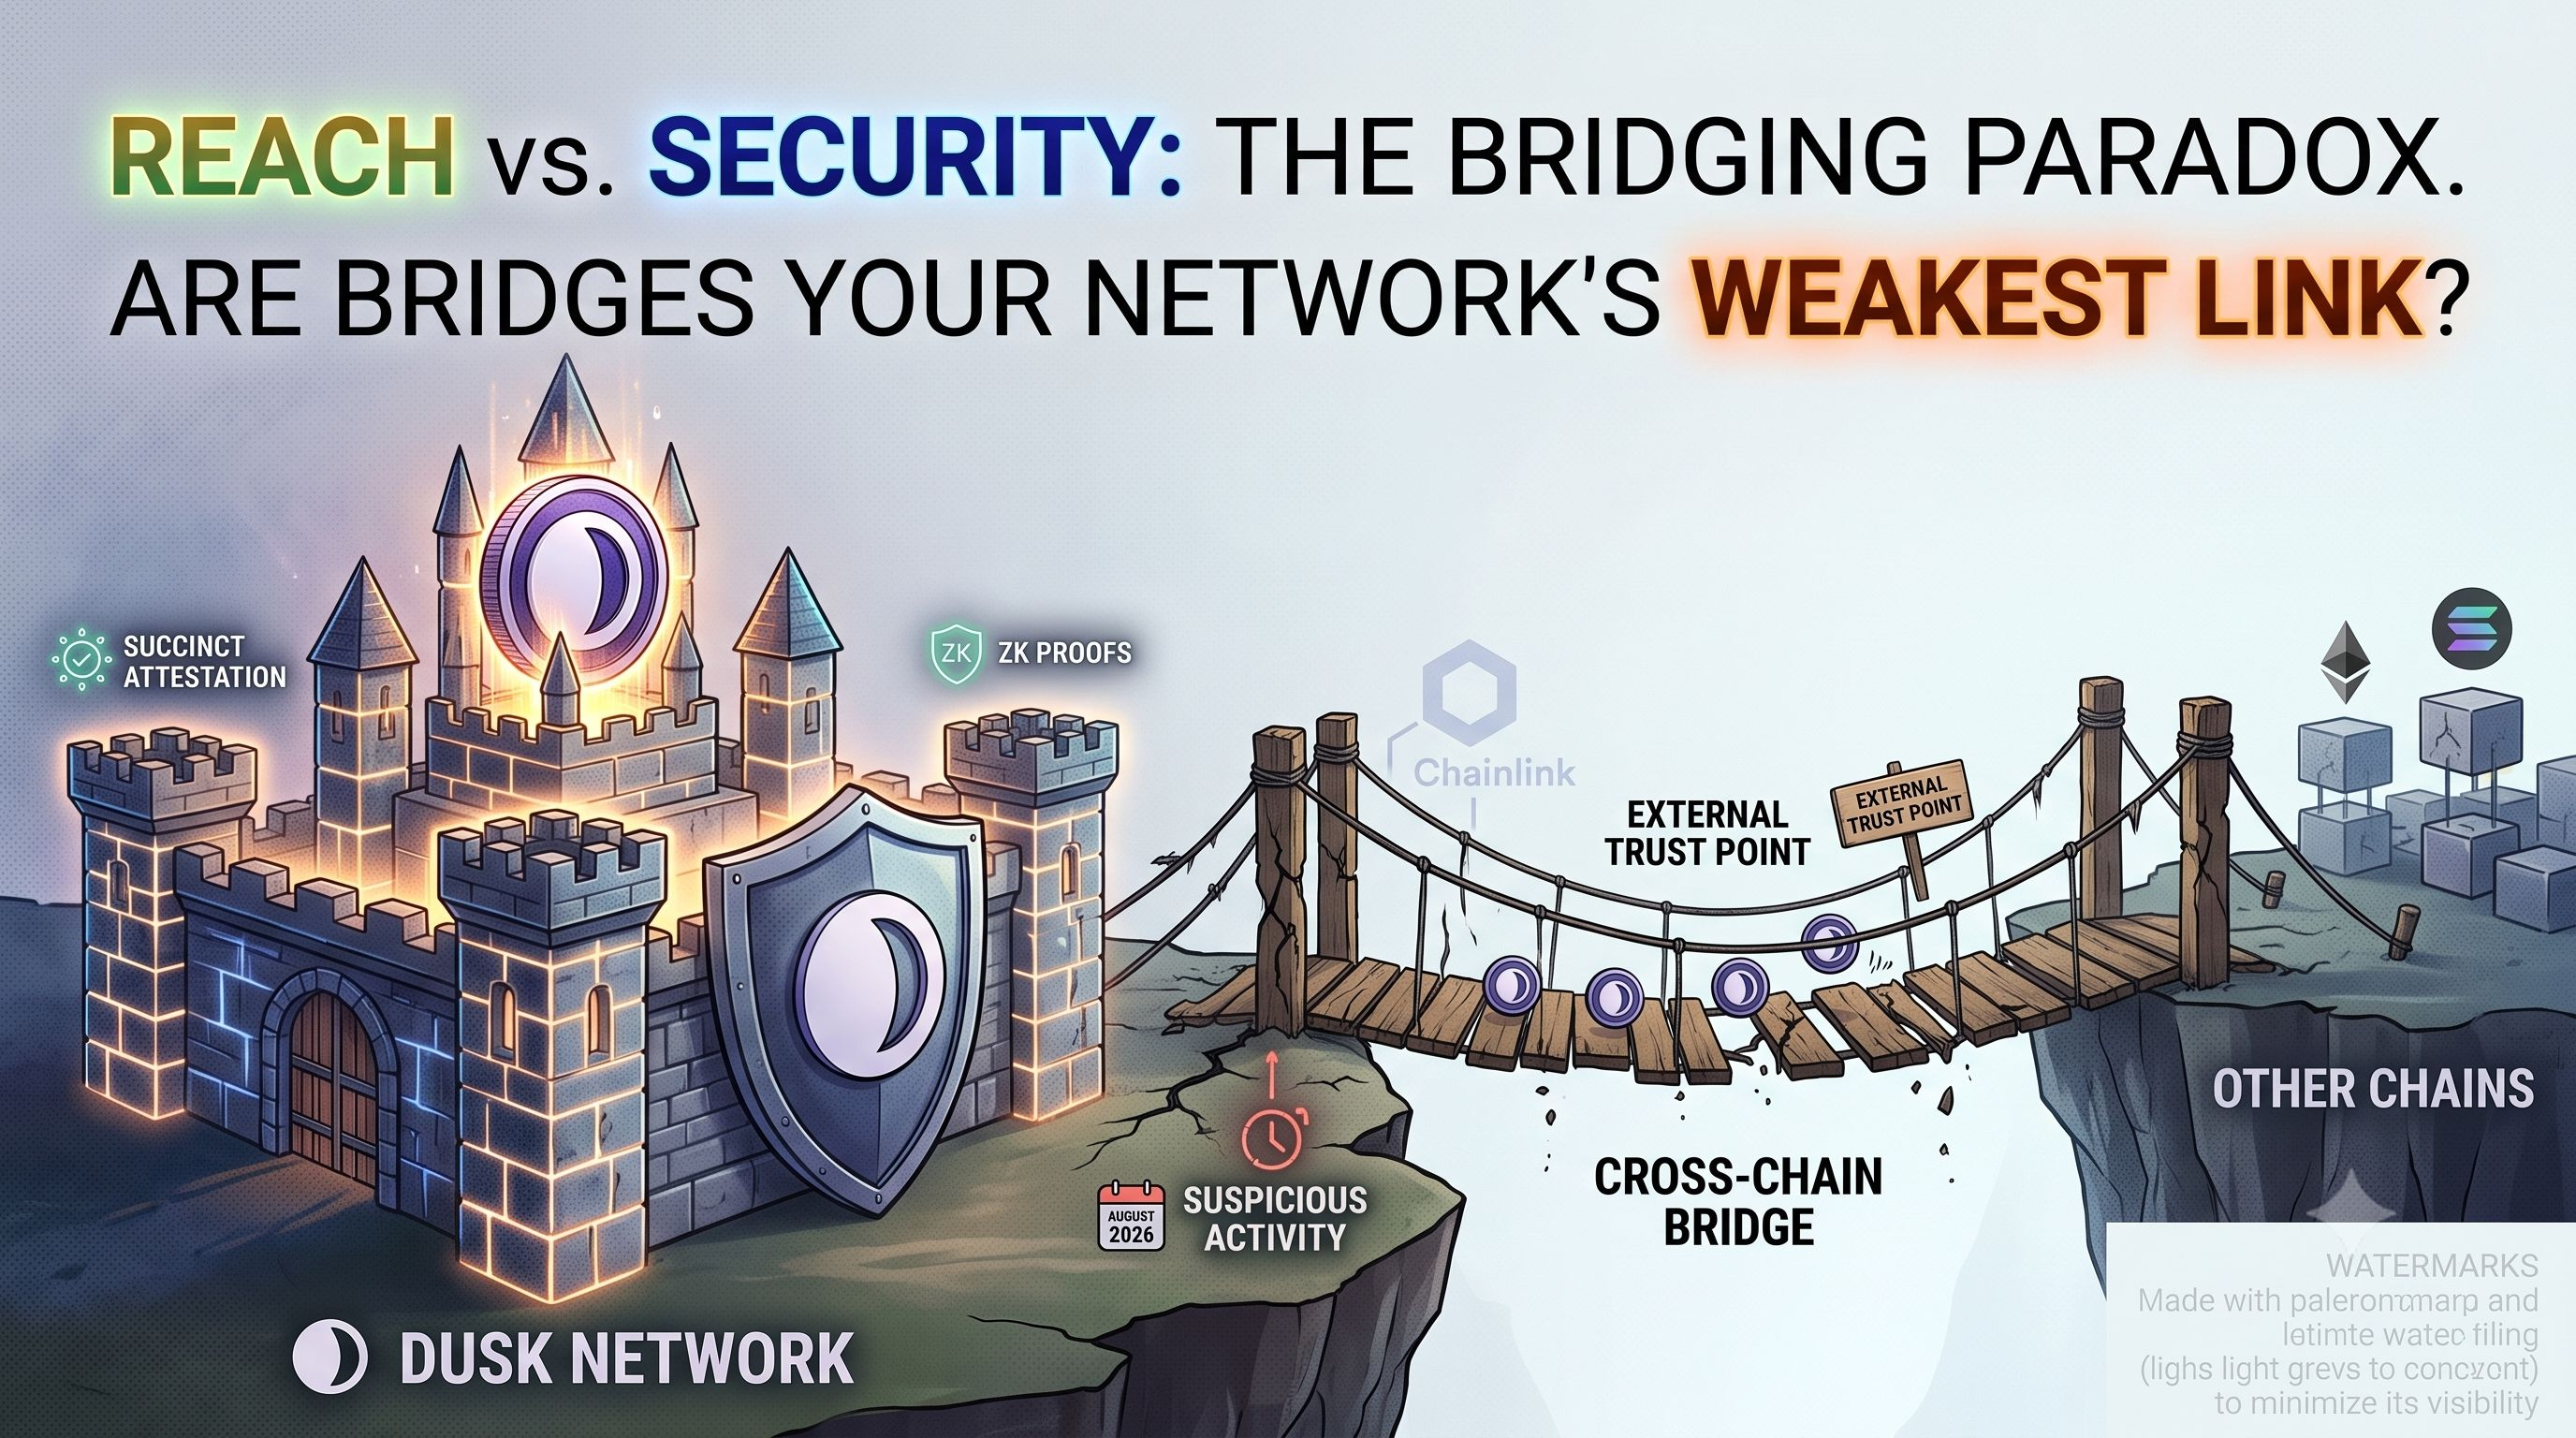
Mọi cầu nối cross-chain trong ngành này đều mang một sự thật khó chịu như nhau: nó thường là phần kém an toàn nhất của một hệ thống vốn đã tương đối an toàn, bởi vì nó phải tin tưởng một thứ nằm bên ngoài hệ thống mà nó đang “cầu nối” tới. Lớp nền của Dusk Network, Succinct Attestation cho tính cuối cùng xác định (deterministic finality), và các bằng chứng không kiến thức (zero knowledge proofs) cho các giao dịch bảo mật, thực sự khó để tấn công trực tiếp. Những cầu nối kết nối nó ra bên ngoài—bao gồm cả hạ tầng mà gần đây đã tạm dừng sau hoạt động bất thường từ ví vào tháng 8 năm 2026—là một nhóm rủi ro hoàn toàn khác. Và tôi không nghĩ rủi ro này là đặc thù riêng của Dusk; nó là điều gần như không thể tránh khỏi đối với bất kỳ chuỗi nào muốn tương tác (interoperable) ở mức độ nào đó. Điều trớ trêu thật khó bỏ qua: chính hạ tầng cầu nối đang được rà soát hiện nay vốn được thiết kế để hỗ trợ cho đợt ra mắt DuskEVM, gắn mốc tiếp theo của dự án với một “bài toán tin cậy” mà phần còn lại của ngành vẫn chưa từng giải quyết triệt để.
Tích hợp Chainlink minh họa tốt cho sự giằng co này. Việc sử dụng CCIP để cho phép DUSK di chuyển “nội sinh” giữa Ethereum và Solana, và cuối cùng để NPEX có thể thanh toán số lượng tokenized securities (chứng khoán được token hóa) trị giá ít nhất 300 triệu EUR theo tuyên bố, thật sự mở rộng đáng kể phạm vi mà mạng lưới có thể vươn tới. Nhưng điều đó cũng đồng nghĩa với việc bảo mật của Dusk hiện nay một phần phụ thuộc vào hạ tầng mà nó không kiểm soát hoàn toàn, dù cho thiết kế của Chainlink đã được kiểm toán và có uy tín. Đơn giản đó chính là cái giá của khả năng tương tác (interoperability). Không có kiến trúc cầu nối nào trong ngành ngày nay có hồ sơ “sạch” chứng minh rằng cái giá này có thể loại bỏ hoàn toàn bằng kỹ thuật, thay vì chỉ giảm bớt.
Vậy thì “cầu nối” có thực sự đi ngược với định vị ưu tiên an toàn (security first) hay không, hay chỉ là một sự đánh đổi thẳng thắn mà mọi chuỗi đều chấp nhận khi muốn vươn ra ngoài lớp nền (base layer) của chính mình? Tôi nghiêng về câu trả lời thứ hai, với một ngoại lệ: một dự án mà toàn bộ giá trị của nó dựa trên niềm tin sẽ có ít “dung sai sai sót” hơn ở đây so với một chuỗi đa mục đích (general purpose) — và sự cố vào tháng 8 là lời nhắc rằng khoảng cách an toàn đó thực sự mỏng manh đến mức nào.
@Dusk $DUSK #dusk
Tích hợp Chainlink minh họa tốt cho sự giằng co này. Việc sử dụng CCIP để cho phép DUSK di chuyển “nội sinh” giữa Ethereum và Solana, và cuối cùng để NPEX có thể thanh toán số lượng tokenized securities (chứng khoán được token hóa) trị giá ít nhất 300 triệu EUR theo tuyên bố, thật sự mở rộng đáng kể phạm vi mà mạng lưới có thể vươn tới. Nhưng điều đó cũng đồng nghĩa với việc bảo mật của Dusk hiện nay một phần phụ thuộc vào hạ tầng mà nó không kiểm soát hoàn toàn, dù cho thiết kế của Chainlink đã được kiểm toán và có uy tín. Đơn giản đó chính là cái giá của khả năng tương tác (interoperability). Không có kiến trúc cầu nối nào trong ngành ngày nay có hồ sơ “sạch” chứng minh rằng cái giá này có thể loại bỏ hoàn toàn bằng kỹ thuật, thay vì chỉ giảm bớt.
Vậy thì “cầu nối” có thực sự đi ngược với định vị ưu tiên an toàn (security first) hay không, hay chỉ là một sự đánh đổi thẳng thắn mà mọi chuỗi đều chấp nhận khi muốn vươn ra ngoài lớp nền (base layer) của chính mình? Tôi nghiêng về câu trả lời thứ hai, với một ngoại lệ: một dự án mà toàn bộ giá trị của nó dựa trên niềm tin sẽ có ít “dung sai sai sót” hơn ở đây so với một chuỗi đa mục đích (general purpose) — và sự cố vào tháng 8 là lời nhắc rằng khoảng cách an toàn đó thực sự mỏng manh đến mức nào.
@Dusk $DUSK #dusk