Mình đã đào sâu vụ việc cây cầu ngày 16 tháng 8 của Dusk $DUSK #dusk Network @Dusk Foundation và lần này nó diễn ra khác đi — ít tập trung vào “họ đã phản ứng như thế nào” hơn là “rốt cuộc tại sao lại cần phải phản ứng đến vậy”.
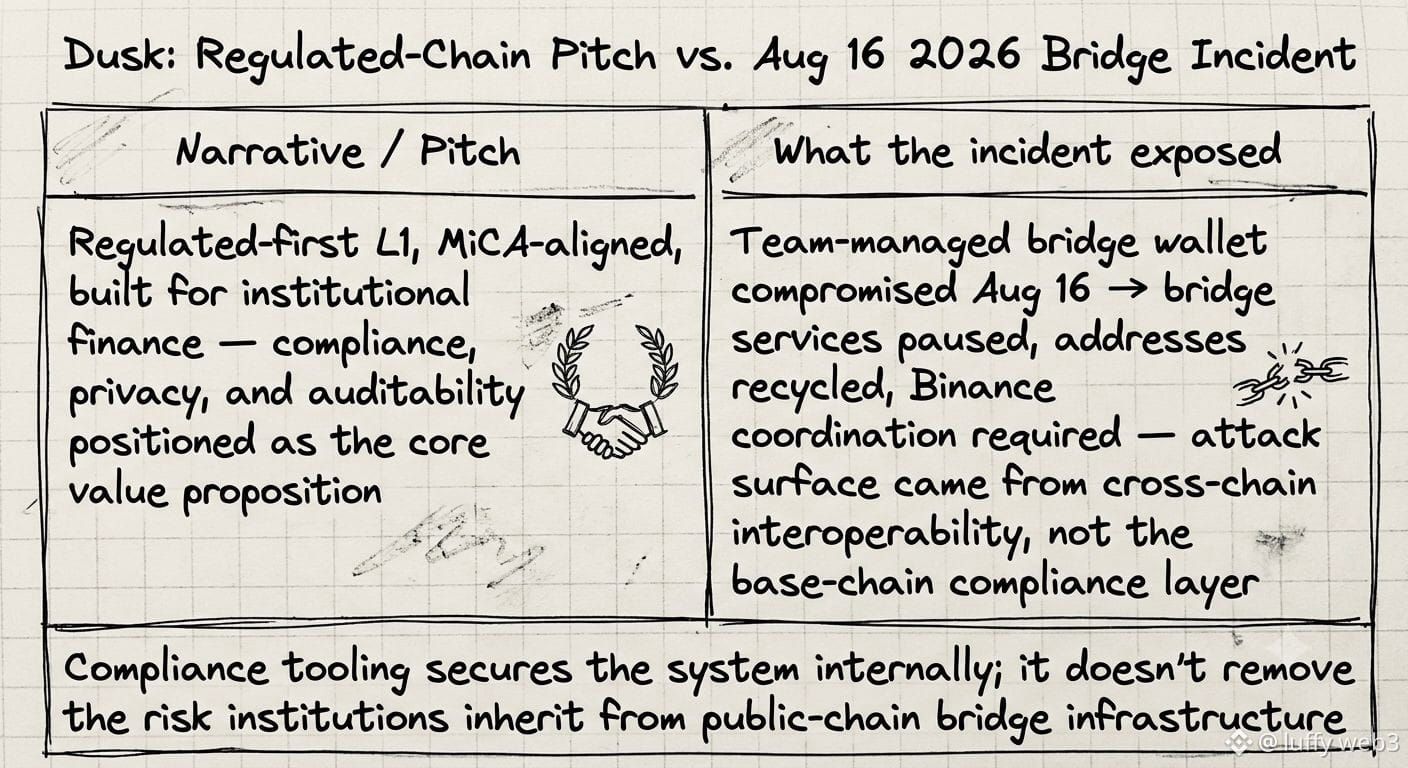
Đây là vấn đề: một ví do đội ngũ quản lý được dùng trong các hoạt động của cầu đã bị xâm phạm. Không phải lỗi của người dùng, không phải khai thác lỗ hổng của hợp đồng thông minh — mà là một ví cầu, chính là loại hạ tầng bắt buộc phải tồn tại để một blockchain công khai có thể kết nối và nói chuyện với các blockchain khác. Dusk quảng bá mình là “regulaed-first” (ưu tiên tuân thủ), phù hợp với MiCA, được xây dựng cho tổ chức. Thế mà vẫn phải tạm dừng dịch vụ cầu, thay đổi địa chỉ, và phối hợp với Binance ngay giữa lúc sự cố đang diễn ra.
Điều khiến mình mắc kẹt là chỗ đó—khoan đã. Tài chính truyền thống không có “ví cầu” như một bề mặt tấn công. Một sàn giao dịch không cần một lớp nhắn tin liên chuỗi để thanh toán một giao dịch. Ngay khi bất kỳ một blockchain đạt chuẩn cho tổ chức nào kết nối vào hệ sinh thái đa chuỗi rộng hơn, nó sẽ thừa hưởng hồ sơ rủi ro của chính hệ sinh thái đó, bất kể lớp tuân thủ trên blockchain gốc có chặt chẽ đến đâu.
Nó đã làm mình đọc lại toàn bộ “chiêu bài L1 được quản lý/tuân thủ” theo một cách khác. Công cụ tuân thủ bảo vệ bạn trong hệ thống. Nó không làm thu hẹp bề mặt tấn công phát sinh từ việc bạn vốn đã công khai và tương tác được với nhau ngay từ đầu.
Mình đang tự hỏi liệu các tổ chức có cân nhắc riêng phần “rủi ro từ cầu” so với “bài toán quyền riêng tư”, hay gộp tất cả lại thành một gói.
Đây là vấn đề: một ví do đội ngũ quản lý được dùng trong các hoạt động của cầu đã bị xâm phạm. Không phải lỗi của người dùng, không phải khai thác lỗ hổng của hợp đồng thông minh — mà là một ví cầu, chính là loại hạ tầng bắt buộc phải tồn tại để một blockchain công khai có thể kết nối và nói chuyện với các blockchain khác. Dusk quảng bá mình là “regulaed-first” (ưu tiên tuân thủ), phù hợp với MiCA, được xây dựng cho tổ chức. Thế mà vẫn phải tạm dừng dịch vụ cầu, thay đổi địa chỉ, và phối hợp với Binance ngay giữa lúc sự cố đang diễn ra.
Điều khiến mình mắc kẹt là chỗ đó—khoan đã. Tài chính truyền thống không có “ví cầu” như một bề mặt tấn công. Một sàn giao dịch không cần một lớp nhắn tin liên chuỗi để thanh toán một giao dịch. Ngay khi bất kỳ một blockchain đạt chuẩn cho tổ chức nào kết nối vào hệ sinh thái đa chuỗi rộng hơn, nó sẽ thừa hưởng hồ sơ rủi ro của chính hệ sinh thái đó, bất kể lớp tuân thủ trên blockchain gốc có chặt chẽ đến đâu.
Nó đã làm mình đọc lại toàn bộ “chiêu bài L1 được quản lý/tuân thủ” theo một cách khác. Công cụ tuân thủ bảo vệ bạn trong hệ thống. Nó không làm thu hẹp bề mặt tấn công phát sinh từ việc bạn vốn đã công khai và tương tác được với nhau ngay từ đầu.
Mình đang tự hỏi liệu các tổ chức có cân nhắc riêng phần “rủi ro từ cầu” so với “bài toán quyền riêng tư”, hay gộp tất cả lại thành một gói.