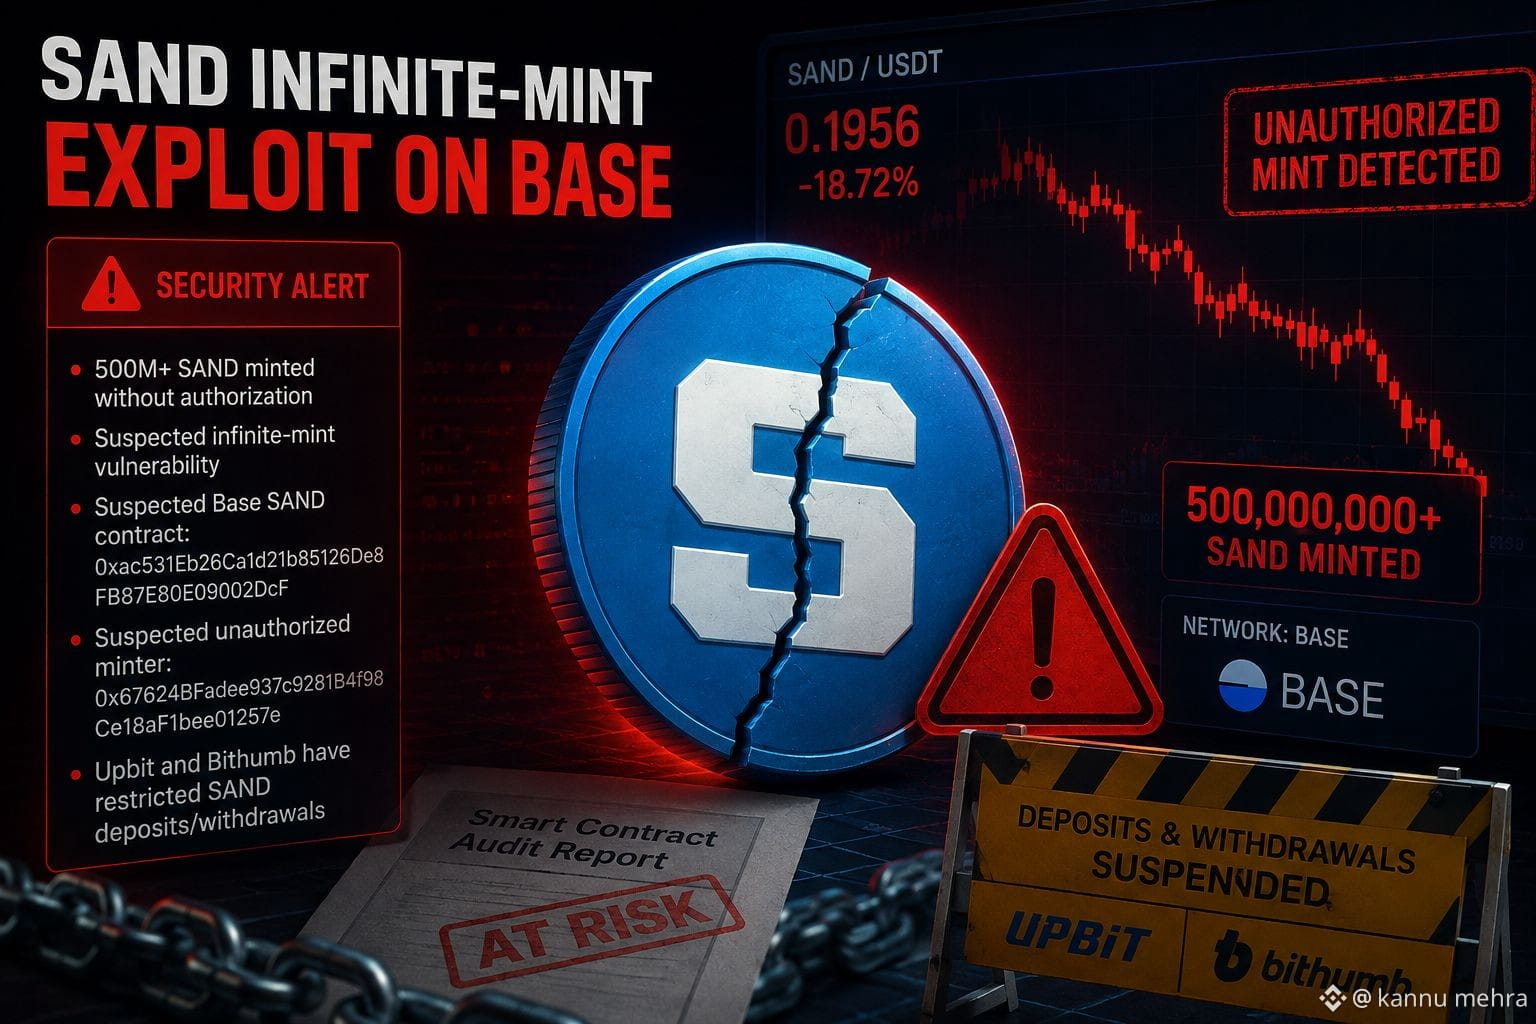
#SandboxSANDSuspectedInfiniteMintFlawOnBase Nếu bạn đang đề cập đến lỗ hổng được cho là “in vô hạn” của SAND trên Base, thì đây có vẻ là một sự cố an ninh đang diễn ra trong ngày hôm nay, 22/08/2026.
Theo thông tin, hơn 500M SAND đã được đúc (mint) trên Base mà không được ủy quyền. (KuCoin)
Các nhà nghiên cứu nghi ngờ có lỗ hổng cho phép “in vô hạn” hoặc quyền đúc (minting) đã bị xâm phạm. (Cryptopolitan)
Hợp đồng SAND trên Base bị nghi ngờ là 0xac531Eb26Ca1d21b85126De8FB87E80E09002DcF; địa chỉ minter (người/ thực thể đúc) trái phép bị nghi ngờ là 0x67624BFadee937c9281B4f98Ce18aF1bee01257e. (Cryptopolitan)
Upbit và Bithumb đã hạn chế việc nạp/rút SAND, trong khi Upbit cảnh báo người dùng về rủi ro bảo mật và biến động giá cao hơn. (블록미디어)
The Sandbox vẫn chưa chính thức xác nhận vụ khai thác trong các báo cáo tôi tìm thấy, vì vậy vẫn chưa chắc chắn về lỗ hổng cụ thể, tổng số lượng cuối cùng được đúc, và địa chỉ nhận (đích) của các token. (Cryptopolitan)
Nếu bạn đang nắm giữ SAND, đừng tương tác với địa chỉ kẻ tấn công bị nghi ngờ hoặc phê duyệt (approve) các hợp đồng không quen thuộc, và đặc biệt cẩn thận khi ký các giao dịch có yêu cầu “khôi phục” hoặc “chuyển đổi” SAND.
Nếu bạn muốn, tôi cũng có thể truy vết các giao dịch trên Base và giải thích chính xác cách thức lỗ hổng “in vô hạn” được cho là hoạt động.
#SANDUSTD