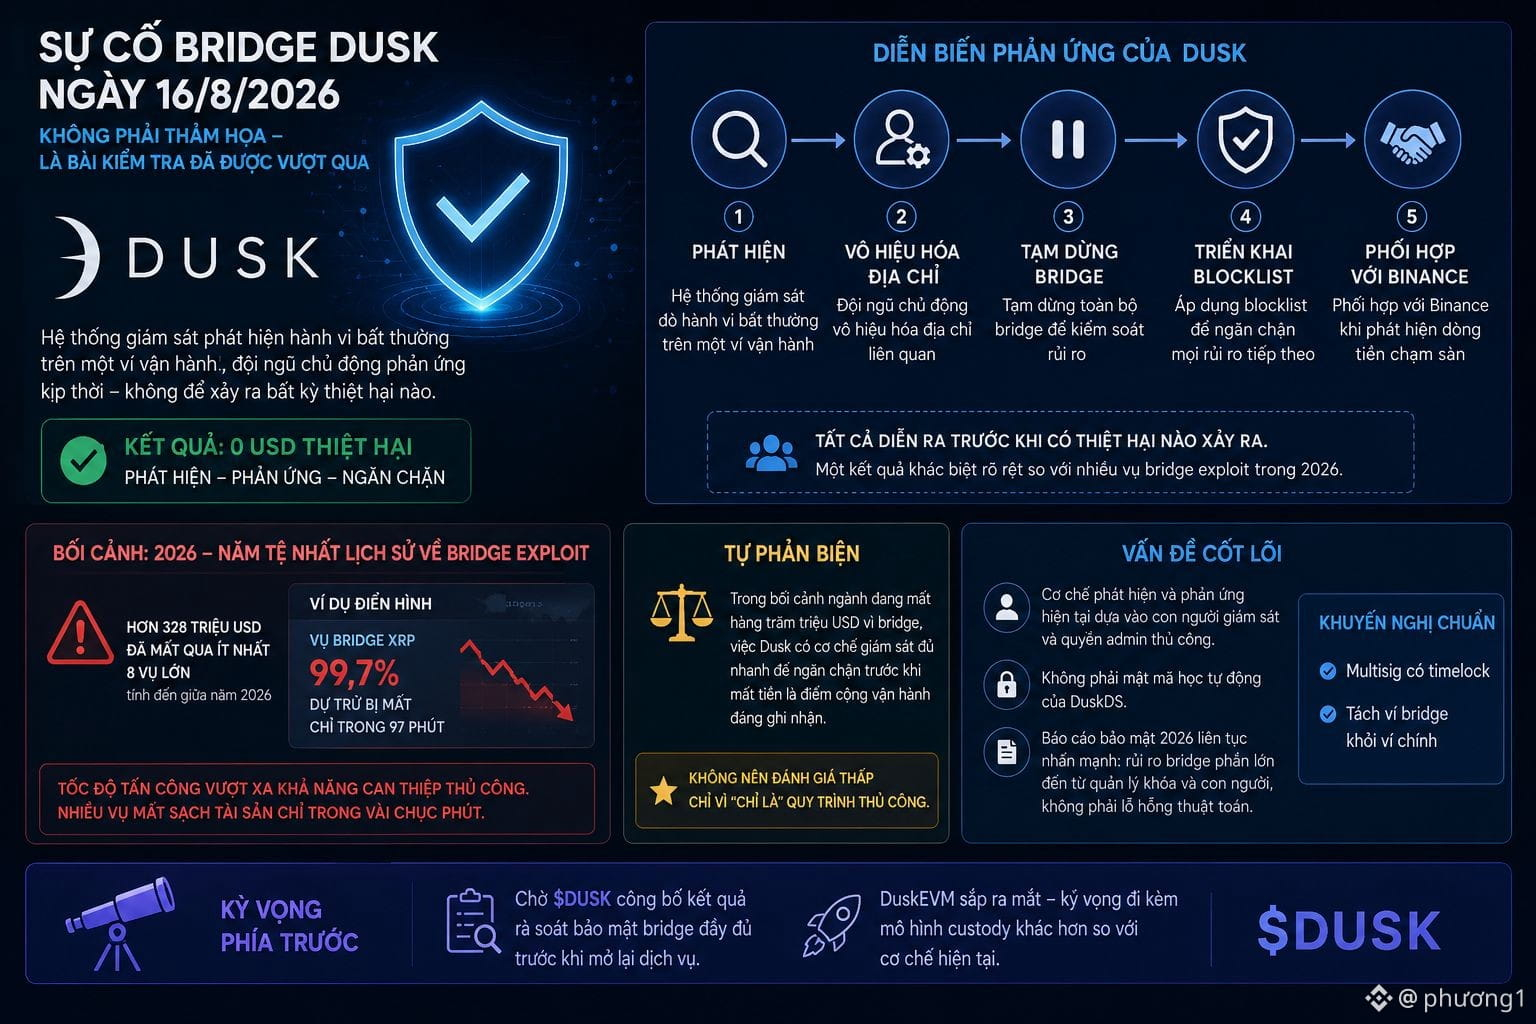
Mình thấy một điều đáng đặt cạnh sự cố bridge ngày 16/8 của @Dusk đây không phải sự cố cô lập, mà xảy ra giữa lúc 2026 là năm tồi tệ nhất lịch sử về bridge exploit — hơn 328 triệu USD đã mất qua ít nhất tám vụ lớn tính đến giữa năm, gồm cả vụ bridge XRP mất 99,7% dự trữ chỉ trong 97 phút.
Nhìn vào bối cảnh đó, cách Dusk xử lý sự cố lại nổi bật theo hướng tích cực: hệ thống giám sát phát hiện hành vi bất thường trên một ví vận hành, đội ngũ chủ động vô hiệu hóa địa chỉ, tạm dừng bridge, triển khai blocklist, phối hợp với Binance khi phát hiện dòng tiền chạm sàn — tất cả diễn ra trước khi có thiệt hại nào xảy ra. So với các vụ mất sạch tài sản chỉ trong vài chục phút vì tốc độ vượt xa khả năng can thiệp thủ công.
Nhưng điều khiến mình dừng lại vẫn là câu hỏi cũ: cơ chế phát hiện và phản ứng hoàn toàn dựa vào con người giám sát và quyền admin thủ công — không phải mật mã học tự động của DuskDS. Đây đúng mẫu hình các báo cáo bảo mật 2026 liên tục nhấn mạnh: rủi ro bridge phần lớn đến từ quản lý khóa và con người, không phải lỗ hổng thuật toán, và khuyến nghị chuẩn vẫn là các biện pháp vận hành như multisig có timelock tách.
Tự phản biện: trong bối cảnh ngành đang mất hàng trăm triệu USD vì bridge, việc Dusk có cơ chế giám sát đủ nhanh để ngăn chặn trước khi mất tiền là điểm cộng vận hành đáng ghi nhận, không nên bị đánh giá thấp chỉ vì “chỉ là” quy trình thủ công.
Mình đang chờ xem $DUSK có công bố kết quả rà soát bảo mật bridge đầy đủ trước khi mở lại dịch vụ, và DuskEVM sắp ra mắt có đi kèm mô hình custody khác hơn cơ chế hiện tại.
#dusk $BTC $ETH
Nhìn vào bối cảnh đó, cách Dusk xử lý sự cố lại nổi bật theo hướng tích cực: hệ thống giám sát phát hiện hành vi bất thường trên một ví vận hành, đội ngũ chủ động vô hiệu hóa địa chỉ, tạm dừng bridge, triển khai blocklist, phối hợp với Binance khi phát hiện dòng tiền chạm sàn — tất cả diễn ra trước khi có thiệt hại nào xảy ra. So với các vụ mất sạch tài sản chỉ trong vài chục phút vì tốc độ vượt xa khả năng can thiệp thủ công.
Nhưng điều khiến mình dừng lại vẫn là câu hỏi cũ: cơ chế phát hiện và phản ứng hoàn toàn dựa vào con người giám sát và quyền admin thủ công — không phải mật mã học tự động của DuskDS. Đây đúng mẫu hình các báo cáo bảo mật 2026 liên tục nhấn mạnh: rủi ro bridge phần lớn đến từ quản lý khóa và con người, không phải lỗ hổng thuật toán, và khuyến nghị chuẩn vẫn là các biện pháp vận hành như multisig có timelock tách.
Tự phản biện: trong bối cảnh ngành đang mất hàng trăm triệu USD vì bridge, việc Dusk có cơ chế giám sát đủ nhanh để ngăn chặn trước khi mất tiền là điểm cộng vận hành đáng ghi nhận, không nên bị đánh giá thấp chỉ vì “chỉ là” quy trình thủ công.
Mình đang chờ xem $DUSK có công bố kết quả rà soát bảo mật bridge đầy đủ trước khi mở lại dịch vụ, và DuskEVM sắp ra mắt có đi kèm mô hình custody khác hơn cơ chế hiện tại.
#dusk $BTC $ETH