Đăng
--Tăng giá

RED ROSE Crypto
·
--
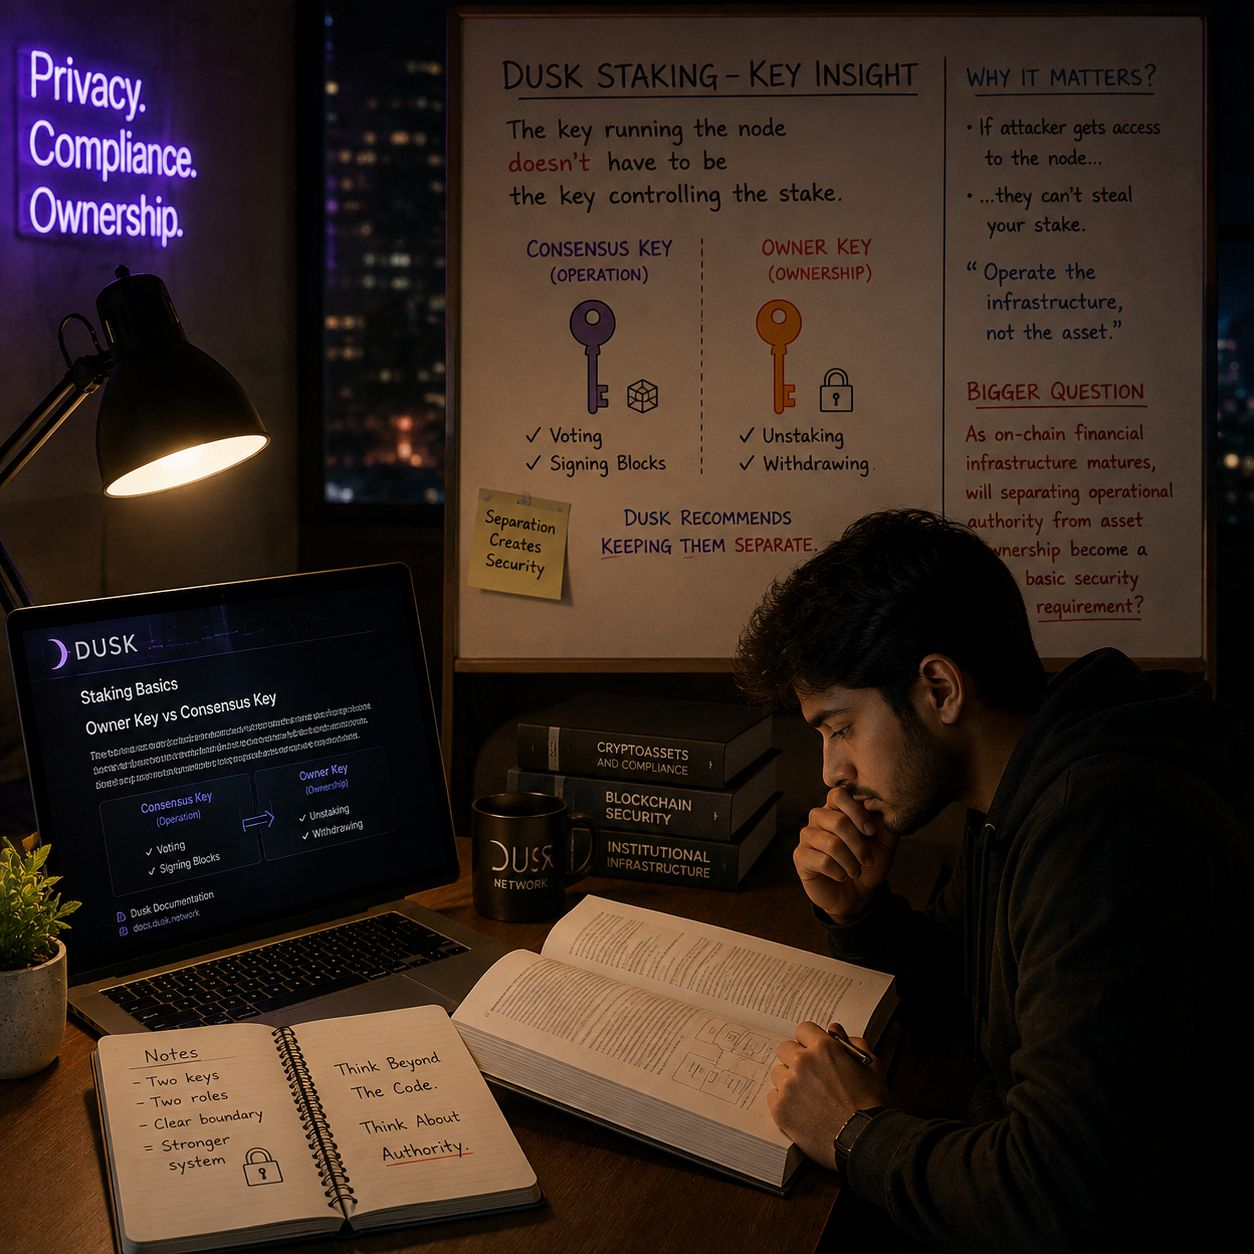
Tôi đang xem thiết lập staking của Dusk thì một chi tiết nhỏ khiến tôi phải dừng lại: khóa chạy node không nhất thiết phải là khóa kiểm soát phần stake.
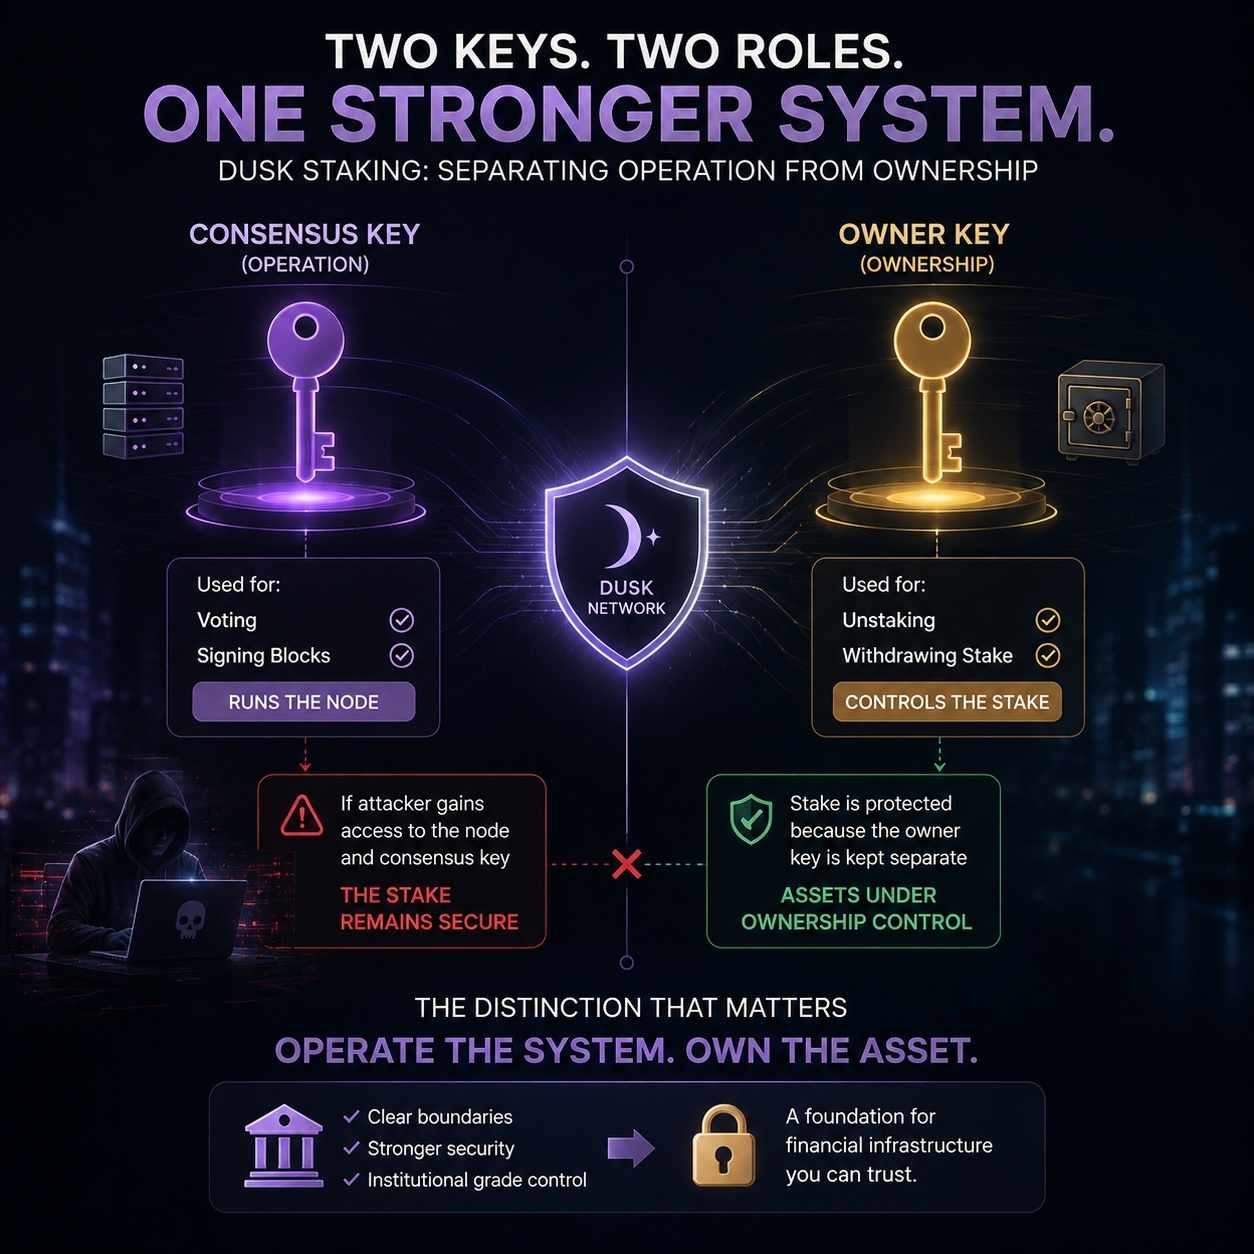
Khóa đồng thuận được dùng để bỏ phiếu và ký các block, trong khi khóa chủ sở hữu xử lý các hành động như unstaking và rút tiền. Dusk khuyến nghị nên tách chúng ra.
Ban đầu, tôi coi điều đó như một việc quản lý khóa thông thường.
Rồi tôi bắt đầu nghĩ xem điều đó thực sự có ý nghĩa gì.
Nếu kẻ tấn công có quyền truy cập vào máy đang chạy node, thì việc có được khóa đồng thuận không tự động giúp chúng có quyền kiểm soát phần stake gốc.
Điều đó tạo ra một sự khác biệt mà trước đây tôi chưa thực sự cân nhắc:
Vận hành hạ tầng không giống với việc kiểm soát tài sản.
Với một thiết lập staking thông thường, điều này có thể nghe như một cải thiện bảo mật nhỏ.
Nhưng nếu Dusk cuối cùng đang hướng tới việc hỗ trợ hạ tầng tài chính, thì sự khác biệt này lại trở nên đáng chú ý hơn. Các tổ chức không chỉ cần các hệ thống hoạt động được; họ cần những ranh giới rõ ràng về việc ai có thể vận hành, ai có thể phê duyệt và ai có thể kiểm soát những tài sản có giá trị.
Tôi không nghĩ điều này tự nó chứng minh được bất cứ điều gì.
Nhưng nó khiến tôi tự hỏi:
Khi hạ tầng tài chính on-chain trưởng thành hơn, liệu việc tách quyền vận hành khỏi quyền sở hữu tài sản có trở thành một yêu cầu bảo mật cơ bản không?
@Dusk $DUSK . #dusk
Khóa đồng thuận được dùng để bỏ phiếu và ký các block, trong khi khóa chủ sở hữu xử lý các hành động như unstaking và rút tiền. Dusk khuyến nghị nên tách chúng ra.
Ban đầu, tôi coi điều đó như một việc quản lý khóa thông thường.
Rồi tôi bắt đầu nghĩ xem điều đó thực sự có ý nghĩa gì.
Nếu kẻ tấn công có quyền truy cập vào máy đang chạy node, thì việc có được khóa đồng thuận không tự động giúp chúng có quyền kiểm soát phần stake gốc.
Điều đó tạo ra một sự khác biệt mà trước đây tôi chưa thực sự cân nhắc:
Vận hành hạ tầng không giống với việc kiểm soát tài sản.
Với một thiết lập staking thông thường, điều này có thể nghe như một cải thiện bảo mật nhỏ.
Nhưng nếu Dusk cuối cùng đang hướng tới việc hỗ trợ hạ tầng tài chính, thì sự khác biệt này lại trở nên đáng chú ý hơn. Các tổ chức không chỉ cần các hệ thống hoạt động được; họ cần những ranh giới rõ ràng về việc ai có thể vận hành, ai có thể phê duyệt và ai có thể kiểm soát những tài sản có giá trị.
Tôi không nghĩ điều này tự nó chứng minh được bất cứ điều gì.
Nhưng nó khiến tôi tự hỏi:
Khi hạ tầng tài chính on-chain trưởng thành hơn, liệu việc tách quyền vận hành khỏi quyền sở hữu tài sản có trở thành một yêu cầu bảo mật cơ bản không?
@Dusk $DUSK . #dusk