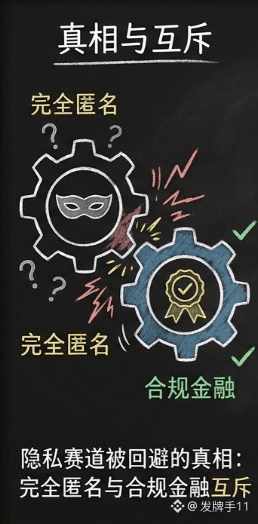
Trong lĩnh vực quyền riêng tư có một sự thật luôn bị cố tình né tránh: ẩn danh hoàn toàn và tài chính tuân thủ quy định vốn đã loại trừ lẫn nhau ngay từ đầu. Dusk chẳng buồn giả vờ nữa: thứ họ làm không phải là ẩn danh, mà là quyền riêng tư có thể bị kiểm tra.
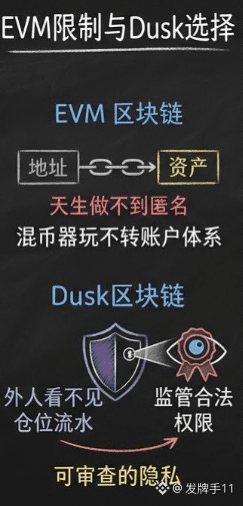
Sự đánh đổi này đáng để bàn kỹ. Mô hình tài khoản EVM vốn không thể đạt được ẩn danh triệt để: địa chỉ và sơ đồ tài sản của bạn luôn hiện hữu, còn cách làm kiểu mixer thì hoàn toàn không vận hành được trong hệ thống tài khoản. Dusk dứt khoát chọn một hướng khác: người ngoài không thể thấy vị thế và lịch sử giao dịch của bạn, nhưng cơ quan quản lý có thể tra cứu nếu được cấp thẩm quyền hợp pháp. Với nhà đầu tư cá nhân, điều này nghe có vẻ không đủ ngầu, nhưng các tổ chức vốn không cần tàng hình hoàn toàn, mà chỉ cần ẩn mình trước những đối tượng nhất định. Cần bảo vệ bí mật kinh doanh, đồng thời phải thực hiện nghĩa vụ tuân thủ: trong các giải pháp ẩn danh, hai điều này là một nút thắt không thể gỡ, còn trong khuôn khổ có thể kiểm tra thì chúng lại có thể cùng tồn tại.
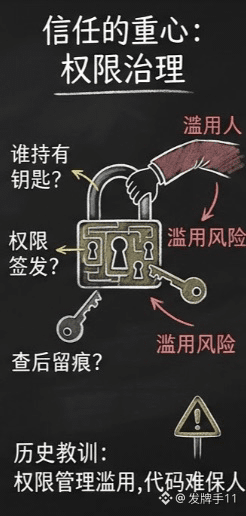
Nhưng tôi phải chỉ ra mắt xích tinh vi nhất trong câu chuyện này. Có thể kiểm tra nghĩa là trong hệ thống tồn tại một góc nhìn có thể nhìn thấu mọi thứ. Vậy chìa khóa của góc nhìn đó nằm trong tay ai? Ai cấp quyền cho cơ quan quản lý, và việc tra cứu có để lại dấu vết hay không? Chính những chi tiết quản trị này mới là trọng tâm niềm tin thực sự của toàn bộ kiến trúc. Mã nguồn có thể đảm bảo người ngoài không nhìn thấy, nhưng không thể đảm bảo người có quyền sẽ không tùy tiện xem. Trong lịch sử, khi các hệ thống tuân thủ có cửa hậu gặp sự cố, nguyên nhân không phải do mật mã bị phá vỡ, mà là quyền truy cập bị con người lạm dụng.
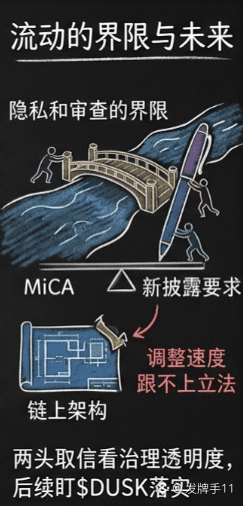
Một mối lo sâu xa hơn nằm ở chính các tiêu chuẩn quản lý. Khung tuân thủ của châu Âu vẫn đang tiếp tục thay đổi; thiết kế đáp ứng MiCA hôm nay chưa chắc đã trụ vững trước những yêu cầu công bố thông tin mới vào ngày mai. Ranh giới giữa quyền riêng tư và việc kiểm tra không cố định; nó sẽ dịch chuyển theo chính sách, trong khi tốc độ điều chỉnh kiến trúc trên chuỗi lại chậm hơn rất nhiều so với ngòi bút của các nhà lập pháp.
Công bằng mà nói, từ bỏ tính ẩn danh để đổi lấy sự tham gia của các tổ chức là một phép tính hợp lý; đã có quá nhiều dự án đi trước trong lĩnh vực ẩn danh chứng minh giới hạn của nó nằm ở đâu. Nhưng liệu quyền riêng tư có thể kiểm tra có thực sự làm hài lòng cả hai phía hay không, cuối cùng phụ thuộc vào tính minh bạch của cơ chế quản trị quyền truy cập, chứ không phải câu chữ trong sách trắng. Sau này tôi sẽ theo dõi sát các chi tiết triển khai cụ thể của cơ chế truy cập dành cho cơ quan quản lý $DUSK . Bạn có chấp nhận kiểu quyền riêng tư có cài cửa hậu này không? DYOR#dusk $DUSK @Dusk
Sự đánh đổi này đáng để bàn kỹ. Mô hình tài khoản EVM vốn không thể đạt được ẩn danh triệt để: địa chỉ và sơ đồ tài sản của bạn luôn hiện hữu, còn cách làm kiểu mixer thì hoàn toàn không vận hành được trong hệ thống tài khoản. Dusk dứt khoát chọn một hướng khác: người ngoài không thể thấy vị thế và lịch sử giao dịch của bạn, nhưng cơ quan quản lý có thể tra cứu nếu được cấp thẩm quyền hợp pháp. Với nhà đầu tư cá nhân, điều này nghe có vẻ không đủ ngầu, nhưng các tổ chức vốn không cần tàng hình hoàn toàn, mà chỉ cần ẩn mình trước những đối tượng nhất định. Cần bảo vệ bí mật kinh doanh, đồng thời phải thực hiện nghĩa vụ tuân thủ: trong các giải pháp ẩn danh, hai điều này là một nút thắt không thể gỡ, còn trong khuôn khổ có thể kiểm tra thì chúng lại có thể cùng tồn tại.
Nhưng tôi phải chỉ ra mắt xích tinh vi nhất trong câu chuyện này. Có thể kiểm tra nghĩa là trong hệ thống tồn tại một góc nhìn có thể nhìn thấu mọi thứ. Vậy chìa khóa của góc nhìn đó nằm trong tay ai? Ai cấp quyền cho cơ quan quản lý, và việc tra cứu có để lại dấu vết hay không? Chính những chi tiết quản trị này mới là trọng tâm niềm tin thực sự của toàn bộ kiến trúc. Mã nguồn có thể đảm bảo người ngoài không nhìn thấy, nhưng không thể đảm bảo người có quyền sẽ không tùy tiện xem. Trong lịch sử, khi các hệ thống tuân thủ có cửa hậu gặp sự cố, nguyên nhân không phải do mật mã bị phá vỡ, mà là quyền truy cập bị con người lạm dụng.
Một mối lo sâu xa hơn nằm ở chính các tiêu chuẩn quản lý. Khung tuân thủ của châu Âu vẫn đang tiếp tục thay đổi; thiết kế đáp ứng MiCA hôm nay chưa chắc đã trụ vững trước những yêu cầu công bố thông tin mới vào ngày mai. Ranh giới giữa quyền riêng tư và việc kiểm tra không cố định; nó sẽ dịch chuyển theo chính sách, trong khi tốc độ điều chỉnh kiến trúc trên chuỗi lại chậm hơn rất nhiều so với ngòi bút của các nhà lập pháp.
Công bằng mà nói, từ bỏ tính ẩn danh để đổi lấy sự tham gia của các tổ chức là một phép tính hợp lý; đã có quá nhiều dự án đi trước trong lĩnh vực ẩn danh chứng minh giới hạn của nó nằm ở đâu. Nhưng liệu quyền riêng tư có thể kiểm tra có thực sự làm hài lòng cả hai phía hay không, cuối cùng phụ thuộc vào tính minh bạch của cơ chế quản trị quyền truy cập, chứ không phải câu chữ trong sách trắng. Sau này tôi sẽ theo dõi sát các chi tiết triển khai cụ thể của cơ chế truy cập dành cho cơ quan quản lý $DUSK . Bạn có chấp nhận kiểu quyền riêng tư có cài cửa hậu này không? DYOR#dusk $DUSK @Dusk