#dusk $DUSK @Dusk
Ban đầu tôi nghĩ bài kiểm tra nhận diện Citadel 2 là liệu người dùng có muốn các chứng chỉ (credential) riêng tư hay không. Nhìn kỹ hơn vào @DuskFoundation, tôi thấy một câu hỏi thực tiễn: bộ SDK JavaScript hoàn chỉnh của họ vẫn “sẽ sớm có”.
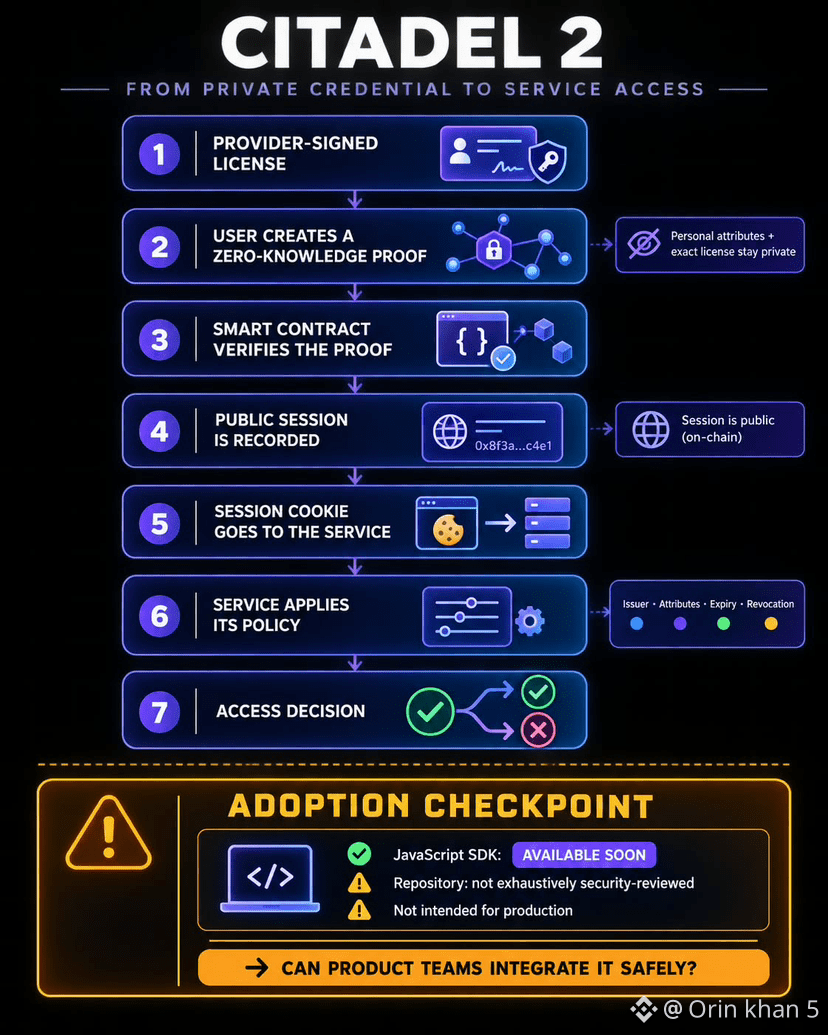
Citadel 2 cho phép một người chứng minh rằng họ nắm giữ một giấy phép đã đăng ký, được nhà cung cấp ký mà không đưa các thuộc tính cá nhân—hoặc chính xác giấy phép nào được dùng—lên chuỗi (on-chain). Một hợp đồng sẽ xác minh bằng chứng không tương tác (zero-knowledge proof) và ghi nhận một phiên công khai. Sau đó, người dùng cung cấp cookie phiên cho một dịch vụ; dịch vụ này quyết định các issuer và thuộc tính nào được chấp nhận, kèm theo các quy tắc hết hạn và thu hồi.
Đó là điều tôi thích ở cách tiếp cận này. Quyền riêng tư không tước đi quyền kiểm soát của dịch vụ. Nhưng mật mã học cẩn thận thì ít ý nghĩa nếu các nhóm sản phẩm thông thường không thể tích hợp nó một cách an toàn. Hiện tại, kho mã của Dusk cho biết mã nguồn chưa trải qua một cuộc đánh giá bảo mật toàn diện và không được dự định dùng cho sản phẩm thương mại.
SDK sẽ không chỉ kiểm tra sự tiện lợi: nó sẽ kiểm tra liệu thiết kế này có thể đi vào các luồng công việc thực tế hay không.
Bạn sẽ chọn các điều khiển chính sách linh hoạt hay cách tích hợp đơn giản nhất?
Ban đầu tôi nghĩ bài kiểm tra nhận diện Citadel 2 là liệu người dùng có muốn các chứng chỉ (credential) riêng tư hay không. Nhìn kỹ hơn vào @DuskFoundation, tôi thấy một câu hỏi thực tiễn: bộ SDK JavaScript hoàn chỉnh của họ vẫn “sẽ sớm có”.
Citadel 2 cho phép một người chứng minh rằng họ nắm giữ một giấy phép đã đăng ký, được nhà cung cấp ký mà không đưa các thuộc tính cá nhân—hoặc chính xác giấy phép nào được dùng—lên chuỗi (on-chain). Một hợp đồng sẽ xác minh bằng chứng không tương tác (zero-knowledge proof) và ghi nhận một phiên công khai. Sau đó, người dùng cung cấp cookie phiên cho một dịch vụ; dịch vụ này quyết định các issuer và thuộc tính nào được chấp nhận, kèm theo các quy tắc hết hạn và thu hồi.
Đó là điều tôi thích ở cách tiếp cận này. Quyền riêng tư không tước đi quyền kiểm soát của dịch vụ. Nhưng mật mã học cẩn thận thì ít ý nghĩa nếu các nhóm sản phẩm thông thường không thể tích hợp nó một cách an toàn. Hiện tại, kho mã của Dusk cho biết mã nguồn chưa trải qua một cuộc đánh giá bảo mật toàn diện và không được dự định dùng cho sản phẩm thương mại.
SDK sẽ không chỉ kiểm tra sự tiện lợi: nó sẽ kiểm tra liệu thiết kế này có thể đi vào các luồng công việc thực tế hay không.
Bạn sẽ chọn các điều khiển chính sách linh hoạt hay cách tích hợp đơn giản nhất?