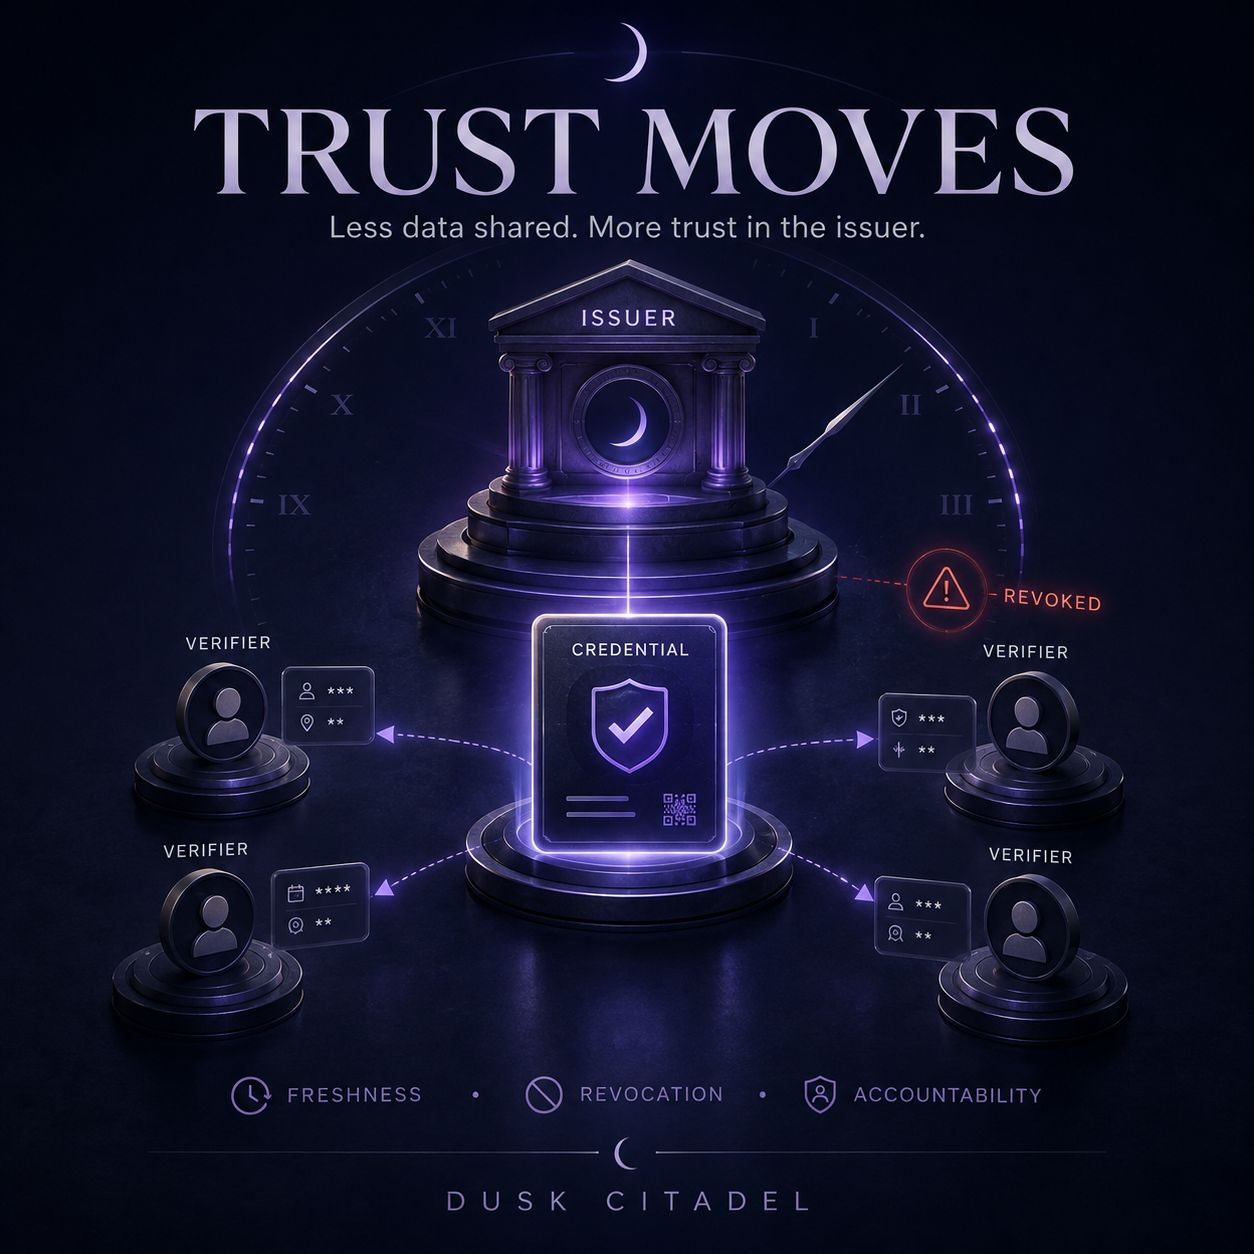
Citadel giảm dữ liệu phải chia sẻ, nhưng lại khiến mình chú ý hơn đến người cấp credential
Điểm mình thấy hay ở Citadel là người dùng không cần đưa toàn bộ hồ sơ KYC cho mỗi bên muốn xác minh mình.
Sau khi được kiểm tra, một credential có thể dùng để chứng minh những điều cụ thể như khu vực pháp lý, trạng thái nhà đầu tư hay việc đáp ứng một yêu cầu compliance nào đó. Bên xác minh nhận đúng thông tin cần thiết thay vì cả bộ dữ liệu danh tính.
Ban đầu mình nghĩ đây đơn giản là giảm trust.
Nhưng nhìn kỹ hơn, trust thực ra chỉ được chuyển sang một vị trí khác.
Nếu nhiều tổ chức cùng chấp nhận một credential, quyết định ban đầu của issuer càng có trọng lượng. Một lần đánh giá có thể được tái sử dụng nhiều lần, nên sai sót ở khâu cấp credential cũng có thể lan rộng hơn thay vì chỉ ảnh hưởng một giao dịch.
Thời gian lại làm bài toán khó hơn. Một credential đúng hôm nay chưa chắc còn đúng vài tháng sau. Trạng thái sanctions, jurisdiction hay eligibility đều có thể thay đổi.
Vì vậy với mình, phần quan trọng của Citadel không chỉ là selective disclosure. Nó còn nằm ở freshness, revocation và trách nhiệm của issuer khi dữ liệu nền đã thay đổi.
Mình cũng sẽ quan tâm đến số credential thực sự được tái sử dụng hơn là số integration được công bố.
Bởi privacy chỉ giải quyết câu hỏi “bên xác minh cần thấy bao nhiêu”.
Còn khi credential sai hoặc đã cũ, câu hỏi khó hơn vẫn còn nguyên: ai chịu trách nhiệm cho quyết định đã được cả hệ thống tin tưởng?
@Dusk $DUSK #dusk
$APR $BNB
Điểm mình thấy hay ở Citadel là người dùng không cần đưa toàn bộ hồ sơ KYC cho mỗi bên muốn xác minh mình.
Sau khi được kiểm tra, một credential có thể dùng để chứng minh những điều cụ thể như khu vực pháp lý, trạng thái nhà đầu tư hay việc đáp ứng một yêu cầu compliance nào đó. Bên xác minh nhận đúng thông tin cần thiết thay vì cả bộ dữ liệu danh tính.
Ban đầu mình nghĩ đây đơn giản là giảm trust.
Nhưng nhìn kỹ hơn, trust thực ra chỉ được chuyển sang một vị trí khác.
Nếu nhiều tổ chức cùng chấp nhận một credential, quyết định ban đầu của issuer càng có trọng lượng. Một lần đánh giá có thể được tái sử dụng nhiều lần, nên sai sót ở khâu cấp credential cũng có thể lan rộng hơn thay vì chỉ ảnh hưởng một giao dịch.
Thời gian lại làm bài toán khó hơn. Một credential đúng hôm nay chưa chắc còn đúng vài tháng sau. Trạng thái sanctions, jurisdiction hay eligibility đều có thể thay đổi.
Vì vậy với mình, phần quan trọng của Citadel không chỉ là selective disclosure. Nó còn nằm ở freshness, revocation và trách nhiệm của issuer khi dữ liệu nền đã thay đổi.
Mình cũng sẽ quan tâm đến số credential thực sự được tái sử dụng hơn là số integration được công bố.
Bởi privacy chỉ giải quyết câu hỏi “bên xác minh cần thấy bao nhiêu”.
Còn khi credential sai hoặc đã cũ, câu hỏi khó hơn vẫn còn nguyên: ai chịu trách nhiệm cho quyết định đã được cả hệ thống tin tưởng?
@Dusk $DUSK #dusk
$APR $BNB