#termmax @TermMax
Tôi đã xem xét bảo mật của TermMax theo một cách hơi khác.
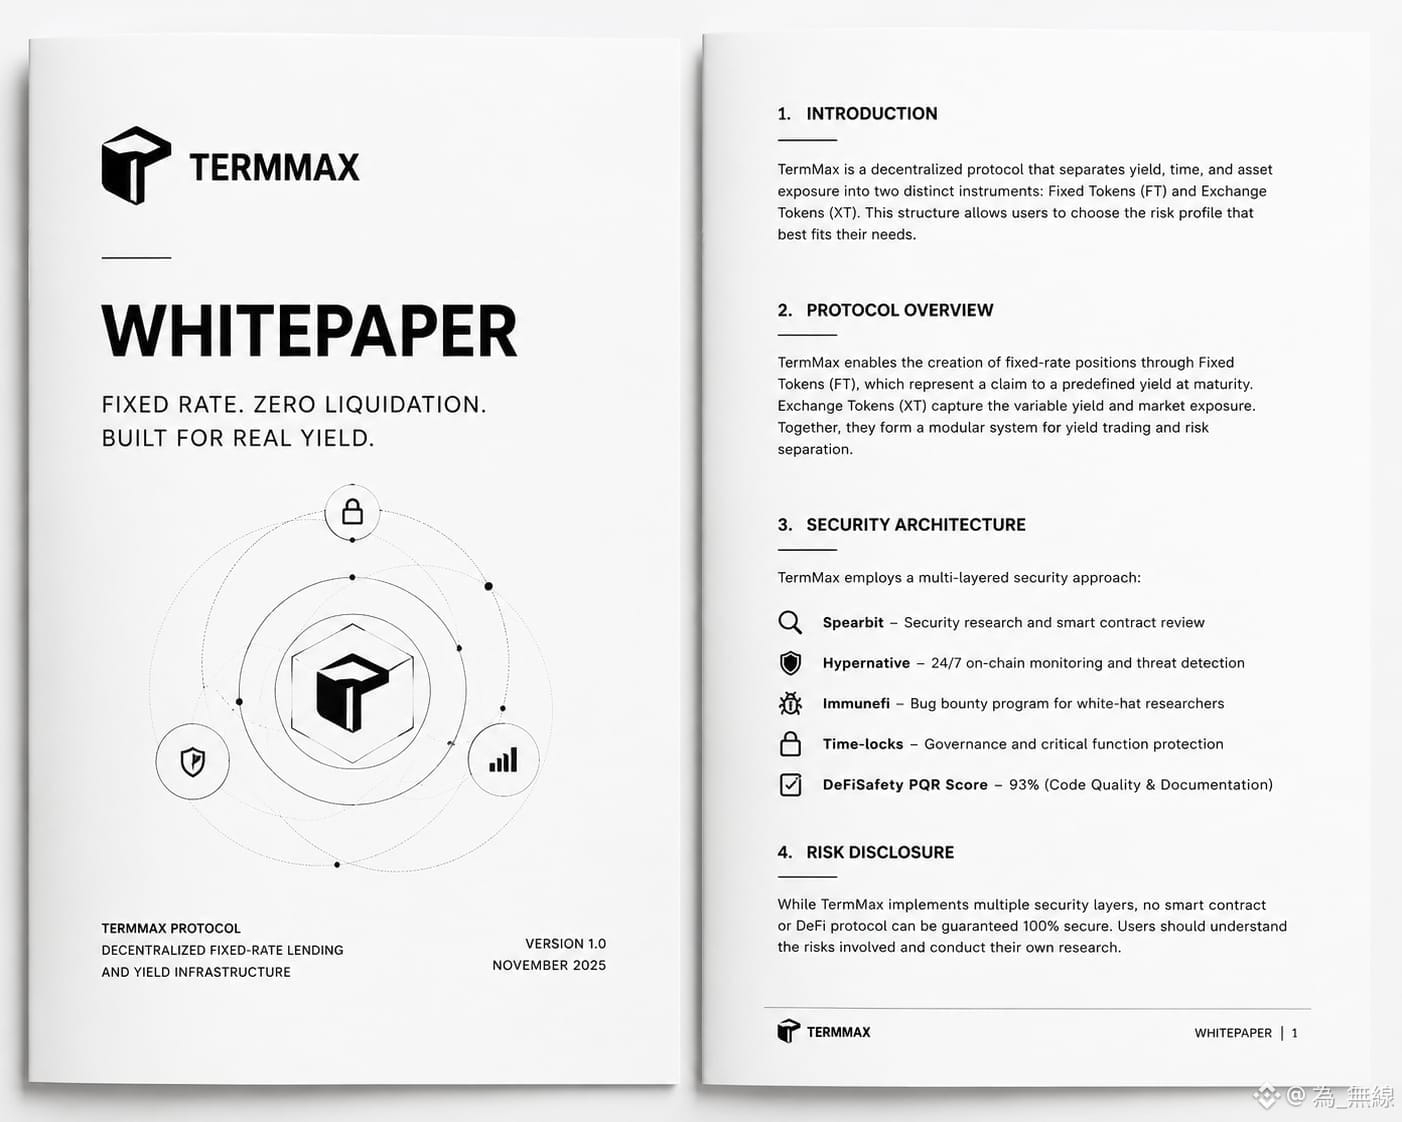
Điều nổi bật với tôi là cách tiếp cận này không dựa trên chỉ một cuộc kiểm toán. TermMax đã đề cập đến việc thực hiện công việc bảo mật liên quan đến Spearbit, giám sát thời gian thực thông qua Hypernative, chương trình săn lỗi miễn phí (bug bounty) của Immunefi, cơ chế bảo vệ bằng time-lock, và điểm số DeFiSafety PQR đạt 93%.
Với tôi, điều này quan trọng vì chỉ riêng một cuộc kiểm toán cũng không thể đảm bảo rằng một giao thức DeFi sẽ không bao giờ bị khai thác.
Một thiết lập bảo mật tốt cần nhiều hơn một lần rà soát. Việc giám sát có thể giúp phát hiện các hoạt động bất thường, trong khi các bug bounty tạo động lực để các nhà nghiên cứu độc lập tìm kiếm vấn đề.
Đồng thời, tôi nghĩ cũng cần giữ kỳ vọng ở mức thực tế. Từ những thông tin tôi tìm được, tôi không thể xác minh được báo cáo kiểm toán Spearbit “cuối cùng” được công khai của TermMax, vì vậy tôi sẽ không xem chính sự hợp tác đó như một bằng chứng rằng mọi thứ đều hoàn toàn an toàn.
Nhìn theo quan điểm của tôi, TermMax đang triển khai một cách tiếp cận bảo mật theo nhiều lớp.
Đó là một điểm khởi đầu tốt.
Nhưng trong DeFi, bài kiểm tra thực sự luôn là các lớp đó hoạt động ra sao khi giao thức chịu áp lực thực tế.
$GIGGLE
$BTC
$ETH