Một điều tôi cứ quay lại với Dusk Network là bảo mật.
Quyền riêng tư thu hút nhiều sự chú ý nhất, nhưng tôi nghĩ phần “nhạt nhẽo” ở bên dưới cũng quan trọng không kém đối với một blockchain tài chính. Nếu tầng thực thi có điểm yếu, thì mật mã học phức tạp cũng không có ý nghĩa nhiều.
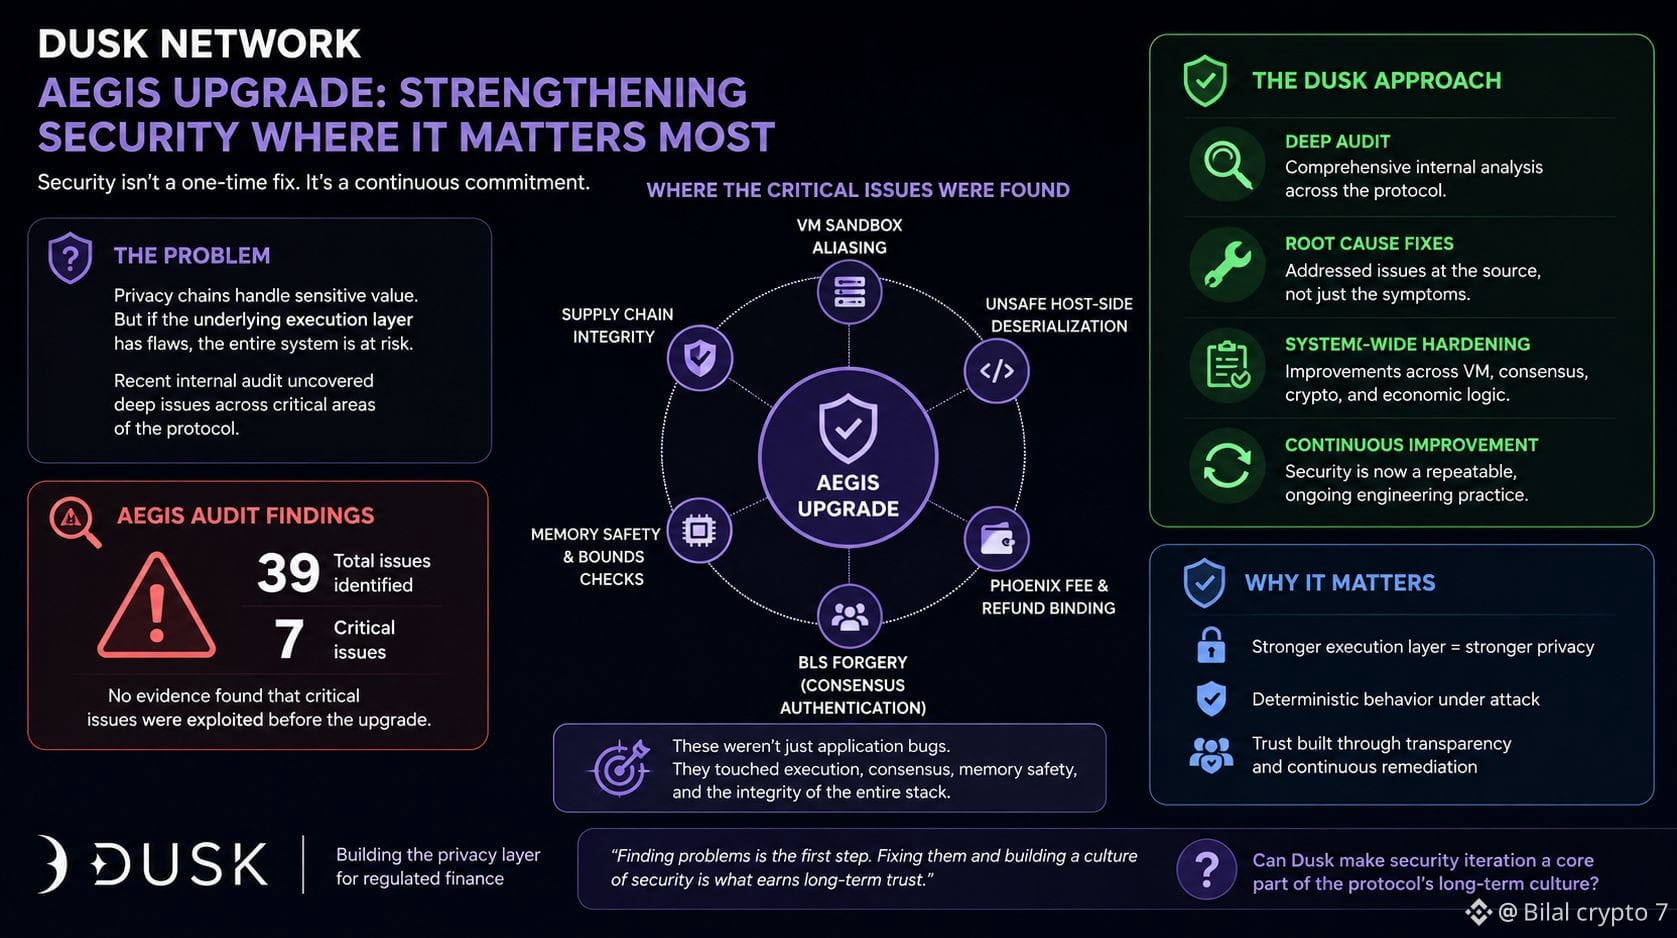
Nâng cấp AEGIS của Dusk đã thu hút sự chú ý của tôi vì nó không chỉ nhằm mài giũa cho “mượt mà” hơn. Dusk cho biết cuộc kiểm toán đã phát hiện 39 vấn đề, trong đó có bảy vấn đề nghiêm trọng, liên quan đến các mảng như cách ly VM (VM sandboxing), giải tuần tự (deserialization), xử lý phí (fee handling) và chữ ký BLS.
Điều tôi thấy thú vị là các vấn đề này không chỉ nằm gọn ở một góc của hệ thống. Chúng chạm đến tầng thực thi, bảo mật và cách mạng xử lý các giao dịch.
Tôi đã theo dõi đủ nhiều dự án để biết rằng bản thân một cuộc kiểm toán không chứng minh được nhiều. Việc tìm ra vấn đề là hữu ích, nhưng tôi quan tâm hơn đến điều xảy ra sau đó. Các bản sửa có được kiểm thử đầy đủ không? Nhóm có tiếp tục tìm kiếm điểm yếu không? Bảo mật có trở thành một phần của quy trình phát triển không?
Đó là lý do tôi vẫn còn hơi thận trọng với Dusk. Việc khắc phục tốt là điều đáng khích lệ, nhưng nó phải trở thành thói quen.
Tôi tò mò liệu Dusk có thể biến kỷ luật bảo mật đó thành một phần của văn hóa dài hạn của giao thức hay không.
@Dusk #dusk $DUSK