Tôi đã coi việc kiểm toán smart contract như “đích đến” cho bảo mật TermMax. Cách nghĩ đó thì quá gọn gàng.
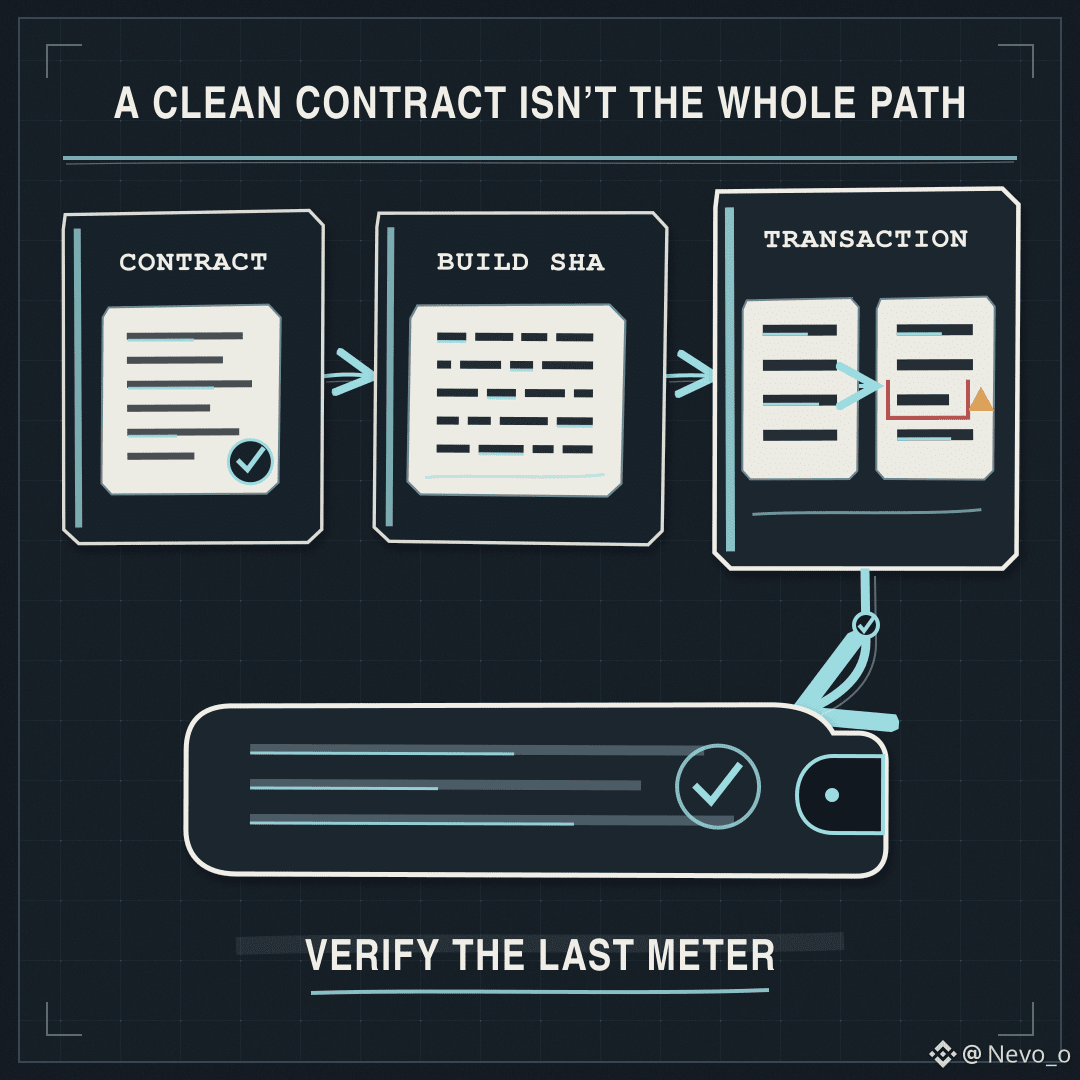
Một smart contract sạch sẽ không giúp ích gì nếu trang đứng trước nó có thể hoán đổi địa chỉ contract hoặc thay đổi các tham số giao dịch trước khi tôi ký. Cái “chặng số” cuối cùng giữa ứng dụng và ví của tôi cũng là một phần của giao thức.
Tài liệu bảo mật của TermMax nói rằng mỗi lần phát hành frontend sẽ có một build SHA duy nhất; SHA hiện tại được hiển thị trong ứng dụng; và các kiểm tra tự động sẽ đối chiếu build đã triển khai với build được kỳ vọng. Mọi sự lệch chuẩn được cho là sẽ kích hoạt cảnh báo. Họ cũng mô tả việc quét container-image và một Content Security Policy (CSP) hạn chế.
Điểm khiến cảm giác này bớt giống một danh sách kiểm tra nằm ở thời điểm. TermMax App V2 được đưa vào phạm vi Immunefi vào ngày 17 tháng 8. Phạm vi này nêu rõ rằng các thay đổi độc hại đối với tham số giao dịch của một ví được kết nối, việc thay thế contract, hoặc việc gửi giao dịch độc hại sẽ được xem là tác động mức độ nghiêm trọng.
Tôi thích điều đó vì nó kiểm thử thứ mà người dùng thực sự chạm tới, chứ không chỉ những contract ở phía sau.
Vẫn còn một câu hỏi tôi muốn hỏi. Tài liệu nói rằng tham chiếu SHA “có thẩm quyền” được duy trì nội bộ. Một mã băm được hiển thị trong ứng dụng sẽ hữu ích hơn nhiều nếu người dùng có thể đối chiếu nó với một tham chiếu được công bố độc lập.
Vì vậy, kiểm tra bảo mật của tôi giờ chỉ còn hai dòng: contract có được tin cậy không, và giao diện có đang phục vụ đúng build mà tôi nghĩ là nó không?
@TermMax #TermMax
Một smart contract sạch sẽ không giúp ích gì nếu trang đứng trước nó có thể hoán đổi địa chỉ contract hoặc thay đổi các tham số giao dịch trước khi tôi ký. Cái “chặng số” cuối cùng giữa ứng dụng và ví của tôi cũng là một phần của giao thức.
Tài liệu bảo mật của TermMax nói rằng mỗi lần phát hành frontend sẽ có một build SHA duy nhất; SHA hiện tại được hiển thị trong ứng dụng; và các kiểm tra tự động sẽ đối chiếu build đã triển khai với build được kỳ vọng. Mọi sự lệch chuẩn được cho là sẽ kích hoạt cảnh báo. Họ cũng mô tả việc quét container-image và một Content Security Policy (CSP) hạn chế.
Điểm khiến cảm giác này bớt giống một danh sách kiểm tra nằm ở thời điểm. TermMax App V2 được đưa vào phạm vi Immunefi vào ngày 17 tháng 8. Phạm vi này nêu rõ rằng các thay đổi độc hại đối với tham số giao dịch của một ví được kết nối, việc thay thế contract, hoặc việc gửi giao dịch độc hại sẽ được xem là tác động mức độ nghiêm trọng.
Tôi thích điều đó vì nó kiểm thử thứ mà người dùng thực sự chạm tới, chứ không chỉ những contract ở phía sau.
Vẫn còn một câu hỏi tôi muốn hỏi. Tài liệu nói rằng tham chiếu SHA “có thẩm quyền” được duy trì nội bộ. Một mã băm được hiển thị trong ứng dụng sẽ hữu ích hơn nhiều nếu người dùng có thể đối chiếu nó với một tham chiếu được công bố độc lập.
Vì vậy, kiểm tra bảo mật của tôi giờ chỉ còn hai dòng: contract có được tin cậy không, và giao diện có đang phục vụ đúng build mà tôi nghĩ là nó không?
@TermMax #TermMax