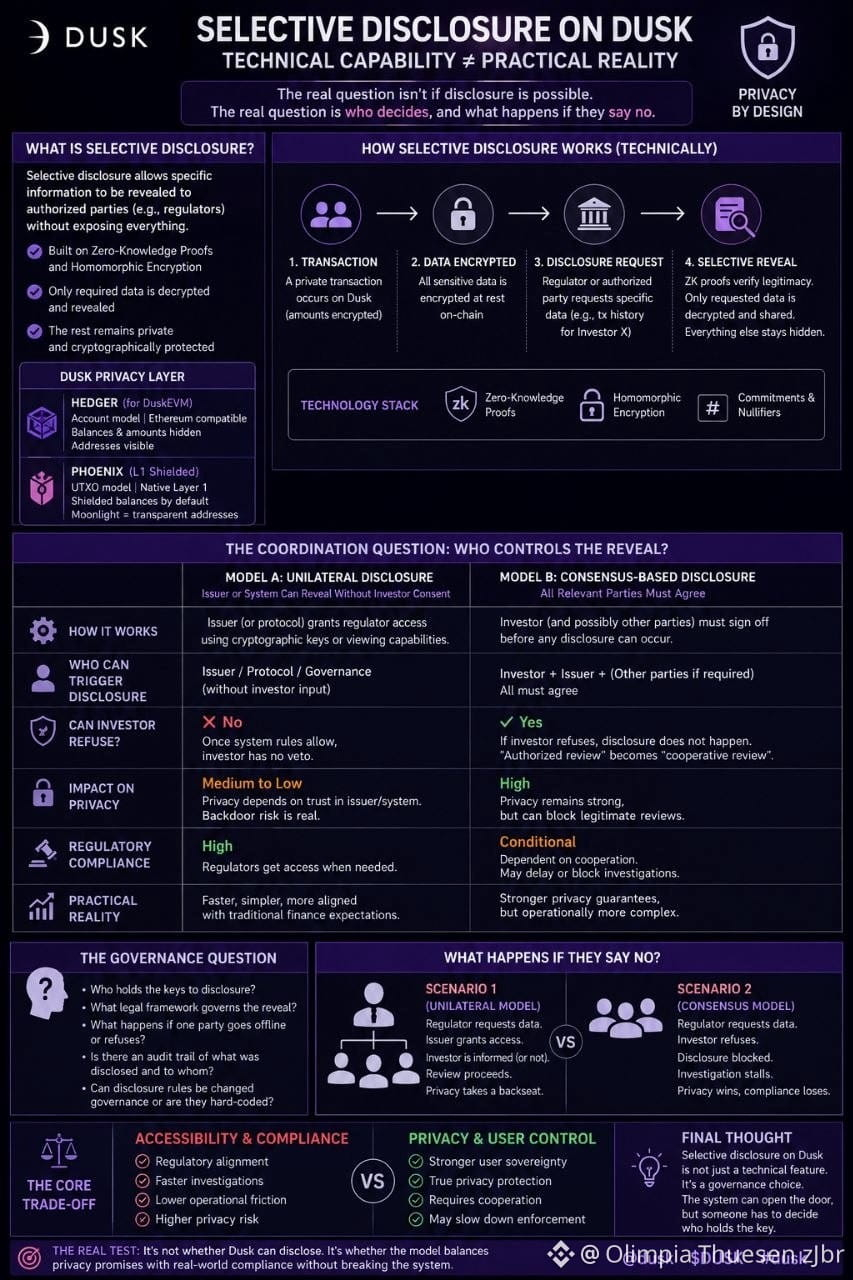
#dusk $DUSK @Dusk Tôi đã đi xem cơ chế “tiết lộ có chọn lọc” (selective disclosure) hoạt động thực sự trên Dusk vào tối qua, kỳ vọng đây là một tính năng gọn gàng: cơ quan quản lý có thể xem những gì họ cần và quyền riêng tư vẫn được đảm bảo. Nhưng hóa ra cơ chế này rối rắm hơn nhiều.
Có sự khác biệt giữa một hệ thống về mặt kỹ thuật có thể tiết lộ thông tin cho cơ quan quản lý, và một hệ thống nơi việc tiết lộ đó thực sự diễn ra trong thực tế mà không làm mọi thứ bị đình trệ.
Điều khiến tôi suy nghĩ là phần “phối hợp” (coordination). Nếu tôi là tổ chức phát hành và một cơ quan quản lý yêu cầu được xem lịch sử giao dịch của một nhà đầu tư cụ thể, liệu tôi có thể tự ý cấp quyền truy cập không? Hay nhà đầu tư có giao dịch đó phải ký duyệt trước? Nếu họ có thể từ chối, thì “đánh giá được ủy quyền” (authorized review) chỉ đơn giản là “đánh giá cần sự hợp tác” hay không? Và nếu họ không thể từ chối, thì điều đó thực sự có ý nghĩa gì đối với lời hứa về quyền riêng tư mà Dusk đang đưa ra?
Vì có một khác biệt rất thực sự giữa “quyền riêng tư có sẵn cửa hậu cho cơ quan quản lý” và “quyền riêng tư chỉ mở ra khi tất cả mọi người trong giao dịch đồng ý rằng nó nên được mở.” Một bên là tuân thủ quy định. Bên còn lại là một tờ giấy cho phép mà mọi người đều phải ký.
Tôi bắt gặp mình đang coi “tiết lộ có chọn lọc” như thể nó đã được giải quyết xong, như thể hệ thống chỉ tự xử lý. Nhưng câu hỏi quản trị thực sự—ai là người kiểm soát việc tiết lộ, và điều gì xảy ra nếu họ nói không—vẫn nằm ở phía sau, chưa được giải quyết chỉ bằng lớp kỹ thuật.
Tôi tò mò liệu phần hiện thực triển khai thực tế của Dusk có trả lời điều này theo cách mà tôi nghĩ là đúng hay không, hay vẫn còn một lớp “con người” mà tôi đang bỏ sót, nơi “được ủy quyền” làm nhiều việc hơn những gì mọi người nhận ra.
@Dusk $DUSK #dusk