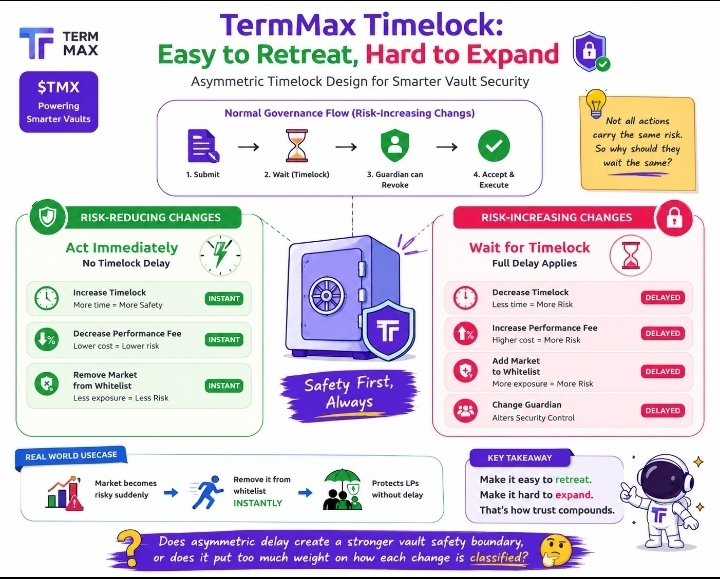
Trước đây tôi cứ nghĩ cơ chế timelock kiểu “vault” về cơ bản giống một bức tường gạch: mọi thay đổi nhạy cảm đều nhận cùng một độ trễ, dù điều đó làm vault an toàn hơn hay rủi ro hơn.
Rồi tôi xem kỹ hơn TermMax, và giả định đó bắt đầu sụp đổ.
Với các thay đổi quan trọng của curator, đường đi thông thường là: gửi (submit) → chờ (wait) → chấp nhận (accept).
Trong khoảng thời gian đó, một guardian vẫn có thể thu hồi (revoke) hành động đang chờ. @TermMax .
Nhưng phần thú vị nằm ở tính bất xứng (asymmetry).
Nếu một thay đổi làm giảm rủi ro, nó có thể diễn ra ngay: tăng timelock, giảm phí hiệu suất (performance fee), hoặc loại bỏ một market khỏi whitelist.
Còn nếu hướng tới việc gia tăng mức độ phơi bày (exposure), thì phanh sẽ được siết lại: giảm timelock, tăng phí, thêm một market, hoặc thay đổi guardian thì cần phải chờ đủ toàn bộ thời gian.
Điều đó khiến tôi thấy hợp lý.
Hãy tưởng tượng một két sắt ngân hàng với hai nút bấm: “ra ngoài” mở nhanh, còn “cho thêm tiền vào” khiến bạn phải dừng lại và cân nhắc kỹ. 😅
Và điều này còn quan trọng hơn cả lý thuyết quản trị (governance). Nếu một market trong whitelist bỗng trở nên đáng ngờ, curator không nên phải chờ trước khi giảm mức phơi bày.
Nhưng nếu họ muốn thêm một market mới hoặc làm suy yếu một tham số an toàn nào đó, người dùng sẽ có thời gian để nhận ra, đánh giá và có thể phản ứng. #TermMax .
Sự đánh đổi chính là thứ đã thu hút sự chú ý của tôi.
Timelock bất xứng không quyết định liệu một quyết định có thực sự tốt hay không.
Chúng chỉ kiểm soát mức độ nhanh mà quyết định đó có thể có hiệu lực.
Vì vậy, ranh giới bảo mật thực sự không chỉ nằm ở chiếc đồng hồ.
Mà còn nằm ở logic quyết định hướng nào được xem là “an toàn hơn.”
Điều này khiến TermMax trở nên thú vị với tôi: $TMX nằm cạnh một câu hỏi thiết kế governance mà nhiều giao thức vẫn đang coi như nhị phân.
Liệu các độ trễ bất xứng có thể tạo ra một vault thực sự an toàn hơn—hay chỉ đơn giản khiến tầng phân loại (classification layer) trở thành thứ mà chúng ta phải tin tưởng mới?