Khi dịch tài liệu @Dusk , tôi đã xem đoạn “Moonlight và Phoenix đứng chung hàng” hai lần.
Tài khoản minh bạch và tài khoản bảo mật chạy song song: cả hai đều có thể chuyển DUSK, đều có thể trả gas, và đều có thể làm cổng vào cho hợp đồng. Về mặt thiết kế thì rất gọn gàng. Nhưng thứ tôi vẫn luôn nghĩ tới là cánh cửa giữa chúng.
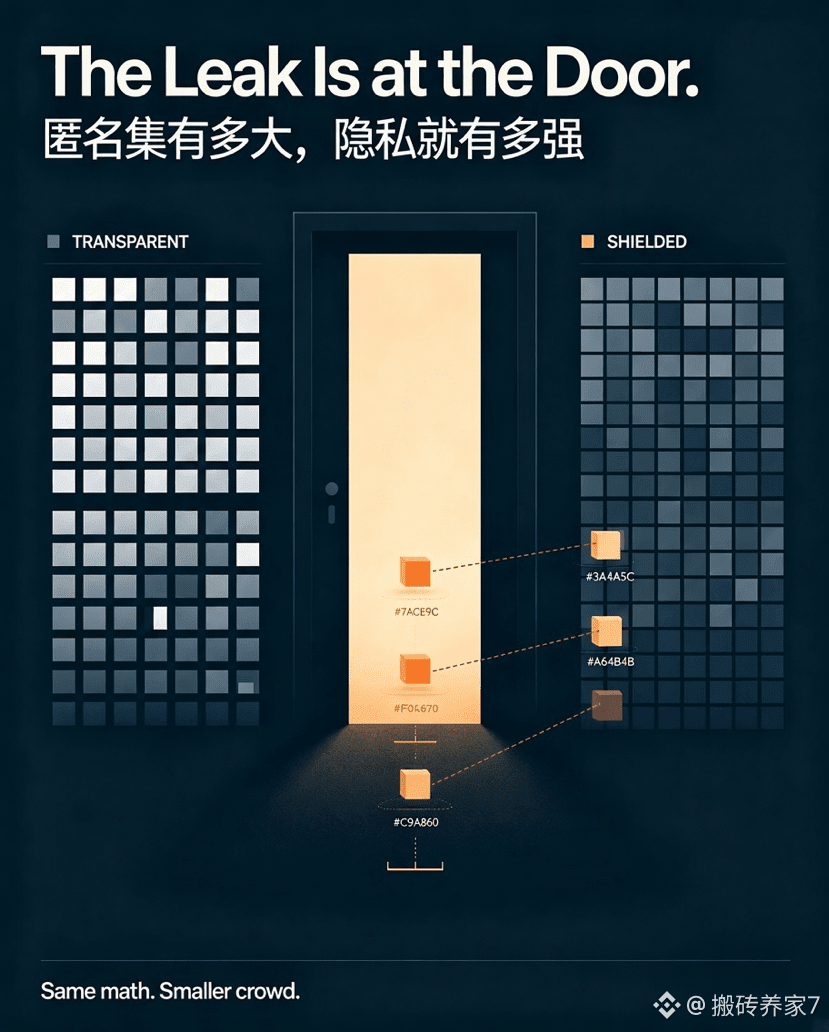
Vấn đề cũ của “hồ bơi bị che chắn” không nằm ở bản thân chứng minh, mà nằm ở cách ra vào. Giới học thuật đã có các phân tích thực chứng về Zcash’s shielded pool; chỉ dựa vào các heuristic kiểu “đã nạp bao nhiêu, cách bao lâu thì rút, rút bao nhiêu” là có thể liên kết lại một tỷ lệ đáng kể các giao dịch bị che chắn. Mật mã không bị phá — chính thói quen sử dụng mới khiến thông tin bị rò rỉ.
Nói thẳng ra: mức độ riêng tư không chỉ phụ thuộc vào chứng minh, mà còn phụ thuộc vào việc có bao nhiêu người trông giống bạn. Nếu “tập ẩn danh” quá nhỏ thì toán học đẹp đến mấy cũng vô ích.
Đặt vào bối cảnh tài chính được quản lý, điểm thú vị là: mô hình mối đe doạ đã đổi.
Một tổ chức thực hiện chuyển nhượng bảo mật, thứ họ cần phòng không phải là theo dõi cấp quốc gia, mà là đối thủ nhìn thấy vị thế và giá giao dịch của mình rồi chớp thời cơ chạy trước. Bên quản lý vốn đã có “góc nhìn được cấp quyền”, không nằm trong đối tượng cần né tránh. Trong trường hợp này, một tập ẩn danh chỉ gồm vài chục tổ chức được cấp phép, có thể thực sự là đủ—vì bạn chỉ cần hòa vào nhóm cùng loại, không cần biến mất khỏi cả thế giới.
Nhưng ngược lại, nếu tập ẩn danh nhỏ đến mức nhất định, các đặc trưng hành vi sẽ trở thành dấu vân tay. Quy mô phát hành, nhịp trả lãi, thời điểm rút—những thứ này vốn đã có tính nhận diện; không cần giải mã cũng có thể đoán ra.
Phải nói rõ: phần về Zcash ở trên là kết luận phổ biến từ nghiên cứu công khai, không phải kết quả đo đạc thực tế nhắm vào Dusk; mô hình tài khoản và cấu phần người dùng của hai chuỗi không giống nhau.
Vì vậy, câu hỏi của tôi là—trong bối cảnh được quản lý, tổ chức thực sự cần giấu nội dung giao dịch, hay giấu “mô thức giao dịch”?
#dusk $DUSK @Dusk
Tài khoản minh bạch và tài khoản bảo mật chạy song song: cả hai đều có thể chuyển DUSK, đều có thể trả gas, và đều có thể làm cổng vào cho hợp đồng. Về mặt thiết kế thì rất gọn gàng. Nhưng thứ tôi vẫn luôn nghĩ tới là cánh cửa giữa chúng.
Vấn đề cũ của “hồ bơi bị che chắn” không nằm ở bản thân chứng minh, mà nằm ở cách ra vào. Giới học thuật đã có các phân tích thực chứng về Zcash’s shielded pool; chỉ dựa vào các heuristic kiểu “đã nạp bao nhiêu, cách bao lâu thì rút, rút bao nhiêu” là có thể liên kết lại một tỷ lệ đáng kể các giao dịch bị che chắn. Mật mã không bị phá — chính thói quen sử dụng mới khiến thông tin bị rò rỉ.
Nói thẳng ra: mức độ riêng tư không chỉ phụ thuộc vào chứng minh, mà còn phụ thuộc vào việc có bao nhiêu người trông giống bạn. Nếu “tập ẩn danh” quá nhỏ thì toán học đẹp đến mấy cũng vô ích.
Đặt vào bối cảnh tài chính được quản lý, điểm thú vị là: mô hình mối đe doạ đã đổi.
Một tổ chức thực hiện chuyển nhượng bảo mật, thứ họ cần phòng không phải là theo dõi cấp quốc gia, mà là đối thủ nhìn thấy vị thế và giá giao dịch của mình rồi chớp thời cơ chạy trước. Bên quản lý vốn đã có “góc nhìn được cấp quyền”, không nằm trong đối tượng cần né tránh. Trong trường hợp này, một tập ẩn danh chỉ gồm vài chục tổ chức được cấp phép, có thể thực sự là đủ—vì bạn chỉ cần hòa vào nhóm cùng loại, không cần biến mất khỏi cả thế giới.
Nhưng ngược lại, nếu tập ẩn danh nhỏ đến mức nhất định, các đặc trưng hành vi sẽ trở thành dấu vân tay. Quy mô phát hành, nhịp trả lãi, thời điểm rút—những thứ này vốn đã có tính nhận diện; không cần giải mã cũng có thể đoán ra.
Phải nói rõ: phần về Zcash ở trên là kết luận phổ biến từ nghiên cứu công khai, không phải kết quả đo đạc thực tế nhắm vào Dusk; mô hình tài khoản và cấu phần người dùng của hai chuỗi không giống nhau.
Vì vậy, câu hỏi của tôi là—trong bối cảnh được quản lý, tổ chức thực sự cần giấu nội dung giao dịch, hay giấu “mô thức giao dịch”?
#dusk $DUSK @Dusk