Thứ tôi đã ngồi suy ngẫm lâu hơn dự kiến lại không phải là mật mã của Dusk; mà là quy mô đám đông.
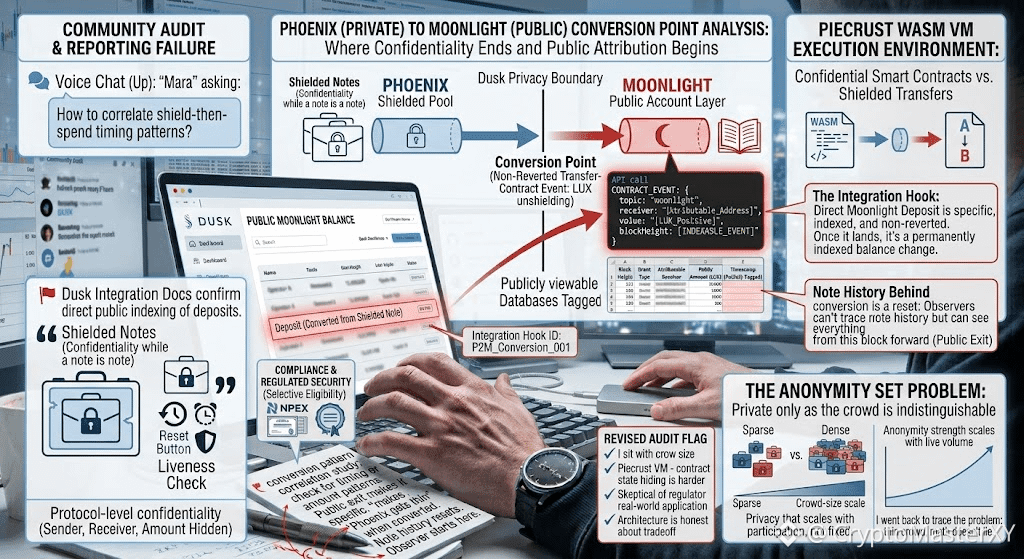
Tôi quay lại thiết kế của Dusk một cách có chủ đích để truy vết bài toán tập ẩn danh (anonymity set): ý tưởng rằng một giao dịch được che chắn chỉ riêng tư ở mức độ như đám đông các ghi chú (notes) có thể thay thế/không phân biệt khác bao quanh nó.
Nếu mức độ áp dụng còn mỏng, thì toán học không hề nói dối—và tôi đã nói thẳng điều đó thay vì giả vờ rằng chỉ mã hóa là đủ để giải quyết rủi ro lộ thông tin. Điều kéo tôi quay lại chính là Piecrust, môi trường thực thi dựa trên WASM của Dusk, và cách nó xử lý các hợp đồng thông minh bí mật khác với một lần chuyển giao “shielded” đơn thuần.
Chúng ta không chỉ che giấu số dư ở đây; chúng ta còn che giấu cả các bước chuyển trạng thái bên trong logic của hợp đồng. Vì vậy, mạch zero-knowledge phải chứng minh rằng một chương trình đã được thực thi đúng, mà không tiết lộ đầu vào hay các bước trung gian.
Tôi đã mất một lúc để nghiền ngẫm điều đó vì đó là một tuyên bố tính toán khó hơn nhiều so với việc chỉ chứng minh một số dư. Rồi còn góc độ tuân thủ (compliance)—phần mà hầu hết các chuỗi bảo mật quyền riêng tư đều né tránh triệt để: công việc cấp phép của Dusk với NPEX và nỗ lực hướng tới các token chứng khoán được quản lý (regulated security tokens). Điều này chỉ hoạt động nếu lớp zero-knowledge tương tự có thể chọn lọc chứng minh tính đủ điều kiện (eligibility) mà không phơi bày danh tính.
Tôi vẫn hoài nghi liệu điều đó có đứng vững trước các cơ quan quản lý thực tế—không phải các bản whitepaper—hay không, và tôi chưa thấy đủ khối lượng giao dịch trực tiếp để khẳng định bài toán tập ẩn danh đã được giải quyết. Nhưng ít nhất kiến trúc này cũng trung thực về sự đánh đổi: quyền riêng tư tăng theo mức độ tham gia, chứ không phải là một cam kết cố định.
Chính sự khác biệt đó đã khiến phần này tách khỏi “chiêu” thông thường về đồng coin được che chắn.
@Dusk $DUSK #dusk $GPS $STAR
Tôi quay lại thiết kế của Dusk một cách có chủ đích để truy vết bài toán tập ẩn danh (anonymity set): ý tưởng rằng một giao dịch được che chắn chỉ riêng tư ở mức độ như đám đông các ghi chú (notes) có thể thay thế/không phân biệt khác bao quanh nó.
Nếu mức độ áp dụng còn mỏng, thì toán học không hề nói dối—và tôi đã nói thẳng điều đó thay vì giả vờ rằng chỉ mã hóa là đủ để giải quyết rủi ro lộ thông tin. Điều kéo tôi quay lại chính là Piecrust, môi trường thực thi dựa trên WASM của Dusk, và cách nó xử lý các hợp đồng thông minh bí mật khác với một lần chuyển giao “shielded” đơn thuần.
Chúng ta không chỉ che giấu số dư ở đây; chúng ta còn che giấu cả các bước chuyển trạng thái bên trong logic của hợp đồng. Vì vậy, mạch zero-knowledge phải chứng minh rằng một chương trình đã được thực thi đúng, mà không tiết lộ đầu vào hay các bước trung gian.
Tôi đã mất một lúc để nghiền ngẫm điều đó vì đó là một tuyên bố tính toán khó hơn nhiều so với việc chỉ chứng minh một số dư. Rồi còn góc độ tuân thủ (compliance)—phần mà hầu hết các chuỗi bảo mật quyền riêng tư đều né tránh triệt để: công việc cấp phép của Dusk với NPEX và nỗ lực hướng tới các token chứng khoán được quản lý (regulated security tokens). Điều này chỉ hoạt động nếu lớp zero-knowledge tương tự có thể chọn lọc chứng minh tính đủ điều kiện (eligibility) mà không phơi bày danh tính.
Tôi vẫn hoài nghi liệu điều đó có đứng vững trước các cơ quan quản lý thực tế—không phải các bản whitepaper—hay không, và tôi chưa thấy đủ khối lượng giao dịch trực tiếp để khẳng định bài toán tập ẩn danh đã được giải quyết. Nhưng ít nhất kiến trúc này cũng trung thực về sự đánh đổi: quyền riêng tư tăng theo mức độ tham gia, chứ không phải là một cam kết cố định.
Chính sự khác biệt đó đã khiến phần này tách khỏi “chiêu” thông thường về đồng coin được che chắn.
@Dusk $DUSK #dusk $GPS $STAR