Tôi đã bắt đầu xem xét công việc bảo mật của Dusk từ một góc độ khác: không chỉ là liệu các lỗ hổng có tồn tại hay không, mà là mạng lưới có thể chuyển các phát hiện bảo mật thành những cải tiến mang tính cấu trúc hiệu quả đến mức nào.
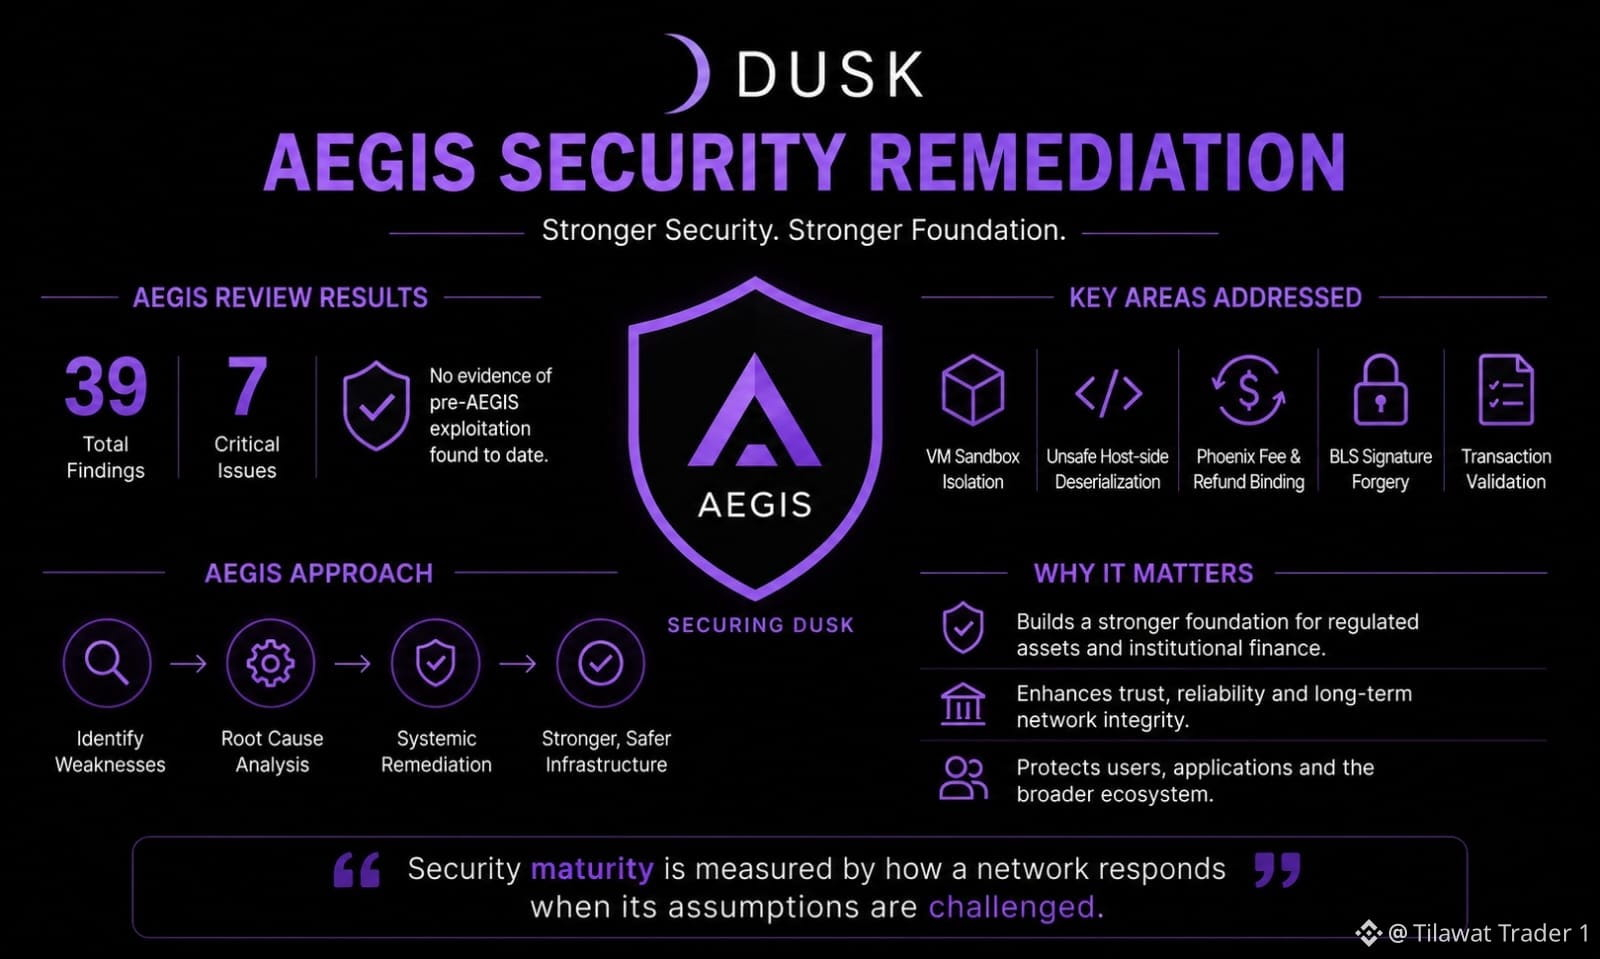
Việc khắc phục của Dusk với AEGIS thật đáng chú ý trong bối cảnh đó. Đợt rà soát đã xác định 39 phát hiện, trong đó có 7 vấn đề nghiêm trọng, trải rộng trên các mảng như sandboxing VM, giải tuần tự (deserialization), xác thực giao dịch, xử lý mật mã và logic phí liên quan đến Phoenix. Dusk cho biết việc khắc phục đã xử lý các vấn đề này ở cấp độ gốc, thay vì chỉ coi chúng như những bản vá rời rạc.
Sự phân biệt này đặc biệt quan trọng đối với hạ tầng tài chính.
Một giao thức được thiết kế để hỗ trợ các tài sản được quản lý không thể coi bảo mật như một mốc đánh giá một lần. Môi trường thực thi, quá trình xác thực đồng thuận và logic giao dịch đều cần duy trì khả năng chống chịu khi hệ thống ngày càng phức tạp.
Vì vậy, tín hiệu mà tôi sẽ theo dõi là điều gì xảy ra sau đợt khắc phục.
Các nâng cấp trong tương lai có tiếp tục duy trì các ranh giới bảo mật chặt chẽ hơn không? Mạng lưới có tiếp tục tiến hành thử nghiệm nghiêm ngặt khi các môi trường thực thi và ứng dụng mới được đưa vào không? Và Dusk có thể chứng minh rằng quy trình bảo mật của họ mở rộng cùng với giao thức, thay vì chỉ phản ứng sau khi các vấn đề đã được phát hiện hay không?
Ngoài ra, còn một hạn chế quan trọng: việc khắc phục các lỗ hổng đã được xác định không chứng minh rằng toàn bộ giao thức sẽ vĩnh viễn an toàn. Các bề mặt tấn công mới có thể xuất hiện khi kiến trúc, các tích hợp và cách sử dụng thay đổi.
“Trưởng thành về bảo mật được đo bằng việc mạng lưới phản ứng ra sao khi các giả định của nó bị thách thức.”
Với Dusk, AEGIS có thể cuối cùng sẽ quan trọng hơn không phải như một danh sách các lỗ hổng, mà như một bài kiểm tra xem kỷ luật kỹ thuật của họ có thể theo kịp tham vọng trở thành hạ tầng tài chính hay không.
#dusk $DUSK @Dusk $GPS $TUT
Việc khắc phục của Dusk với AEGIS thật đáng chú ý trong bối cảnh đó. Đợt rà soát đã xác định 39 phát hiện, trong đó có 7 vấn đề nghiêm trọng, trải rộng trên các mảng như sandboxing VM, giải tuần tự (deserialization), xác thực giao dịch, xử lý mật mã và logic phí liên quan đến Phoenix. Dusk cho biết việc khắc phục đã xử lý các vấn đề này ở cấp độ gốc, thay vì chỉ coi chúng như những bản vá rời rạc.
Sự phân biệt này đặc biệt quan trọng đối với hạ tầng tài chính.
Một giao thức được thiết kế để hỗ trợ các tài sản được quản lý không thể coi bảo mật như một mốc đánh giá một lần. Môi trường thực thi, quá trình xác thực đồng thuận và logic giao dịch đều cần duy trì khả năng chống chịu khi hệ thống ngày càng phức tạp.
Vì vậy, tín hiệu mà tôi sẽ theo dõi là điều gì xảy ra sau đợt khắc phục.
Các nâng cấp trong tương lai có tiếp tục duy trì các ranh giới bảo mật chặt chẽ hơn không? Mạng lưới có tiếp tục tiến hành thử nghiệm nghiêm ngặt khi các môi trường thực thi và ứng dụng mới được đưa vào không? Và Dusk có thể chứng minh rằng quy trình bảo mật của họ mở rộng cùng với giao thức, thay vì chỉ phản ứng sau khi các vấn đề đã được phát hiện hay không?
Ngoài ra, còn một hạn chế quan trọng: việc khắc phục các lỗ hổng đã được xác định không chứng minh rằng toàn bộ giao thức sẽ vĩnh viễn an toàn. Các bề mặt tấn công mới có thể xuất hiện khi kiến trúc, các tích hợp và cách sử dụng thay đổi.
“Trưởng thành về bảo mật được đo bằng việc mạng lưới phản ứng ra sao khi các giả định của nó bị thách thức.”
Với Dusk, AEGIS có thể cuối cùng sẽ quan trọng hơn không phải như một danh sách các lỗ hổng, mà như một bài kiểm tra xem kỷ luật kỹ thuật của họ có thể theo kịp tham vọng trở thành hạ tầng tài chính hay không.
#dusk $DUSK @Dusk $GPS $TUT