Mỗi lần tôi đăng ký một thứ được quản lý, lại y như một quy trình cố định: hộ chiếu, địa chỉ, giấy tờ, bằng chứng cái này, bằng chứng cái kia.
Sau đó tôi giao tất cả cho một công ty khác và về cơ bản là tin họ sẽ giữ an toàn.
Đó là điều khiến Citadel làm tôi chú ý.
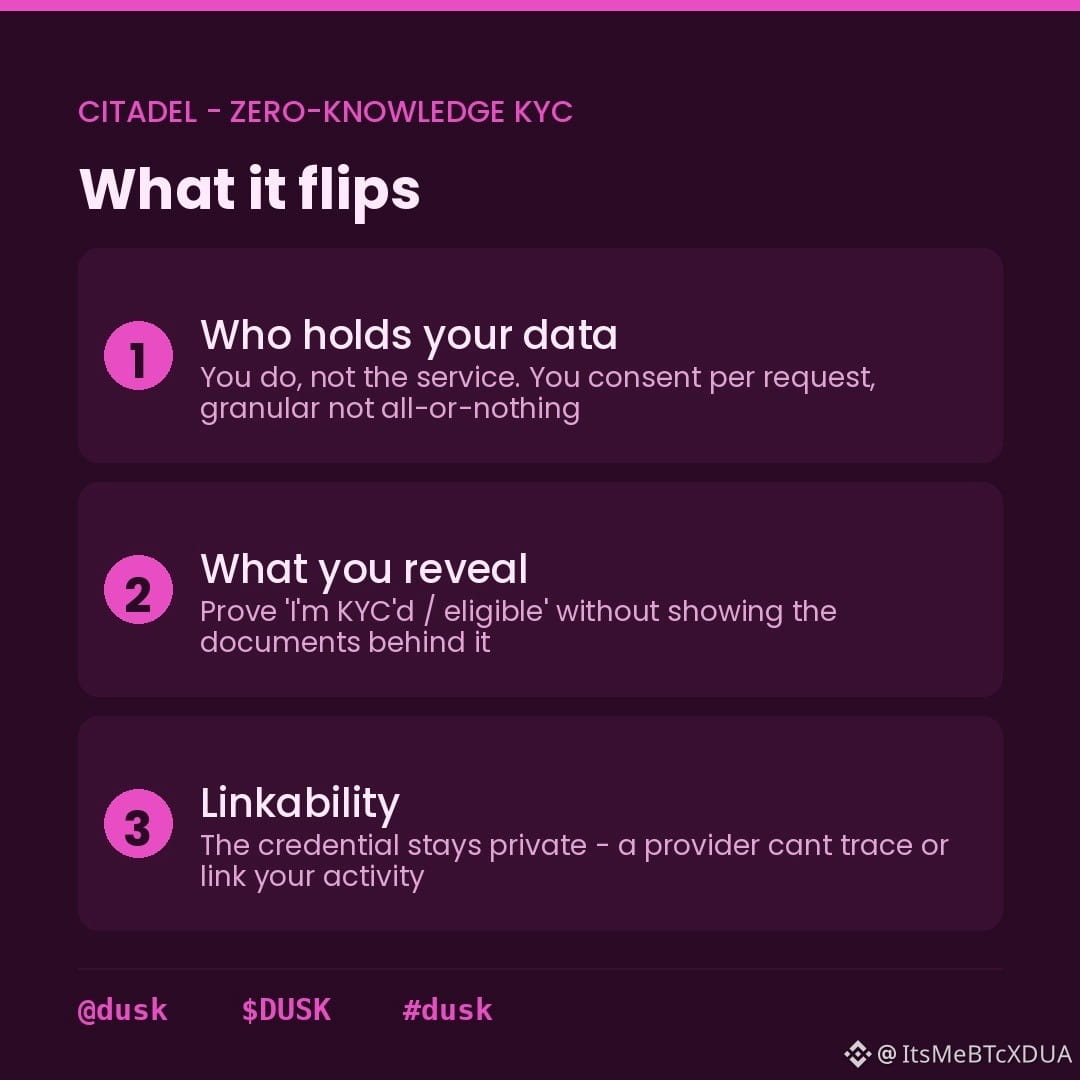
Ý tưởng khá đơn giản: thay vì liên tục chuyển giao dữ liệu gốc, bạn sẽ giữ quyền kiểm soát danh tính của mình và chỉ chứng minh những gì bên kia thực sự cần biết.
Chẳng hạn, một dịch vụ cần biết liệu bạn đã vượt qua KYC hay chưa.
Dịch vụ đó không nhất thiết phải có sẵn hộ chiếu của bạn nằm trong cơ sở dữ liệu của họ. Bạn có thể chứng minh rằng bạn đã được xác thực KYC, đủ điều kiện để nhận một thứ gì đó, hoặc sở hữu một chứng chỉ/tiêu chí nhất định mà không tiết lộ toàn bộ thông tin nằm sau yêu cầu đó.
Phần thú vị ở đây là việc sử dụng các chứng minh không kiến thức (zero-knowledge proofs). Dịch vụ nhận được câu trả lời mà nó cần mà không phải lấy toàn bộ hồ sơ.
Và còn có một phần nữa mà ban đầu tôi chưa để ý: tính liên kết (linkability).
Một hệ thống chứng chỉ có thể trở nên kém riêng tư hơn nếu chính chứng chỉ đó biến thành một định danh công khai nào đó và theo dõi hoạt động của bạn xung quanh. Thiết kế của Citadel sử dụng các chứng chỉ riêng tư và các phiên làm việc riêng cho từng dịch vụ thay vì thế, đây là mô hình gọn gàng hơn nhiều để ngăn việc danh tính và hoạt động bị liên kết một cách hiển nhiên.
Ý lớn hơn là bạn có thể xác minh danh tính của mình một lần rồi tái sử dụng bằng chứng đó cho nhiều dịch vụ khác nhau, thay vì mỗi lần lại phải khởi động lại cùng một quy trình KYC.
Tuy nhiên, vẫn có một điểm vướng.
Danh tính phi tập trung tự chủ (self-sovereign identity) không làm biến mất các vấn đề khó khăn. Bạn vẫn phải quản lý khóa và chứng chỉ, và các tổ chức vẫn cần chấp nhận dạng bằng chứng này để đáp ứng các yêu cầu tuân thủ (compliance) của họ.
Vậy có thể vấn đề khó không hẳn nằm ở mật mã.
Thử thách thực sự có phải là làm cho các tổ chức thấy thoải mái khi danh tính do người dùng tự kiểm soát, thay vì những cơ sở dữ liệu mà họ đã mất nhiều năm xây dựng?
@Dusk
$DUSK #dusk