


Vào ngày 16 tháng 8, công ty ví phần cứng SafePal—đã nhận đầu tư từ Binance—trên X đã đăng một thông báo, thừa nhận xảy ra sự cố an ninh, khiến gần 40.000 thông tin người dùng bị đánh cắp.
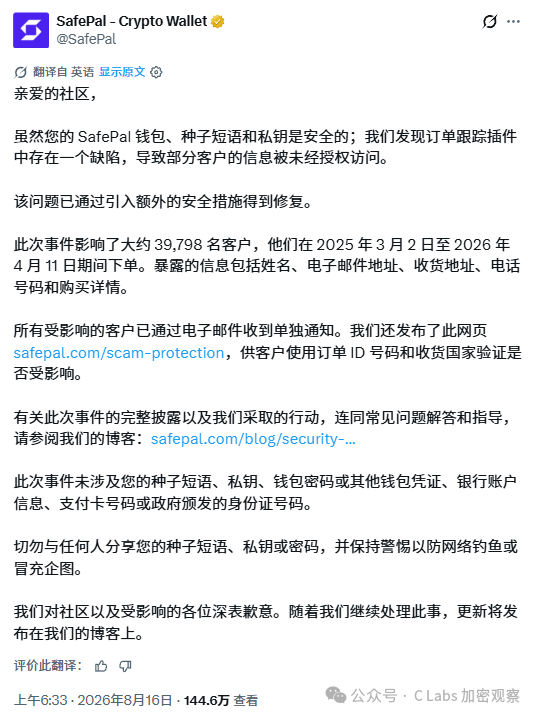
Mặc dù SafePal nói rằng các thông tin cốt lõi như cụm từ ghi nhớ, khóa riêng và mật khẩu ví đều không sao, nhưng toàn bộ các thông tin giao nhận mà người dùng đã cung cấp khi mua ví phần cứng như tên, email, địa chỉ nhận hàng, số điện thoại... đều bị lôi ra hết.
Nguyên nhân rò rỉ là do một plugin bên thứ ba trên trang web SafePal dùng để tra cứu tiến độ đơn hàng của người dùng, có một "lỗ hổng ủy quyền". Ban đầu người dùng chỉ được nhập mã đơn hàng để tra cứu hồ sơ mua hàng của chính mình, nhưng kẻ khác phát hiện ra và chỉ cần sửa tùy tiện một tham số là có thể xem địa chỉ nhận hàng và số điện thoại của người khác.
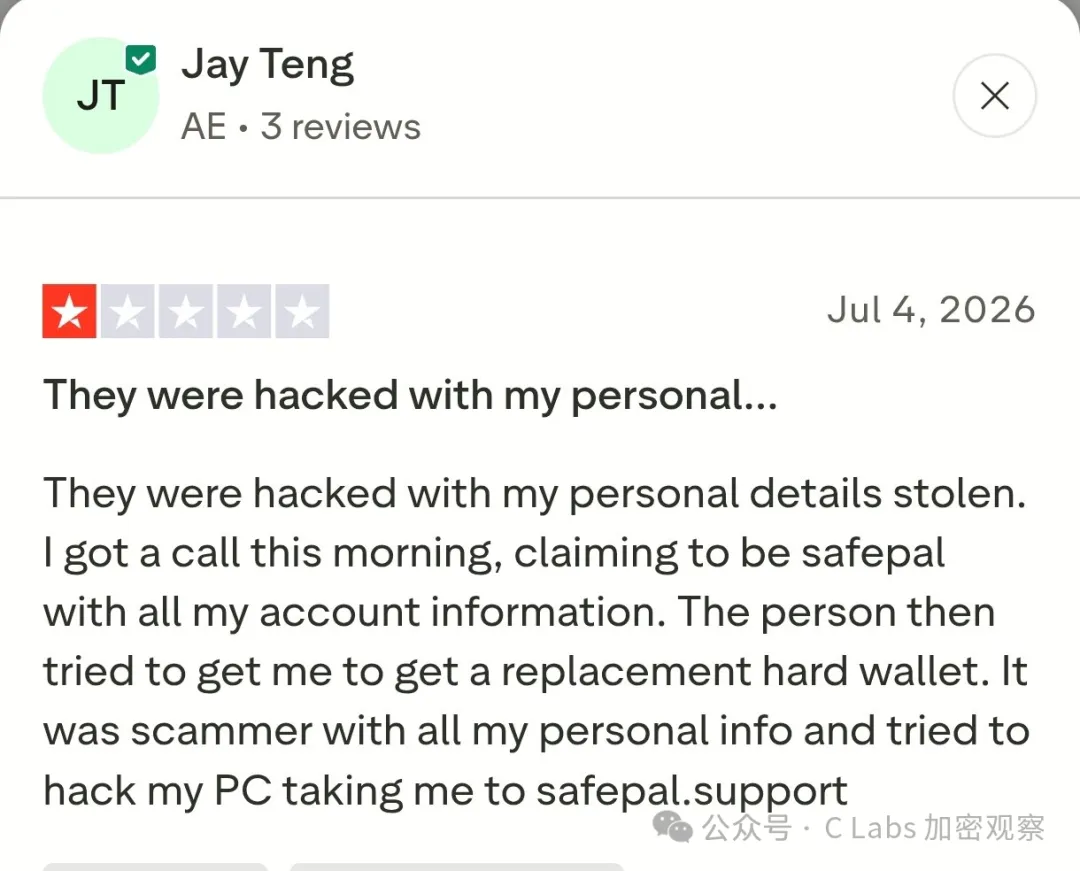
SafePal nói rằng họ “mới tìm ra được nguyên nhân cốt lõi gần đây”, nhưng thực tế từ tận tháng 7 đã có người dùng phản ánh trên mạng rằng họ nhận được các cuộc gọi lừa đảo với người gọi biết tên và địa chỉ của họ.
Nói cách khác, dữ liệu người dùng của SafePal có thể đã bị “để lộ trần” trên mạng trong hơn một tháng.
Trong năm nay, các sự cố an ninh của ngành mã hóa liên tục xảy ra. Ngoài việc mọi người đã quá quen với chuyện nền tảng defi bị đánh cắp, ngay cả “ví phần cứng an toàn nhất” cũng liên tục gặp sự cố.
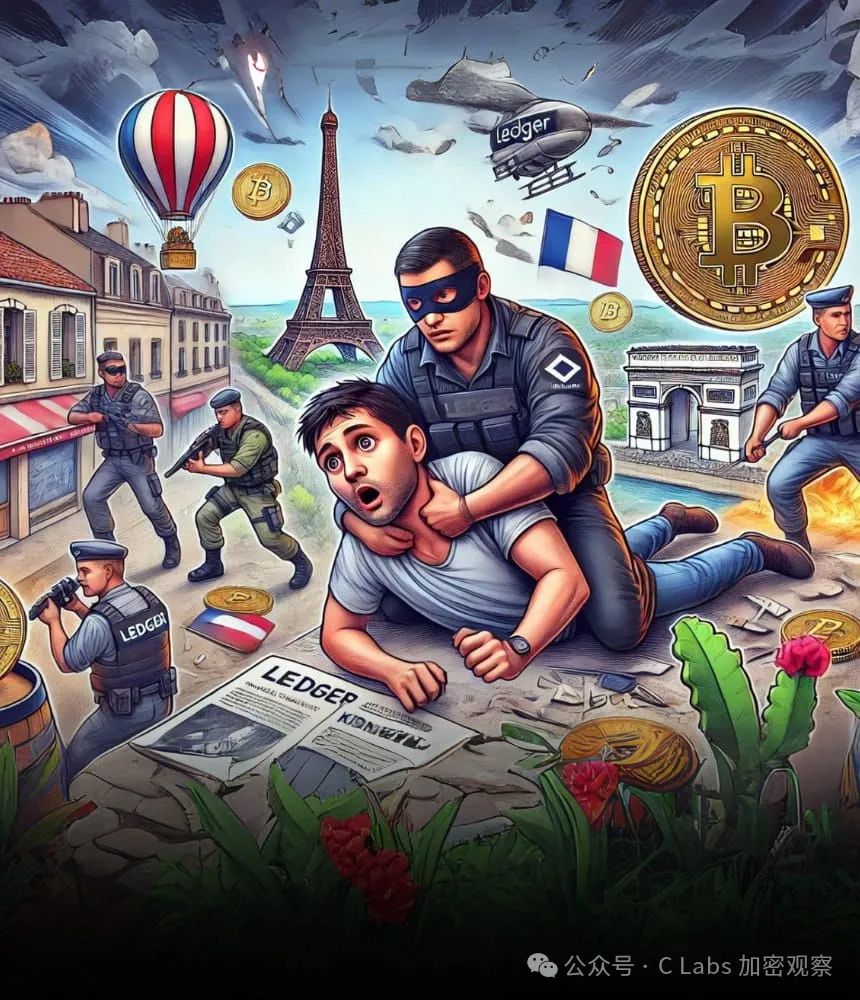
Ledger, công ty ví phần cứng hàng đầu thế giới, vào tháng 1 năm nay đã gặp sự cố trong việc thanh toán với đối tác Global-e, dẫn đến việc một số khách hàng bị rò rỉ tên và thông tin liên hệ.
Mặc dù sự cố lần này, giống như SafePal, không liên quan đến các chứng cứ cốt lõi của ví như cụm từ ghi nhớ hay khóa cá nhân, nhưng trong lịch sử, việc rò rỉ quyền riêng tư của người dùng Ledger đã dẫn đến “tấn công bằng cờ-lê” (扳手攻击), thậm chí chính đồng sáng lập Ledger cũng trở thành nạn nhân vào năm 2025.
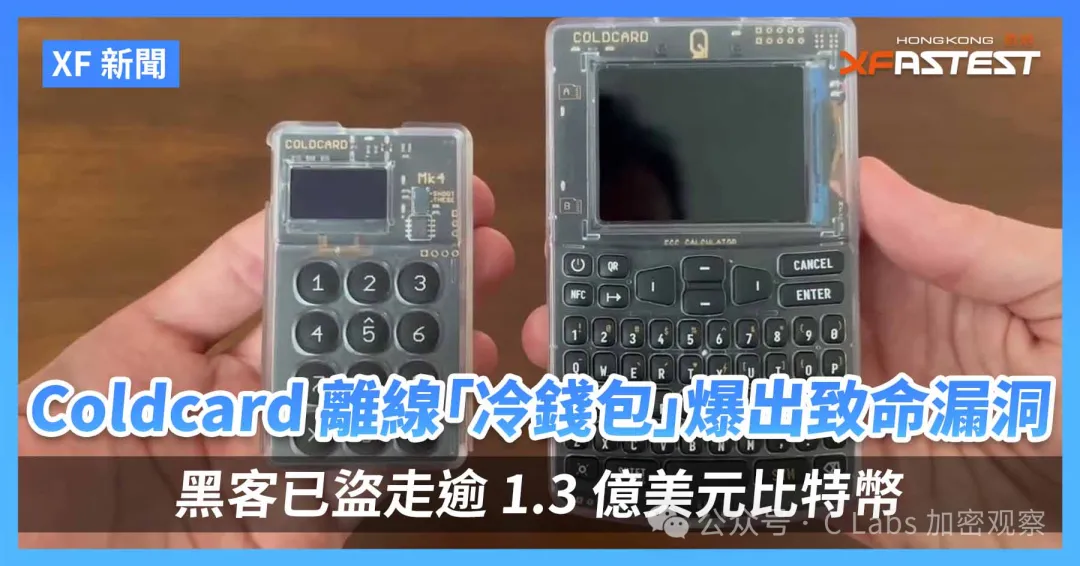
Vào ngày 30/7 năm nay, công ty ví phần cứng Coldcard của Canada, được quảng cáo là “tuyệt đối đáng tin cậy ở cấp độ mật mã”, đã bị đánh cắp.
Kẻ tấn công đã tận dụng một lỗ hổng firmware đã tồn tại từ tháng 3/2021 và âm thầm ẩn suốt 5 năm. Khi phát hiện một số thiết bị Coldcard tạo ra cụm từ ghi nhớ không đủ ngẫu nhiên, sức mạnh khóa giảm từ mức 128-bit xuống thấp nhất là 40-bit, khiến khóa bị tin tặc bẻ khóa bằng tấn công vét cạn một cách cưỡng bức.
Tin tặc bắt đầu gây án từ ngày 30/7 theo bốn đợt. Trong vòng 41 phút đã rút khỏi khoảng 1.196 địa chỉ được gần 70 triệu USD, cuối cùng khoản lỗ tăng lên hơn 130 triệu USD. Vụ việc ảnh hưởng đến hơn 5.200 địa chỉ, trở thành vụ đánh cắp tiền mã hóa lớn thứ ba tính đến nay ở năm 2026.
SafePal, nơi xảy ra rò rỉ thông tin người dùng lần này, lại được Binance đầu tư và từng có dự án ví phần cứng được niêm yết trên Binance Launchpad, thuộc nhóm “làn sóng mới” của hệ sinh thái Binance.
Được quảng cáo là có thể “chuyển thẳng” thanh khoản luồng giao dịch của Binance và các kênh nạp/rút tiền pháp định vào ứng dụng ví, đồng thời đặt mức giá đầu vào dưới 50 USD, nhờ đó thu hút được nhiều sự quan tâm của các nhà đầu tư tiền mã hóa.
Mặc dù SafePal đã làm cực kỳ chặt chẽ ở lớp “ký ngoại tuyến (offline signing)”, nhưng ở lớp “đơn hàng thương mại điện tử (electronic commerce orders)” lại dùng biện pháp phòng vệ ở mức trung bình của ngành.
Giờ thì tin tặc cũng hiểu rõ điều này: không đi “đụng” vào phần xương cứng là mã hóa firmware, mà nhắm thẳng vào những mắt xích yếu như hệ thống đặt hàng. Có được các thông tin như tên, địa chỉ, số điện thoại, chúng có thể làm bước tiếp theo: lừa đảo nhắm mục tiêu (phishing chính xác), mạo danh nhân viên chăm sóc khách hàng, thậm chí là “tấn công bằng cờ-lê” ngoài đời thực (đe dọa dùng bạo lực để ép bạn giao nộp khóa cá nhân).
Ngay cả khi không bị tội phạm nhắm tới, thì việc những thông tin này bị “chú cảnh sát mũ” hoặc cơ quan thuế nắm được cũng là điều không tốt.