


Các kết luận chính
Các tội phạm thực hiện các cuộc tấn công làm ô nhiễm địa chỉ tận dụng thói quen phổ biến của người dùng là sao chép địa chỉ từ lịch sử giao dịch và sự hạn chế của giao diện người dùng trong việc hiển thị "địa chỉ rút gọn".
Sử dụng các trình tạo địa chỉ "vanity", những kẻ tấn công tạo ra các địa chỉ mô phỏng các ký tự đầu tiên và cuối cùng của những người nhận thường xuyên của các nạn nhân; sau đó sử dụng các mã thông báo giả, chuyển khoản giá trị bằng không hoặc thậm chí một số lượng nhỏ thực tế để lừa lọc các bộ lọc ví và làm ô nhiễm lịch sử của bạn.
Sử dụng ví thông minh như Binance Wallet mà lọc spam và cảnh báo về các địa chỉ tương tự, sử dụng sổ địa chỉ và không bao giờ chỉ tin tưởng vào các ký tự đầu tiên/cuối cùng của một địa chỉ khi thực hiện giao dịch.

Hệ sinh thái tiền điện tử vẫn đang đối mặt với những thách thức an ninh đang phát triển không ngừng. Trong số đó, các cuộc tấn công đầu độc địa chỉ đã trở thành một mối đe dọa nghiêm trọng, mục tiêu là đánh lừa người dùng gửi tiền đến các địa chỉ độc hại hoặc sai. Đối với Binance, bảo vệ tài sản của bạn là ưu tiên hàng đầu. Hãy tiếp tục đọc để biết cách các cuộc tấn công này diễn ra, cách Binance Wallet bảo vệ bạn chủ động chống lại chúng và những thực tiễn tốt nhất để bạn không rơi vào loại kế hoạch độc hại này.
Tại sao nó hoạt động
Hầu hết người dùng Web3, hoặc con người nói chung, không ghi nhớ các chuỗi thập lục phân gồm 42 ký tự. Thay vào đó, họ tin tưởng vào các lối tắt trực quan. Do hạn chế của giao diện người dùng trong các trình khám phá khối (như Etherscan) và ví, các địa chỉ thường được hiển thị ngắn gọn như sau: 0x1234...abcd.
Các kẻ tấn công tận dụng điều này bằng cách sử dụng các dịch vụ gọi là trình tạo địa chỉ vanity, các công cụ tạo ra các địa chỉ ví tùy chỉnh với các ký tự đầu và cuối được chọn, để sản xuất một chuỗi độc hại trùng khớp với tiền tố và hậu tố của người nhận hợp pháp. Vì việc tạo địa chỉ gần như không tốn kém, họ có thể ép các khớp trông giống hệt nhau ở cái nhìn đầu tiên.
Khi bạn khởi động một giao dịch mới đến một người nhận mà bạn đã giao dịch gần đây, bạn có thể nhìn vào lịch sử của mình, thấy một địa chỉ bắt đầu và kết thúc giống nhau, và nhấp vào "sao chép". Vào thời điểm đó, bạn đã sao chép mà không biết địa chỉ của kẻ tấn công.
Cách các kẻ tấn công "đầu độc" lịch sử của bạn: 3 phương pháp phổ biến
Để đưa địa chỉ độc hại của họ vào lịch sử giao dịch của bạn, các kẻ tấn công chủ yếu sử dụng ba kỹ thuật.
1. Hợp đồng token giả (mô phỏng sự kiện)
Trong trường hợp này, các kẻ tấn công triển khai một hợp đồng token không chuẩn (ví dụ, một token giả gọi là "U5DC"). Các hợp đồng này được lập trình để kích hoạt các sự kiện "Chuyển" có vẻ phát sinh từ địa chỉ của bạn đến địa chỉ độc hại.
Họ thậm chí có thể làm giả chính xác số tiền của chuyển khoản hợp pháp cuối cùng của bạn. Nếu bạn vừa gửi 1.000 USDC, họ có thể làm cho một bản ghi trong lịch sử của bạn cho thấy rằng bạn "đã gửi" 1.000 U5DC đến địa chỉ bị đầu độc của họ.
2. Chuyển khoản với số tiền bằng không
Một số hợp đồng token chính (bao gồm một số phiên bản của USDC) cho phép chức năng "Chuyển Từ" với số tiền bằng không mà không cần chữ ký khóa riêng của người gửi.
Kẻ tấn công có thể khởi động một chuyển khoản 0 USDC từ ví của bạn đến địa chỉ vanity của họ. Bởi vì đây là một tương tác "thực" trên hợp đồng USDC, nó xuất hiện trong lịch sử của bạn như một mục hợp pháp (mặc dù có giá trị $0), sẵn sàng để được sao chép.
3. Chuyển khoản thực tế với số tiền thấp
Để tránh các ví hiện đại đã lọc các giao dịch có giá trị bằng không, các kẻ tấn công đã bắt đầu "đầu tư" vào các cuộc tấn công của họ.
Họ có thể gửi cho bạn một số tiền thực sự nhỏ của tiền điện tử (ví dụ, 0,01 USDC) đến ví của bạn. Bởi vì đây là một chuyển khoản hợp pháp có giá trị, nó thường vượt qua các bộ lọc spam và xuất hiện ở đầu danh sách "Nhận" hoặc "Gần đây" của bạn.
Cách bảo vệ tài sản của bạn
Mặc dù bạn không thể ngăn ai đó gửi cho bạn "dust" hay giả mạo một giao dịch đến địa chỉ của bạn trên chuỗi, nhưng bạn có thể kiểm soát cách tương tác với những dữ liệu đó.
1. Sử dụng một ví tập trung vào bảo mật (ví dụ, Binance Wallet)
Lớp phòng thủ đầu tiên của bạn là giao diện của ví. Binance Wallet được thiết kế để giảm thiểu rủi ro đầu độc địa chỉ theo mặc định:
Bộ lọc spam và dust nâng cao: Binance Wallet tự động xác định và loại bỏ các bản ghi đến từ các hợp đồng độc hại hoặc không chuẩn. Điều này bao gồm một hệ thống lọc mạnh mẽ cho các chuyển khoản với số tiền bằng không và các giao dịch "dust" có giá trị rất thấp, được thiết kế đặc biệt để đầu độc lịch sử của bạn. Bằng cách đảm bảo rằng giao diện của bạn chỉ hiển thị hoạt động hợp pháp và có liên quan, chúng tôi loại bỏ mối đe dọa trước khi bạn có cơ hội sao chép một địa chỉ độc hại.
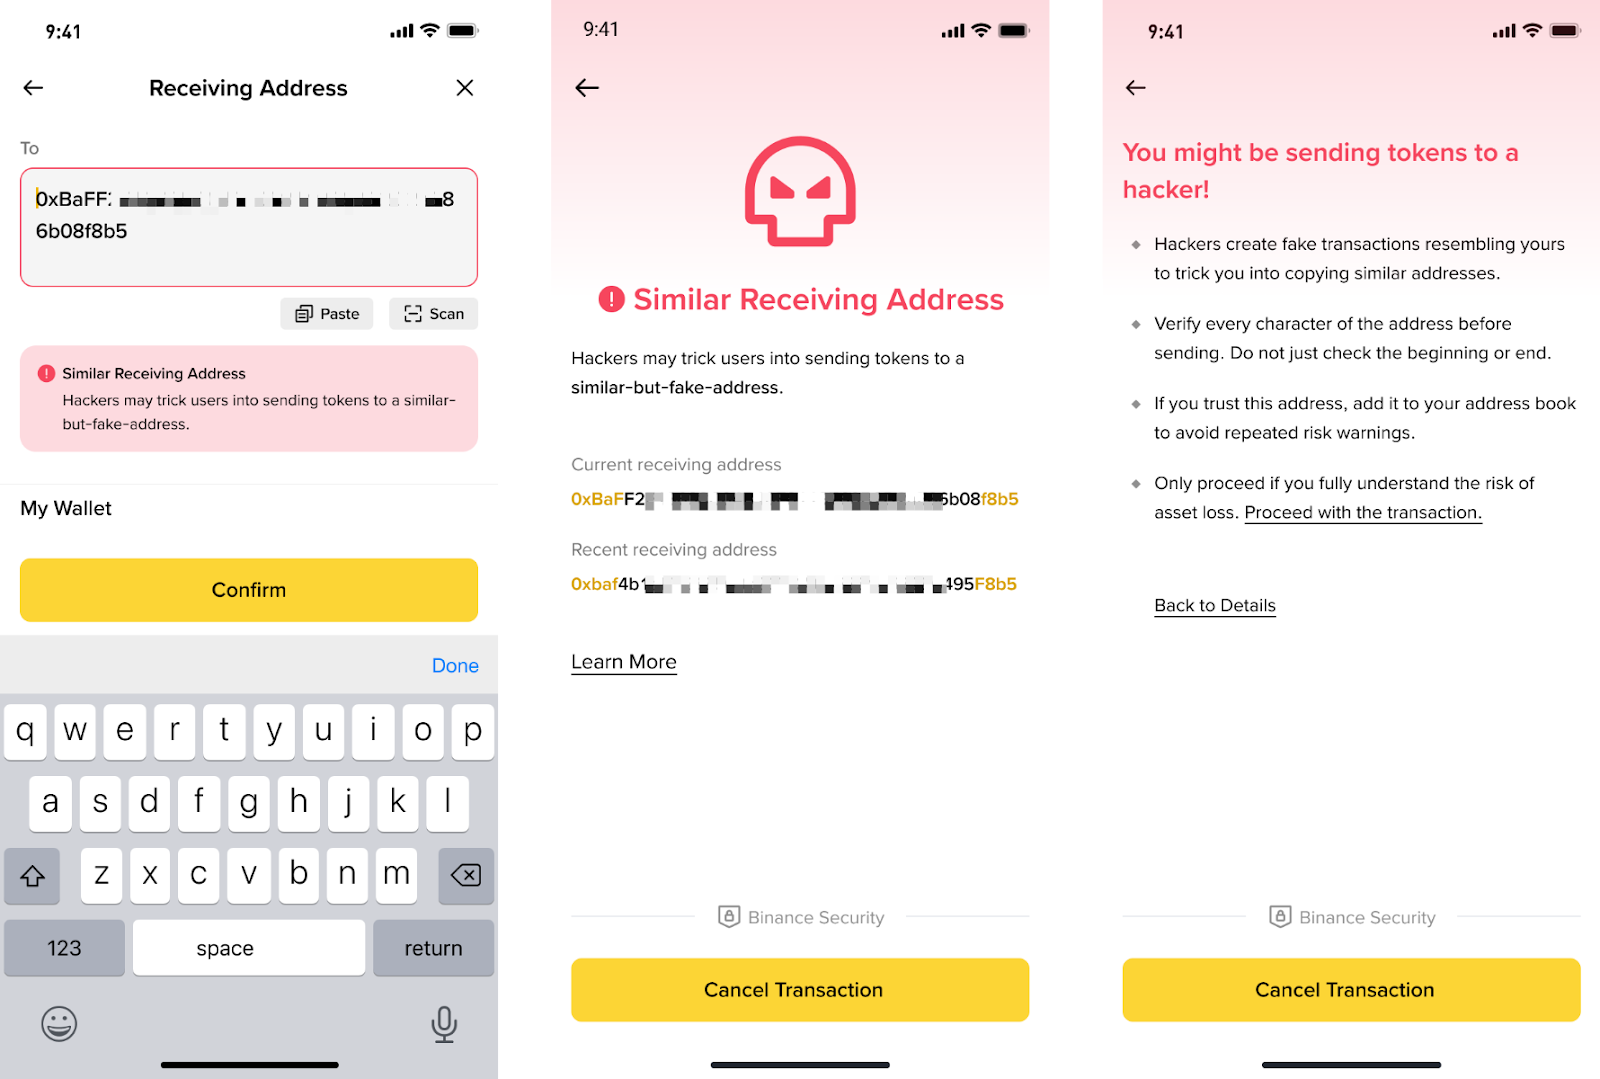
Cảnh báo về độ tương đồng: Nếu bạn cố gắng gửi tiền đến một địa chỉ có vẻ nghi ngờ tương tự như một liên hệ thường xuyên nhưng không phải là một khớp chính xác, Binance Wallet sẽ hiển thị một cảnh báo rủi ro cao.
2. Sử dụng sổ địa chỉ
Ngừng sao chép từ lịch sử giao dịch.
Đối với bất kỳ địa chỉ nào bạn tương tác nhiều hơn một lần (sàn giao dịch, bạn bè hoặc lưu trữ lạnh của riêng bạn), hãy lưu nó vào sổ địa chỉ của ví và gán cho nó một bí danh rõ ràng.
Khi gửi tiền, hãy chọn liên hệ theo tên, không phải sao chép một chuỗi ký tự.

3. Quy tắc về "các ký tự ở giữa"
Không bao giờ chỉ xác minh một địa chỉ dựa trên 4 ký tự đầu tiên và 4 ký tự cuối cùng.
Xác minh 4 ký tự đầu tiên, 4 ký tự ở giữa và 4 ký tự cuối cùng.
Các kẻ tấn công hầu như không bao giờ khớp với đoạn giữa, vì công suất tính toán cần thiết để khớp toàn bộ chuỗi 42 ký tự hiện tại là quá tốn kém.
4. Thực hiện một giao dịch thử nghiệm
Đối với các khoản tiền lớn, luôn gửi trước một số tiền "thử nghiệm" nhỏ. Xác minh việc nhận tiền ở đầu bên kia và chỉ sau đó tiến hành với số tiền tổng cộng sử dụng cùng một địa chỉ đã được xác nhận.
Những suy nghĩ cuối cùng
Trong Web3, không có nút "hoàn tác", và các kẻ tấn công hy vọng rằng bạn sẽ tin tưởng vào một phần quen thuộc thay vì xác minh toàn bộ điểm đến. Tin tốt là việc đầu độc địa chỉ là một cuộc tấn công dựa trên thói quen, có nghĩa là nó cũng có thể được ngăn chặn: hãy coi lịch sử giao dịch như không đáng tin cậy, sử dụng sổ địa chỉ hoặc liên hệ đã được xác minh và chọn một ví tập trung vào bảo mật như Binance Wallet, cái mà lọc spam và đánh dấu các địa chỉ nghi ngờ. Hãy dành thời gian của bạn, xác minh địa chỉ đầy đủ (bao gồm cả đoạn ở giữa) và, nếu số tiền là quan trọng, hãy thực hiện trước một chuyển khoản thử nghiệm; vì vài giây thêm để kiểm tra có thể giúp bạn tránh được một mất mát không thể đảo ngược.
Để biết thêm thông tin
Bảo vệ bạn khỏi smishing: kích hoạt mã chống lừa đảo của bạn hôm nay
Đừng để lại chỗ cho các token spam trong ví Web3 của bạn | Blog của Binance
An ninh trong ví Web3: cách các cuộc lừa đảo phê duyệt giả khai thác chức năng thu hồi
Xin lưu ý: Có thể có sự khác biệt giữa nội dung gốc này bằng tiếng Anh và bất kỳ phiên bản dịch nào (các phiên bản này có thể được tạo ra bởi AI). Vui lòng tham khảo phiên bản gốc bằng tiếng Anh để có thông tin chính xác nhất trong trường hợp xuất hiện sự khác biệt.