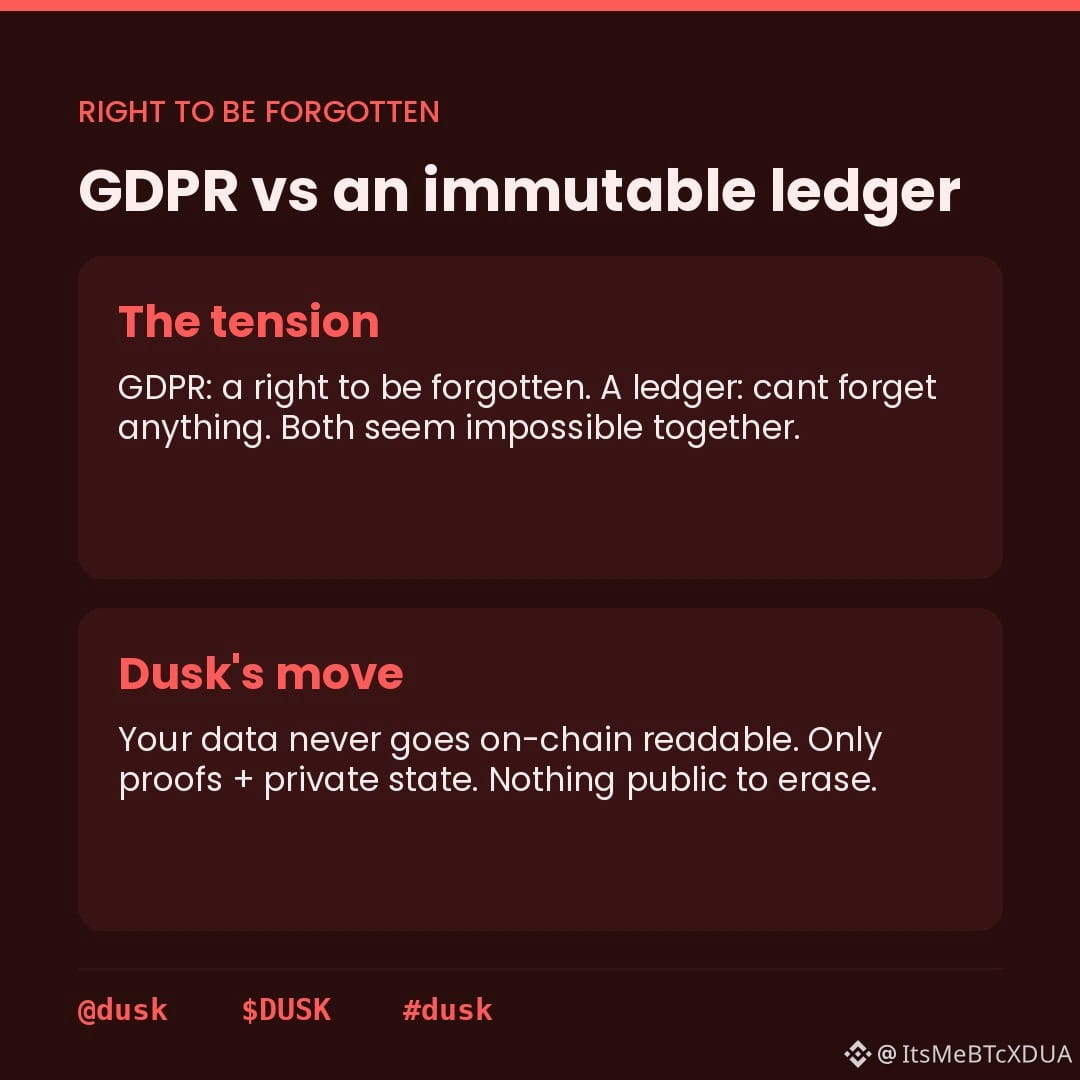
Điều luôn khiến tôi bối rối về “các blockchain tuân thủ”: GDPR trao cho người dùng quyền được yêu cầu xóa khỏi dữ liệu, còn blockchain thì nổi tiếng là không thể quên bất cứ thứ gì. Hai ý tưởng đó trông như không thể đúng cả hai cùng lúc. Tuần này cuối cùng tôi đã hiểu Dusk dung hòa chúng như thế nào.
Kỳ vọng ngây thơ là một chuỗi quyền riêng tư phải có một hàm xóa thông minh nào đó, kiểu như có thể quay lại và xóa dữ liệu của bạn khi bạn yêu cầu. Nó không có, và nó cũng không thể có; tính bất biến chính là điểm cốt lõi của một sổ cái.
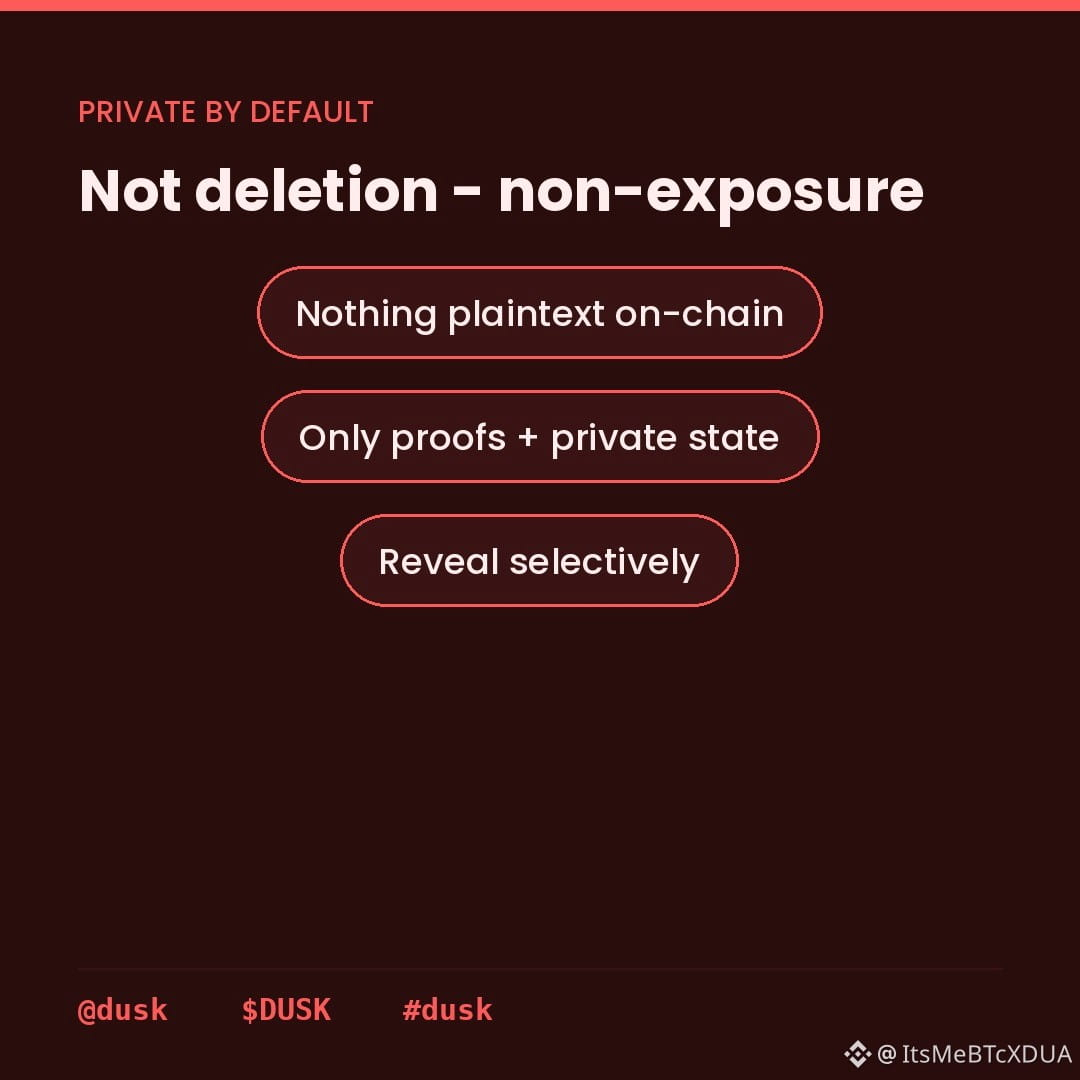
Cách trả lời của Dusk lại ngược hẳn với khái niệm xóa. Mẹo ở đây là dữ liệu cá nhân và tài chính của bạn không bao giờ được ghi lên on-chain dưới dạng đọc được ngay từ đầu. Số dư, danh tính, chi tiết giao dịch—chúng tồn tại dưới dạng dữ liệu được mã hóa hoặc trạng thái riêng tư; chỉ có các bằng chứng và các lượt hiển thị được chọn lọc được đưa ra. Sổ cái công khai giữ các cam kết mật mã, chứ không phải tên của bạn hay các khoản nắm giữ của bạn.
Vì vậy, câu hỏi “quyền được quên lãng” phần lớn trở nên “tan biến”. Bạn không thể bị yêu cầu xóa thứ chưa từng được ghi công khai. Không có bản ghi cá nhân dạng văn bản thường nằm bất biến ở đó ngay từ đầu.
Đặt theo cách đó, nó đảo ngược cách nhìn thường thấy. Hầu hết các chuỗi cố gắng thêm quyền riêng tư lên trên một sổ cái vốn minh bạch theo mặc định. Dusk bắt đầu từ riêng tư và chỉ tiết lộ có chọn lọc—đúng là kiểu hình mà các quy tắc kiểu GDPR muốn.
Điểm lưu ý chân thành là “mã hóa thay vì xóa” và “xóa theo đúng pháp luật” không phải lúc nào cũng giống nhau một cách hiển nhiên đối với cơ quan quản lý. Vẫn tồn tại đâu đó khóa, siêu dữ liệu và các bản sao lưu ngoài chuỗi.
Ai đã thấy cơ quan quản lý thực sự xử lý chuyện “dữ liệu chưa bao giờ là công khai” khác gì với “dữ liệu đã bị xóa” chưa? Tôi rất tò mò liệu việc mã hóa thay cho xóa đã từng được kiểm chứng trước một yêu cầu GDPR thực tế nào chưa, hay đó vẫn chỉ là lý thuyết. @Dusk
$DUSK #dusk