
#dusk $DUSK @Dusk
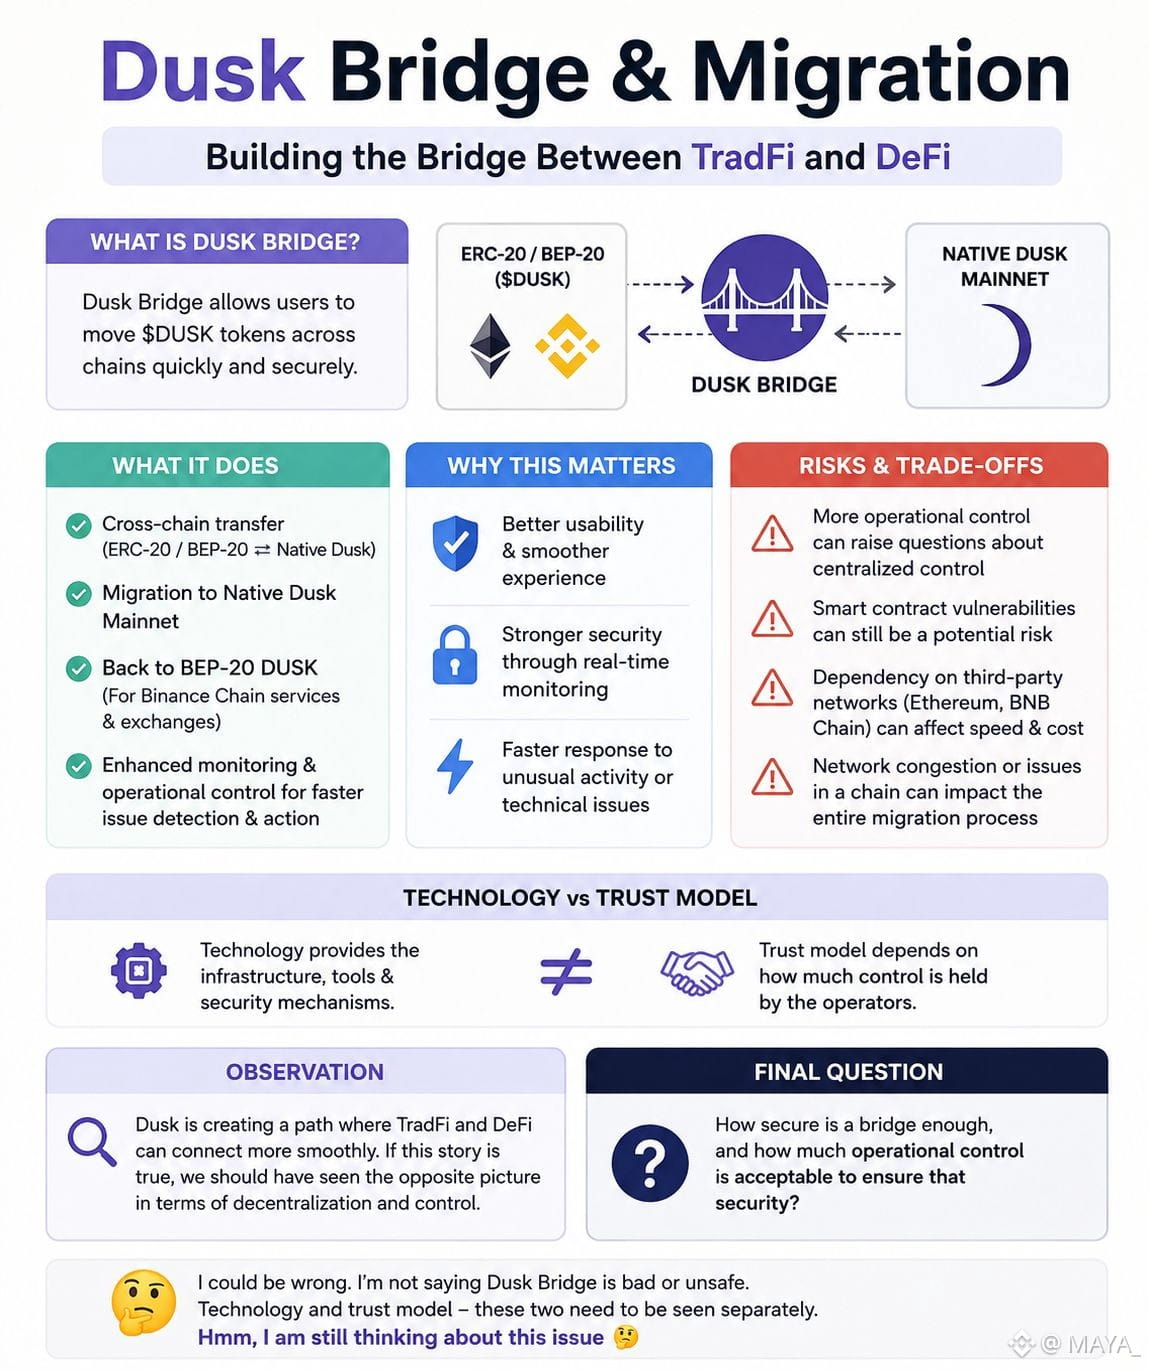
Sáng nay, chị gái tôi đang kể cho tôi nghe về @Dusk —rằng dự án này đang làm việc trên (Cầu nối TradFi + DeFi) với mục đích chính là xây dựng một cây cầu nối giữa TradFi và DeFi. Và đúng là vì vậy mà tôi bắt đầu tìm hiểu về Cầu nối của Dusk và hệ thống di chuyển (migration) của nó kỹ hơn một chút.
Nghe này, ban đầu thì có vẻ khá đơn giản. Việc đưa token ERC-20 hoặc BEP-20 $DUSK từ Native Dusk Mainnet sang Native Dusk Mainnet, rồi ngược lại từ Native Dusk sang BEP-20 DUSK nếu cần—về cơ bản, chính việc di chuyển xuyên chuỗi này là nhiệm vụ của Bridge.
Nhưng đây là điều khiến tôi bị dừng lại một chút. Ồ vâng, nghe này: phần phân tách này khá mới với tôi. Nếu bạn chỉ nhìn Bridge như một tuyến chuyển giao token thì phần kiểm soát vận hành và giám sát sẽ bị bỏ qua. @Dusk bây giờ có các cơ chế kiểm soát trong mạng lưới bridge để phát hiện nhanh các hoạt động bất thường hoặc sự cố kỹ thuật và thực hiện hành động khi cần—điều đó thật tuyệt, phải không?
Vâng, dĩ nhiên nó quan trọng xét về tính tiện dụng và bảo mật. Nhưng đồng thời, lại tạo ra một sự đánh đổi. Vì khi mức độ kiểm soát vận hành tăng lên, câu hỏi về việc tập trung kiểm soát đối với cầu nối cũng xuất hiện rõ ràng. Tức là, việc cần tăng cường kiểm soát để bảo mật có thể tạo ra một lớp niềm tin mới. Ngoài ra, vẫn có rủi ro của smart contract và sự phụ thuộc vào các mạng bên thứ ba như Ethereum hoặc BNB Chain. Nếu xảy ra tắc nghẽn hoặc sự cố mạng trên một chuỗi, toàn bộ quá trình di chuyển có thể bị ảnh hưởng. Điều này mở ra một lối đi mới—nếu câu chuyện như vậy là đúng—thì ít nhất ở khía cạnh này, có lẽ đã phải thấy bức tranh ngược lại.
Nhưng vâng, tôi có thể đã nhầm. Tôi không nói rằng Dusk Bridge là xấu hay không an toàn. Chỉ là công nghệ và mô hình niềm tin—hai thứ này cần được nhìn nhận tách bạch.
Cuối cùng, câu hỏi của tôi là đây:
Một cây cầu cần đủ an toàn đến mức nào, và mức độ kiểm soát vận hành nào là chấp nhận được để đảm bảo bảo mật?
Hmm, tôi vẫn đang suy nghĩ về vấn đề này🤔