Tôi đã có đủ thời gian trong crypto để thấy rằng permissionless thường được coi như nó bao trùm toàn bộ hệ thống. Trên thực tế, nó có thể chỉ mô tả một phần. Khi các tài sản được quản lý (regulated assets) xuất hiện, sự khác biệt đó trở nên quan trọng hơn rất nhiều.
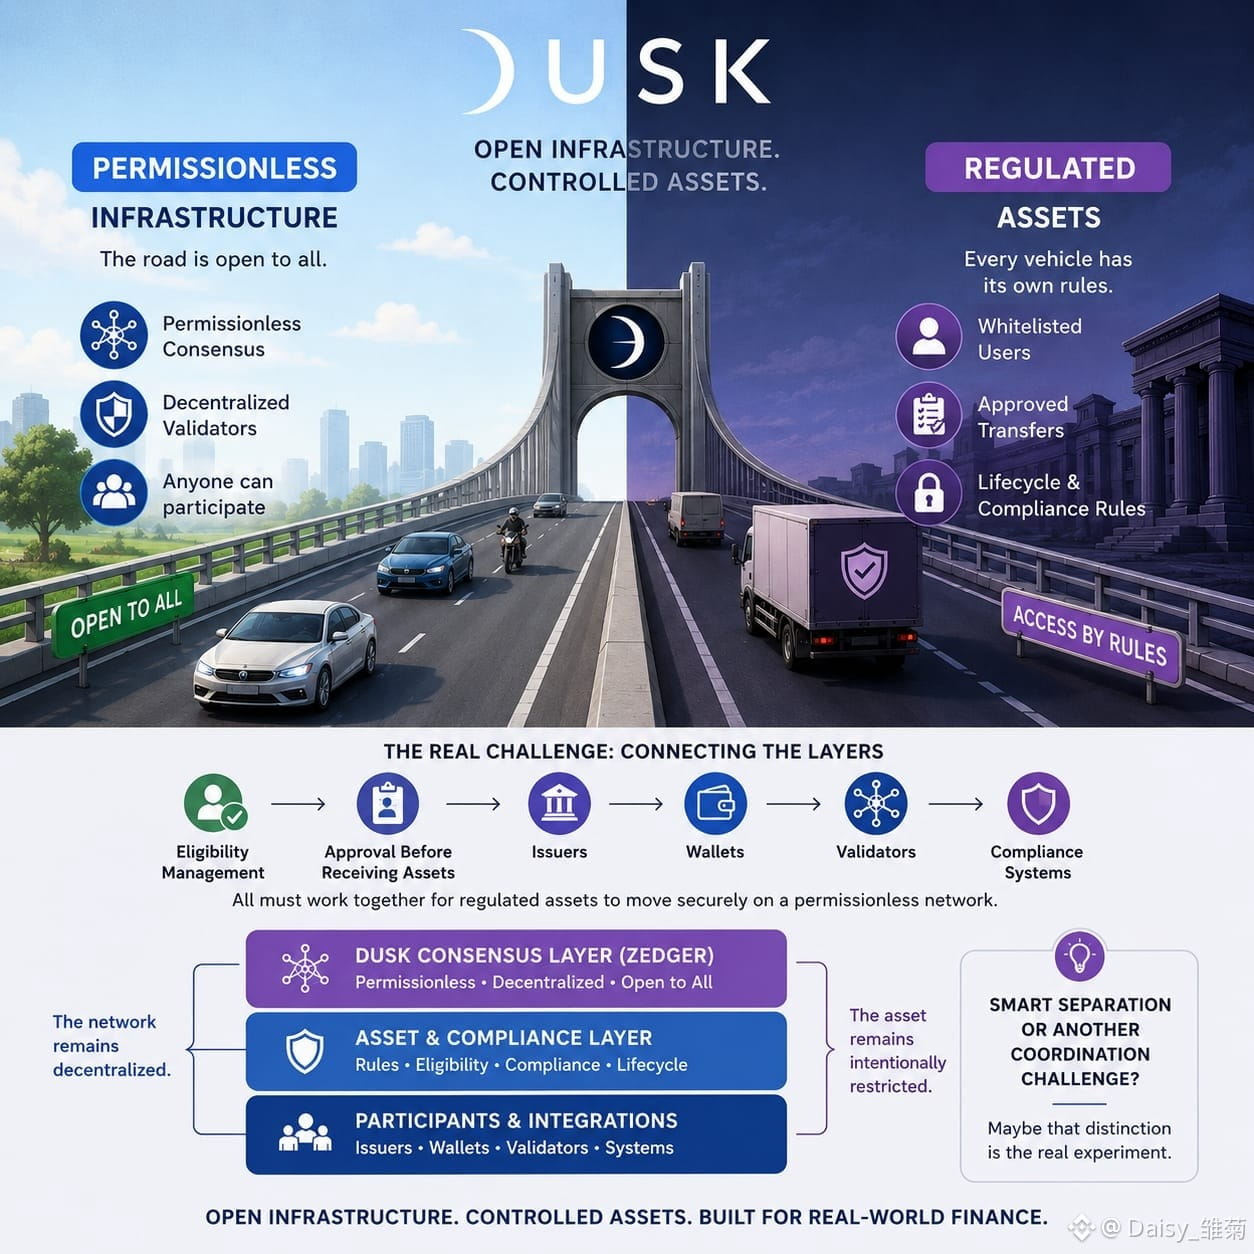
@Dusk nổi bật vì cơ chế đồng thuận của nó có thể vẫn permissionless, trong khi các tài sản được xây dựng trên đó vẫn có thể tuân theo các quy tắc nghiêm ngặt. Các trình xác thực (validators) có thể giúp bảo mật mạng lưới, trong khi một security được quản lý có thể yêu cầu người dùng đã được phê duyệt, chỉ cho phép các chuyển khoản nhất định hoặc có các quy tắc rõ ràng cho vòng đời.
Ban đầu, điều đó nghe như một mâu thuẫn. Nhưng có lẽ nó không phải.
Hãy hình dung như một con đường công cộng: ai cũng có thể sử dụng con đường, nhưng các loại phương tiện khác nhau vẫn có thể có các quy tắc truy cập khác nhau.
Thách thức thực sự bắt đầu khi các lớp này kết nối với nhau. Tính đủ điều kiện (eligibility) phải được quản lý. Người dùng có thể cần được chấp thuận trước khi nhận tài sản. Các bên như nhà phát hành (issuers), ví (wallets), trình xác thực (validators) và các hệ thống tuân thủ (compliance) đều cần phối hợp với nhau.
Mạng lưới vẫn có thể phi tập trung, trong khi bản thân tài sản vẫn được chủ động giới hạn.
Mô hình Zedger của Dusk được xây dựng dựa trên người dùng nằm trong danh sách cho phép (whitelisted) và các yêu cầu về vòng đời đối với security được quản lý, khiến sự cân bằng này trở nên rất rõ ràng.
Vậy câu hỏi lớn là:
Đó có phải là một sự tách biệt thông minh giữa hạ tầng mở và các tài sản được kiểm soát, hay chỉ là một thách thức phối hợp (coordination) khác?
Có lẽ chính sự phân biệt đó mới là thí nghiệm thực sự.
@Dusk #dusk $DUSK